


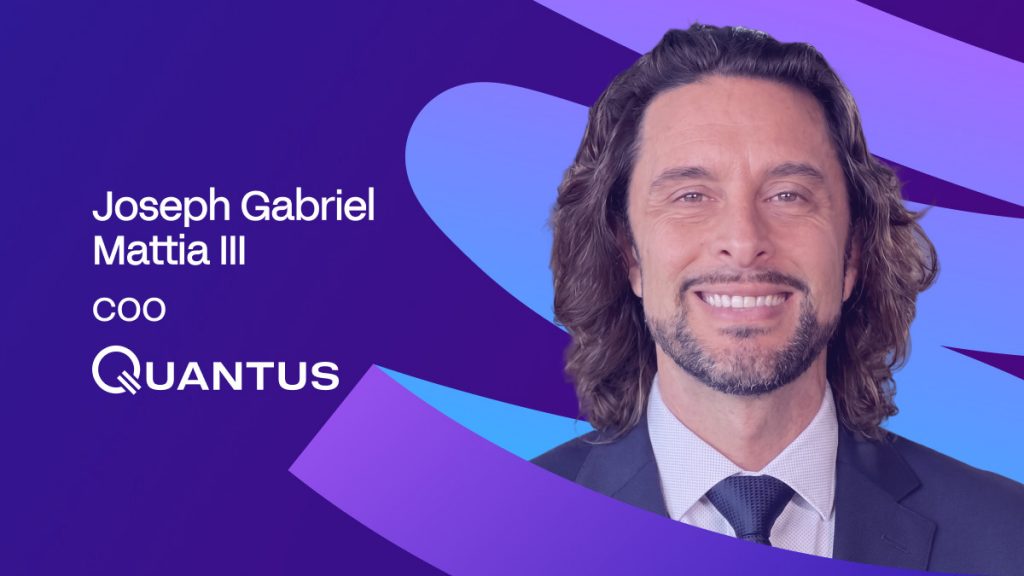
Джозеф Габріель Маттіа III, операційний директор Quantus: «П'ять замків не допоможуть, якщо всі вони мають один і той самий вразливий механізм» — чому мультипідпис не врятує вас від квантових атак



Коротко
Квантові обчислення можуть зламати сучасну криптобезпеку до кінця 2020-х років, що зробить постквантову міграцію, аудити та стійкі гаманці нагальними.
Криптографічні основи інтернету були побудовані для світу, якого більше не існує, а точніше, для світу, час якого непомітно закінчується. День Q, момент, коли квантовий комп'ютер стає достатньо потужним, щоб зламати сучасне шифрування з відкритим ключем, більше не є теоретичним горизонтом. На думку багатьох ветеранів криптографії, це проблема кінця 2020-х років. Це ставить її ближче, ніж більшість інституційних дорожніх карт, і набагато ближче, ніж очікував пересічний користувач криптовалют.
Йозеф Габріель Маттіа III, головний виконавчий директор Квантус — компанія, яка інтегрує постквантову криптографію в інфраструктуру апаратних гаманців — розмірковувала над тим, як насправді виглядатиме цей перехід на рівні протоколу, рівні зберігання та рівні звичайного власника, який дізнався все, що йому потрібно знати про безпеку, з апаратного гаманця. Його відповіді менш обнадійливі, ніж має бути, виходячи з поточної ситуації в галузі. Адміністративний ключ стейблкоїна турбує його більше, ніж гаманець Сатоші. Він стверджує, що мультипідпис не пропонує жодного суттєвого опору квантовому зловмиснику — це лише ще більше замків одного й того ж зламаного типу. І кожен великий криптоактив, відстежуваний migration.fail, публічним трекером готовності, наразі позначений як вразливий на рівні підпису.
Далі йде розмова про загрозу, яку більшість галузі ще не сприймає достатньо серйозно, чому чекати на підтвердження концепції може бути вже занадто пізно, і як насправді має виглядати квантова готовність — не як маркетинговий ярлик, а як щось перевірене, аудиторизоване та вбудоване в стек за замовчуванням.
Коли, на вашу думку, настане «День Q» — поріг, за яким квантовий комп'ютер зможе зламати сучасну криптографію з відкритим ключем? Які системи, дані, активи, протоколи чи інфраструктуру зловмисники атакуватимуть у першу чергу? Чому?
Найімовірніше, десь наприкінці 2020-х років. Щодо точного року все ще точаться суперечки, але багато ветеранів криптографії вважають, що це станеться протягом наступних чотирьох років.

Що стосується перших цілей, я не очікую, що біткойн Сатоші буде однією з них, хоча саме про це люди схильні думати.
Якби супротивник мав таку можливість, то атака на щось видиме оголосила б про це всьому світу та знищила б величезну стратегічну перевагу. Він, ймовірно, зосередився б на ключових моментах, які дають йому найбільший контроль або цінність, привертаючи при цьому якомога менше уваги.
У криптовалюті мене більше турбувало б щось на кшталт адміністративного ключа великого стейблкоїна. Один скомпрометований ключ може вплинути на всю екосистему, що робить його набагато більшою мішенню, ніж будь-який окремий гаманець.
А поза криптовалютою я б розглянув секретні урядові комунікації, військові мережі та розвідувальні системи, де зламування криптографії з відкритим ключем може призвести до розкриття дуже конфіденційних даних.
Багато проектів сьогодні заявляють про «квантову стійкість», проте без єдиного, перевіреного контрольного списку такі твердження неможливо перевірити. На вашу думку, що становить мінімальний поріг квантової готовності?
Для мене мінімальним порогом є те, що проєкт повинен мати можливість точно показати, де в його стеку все ще існує квантово-вразлива криптографія. Використання постквантово-безпечного механізму авторизації – це гарний початок, але він не робить всю мережу квантово-готовою.
Авторизація транзакцій повинна спиратися на визнаний постквантово-безпечний механізм, а проєкт повинен публічно документувати, що захищає його P2P-з'єднання, консенсус, системи з нульовим розголошенням, рівень конфіденційності, мости та будь-яку іншу критичну інфраструктуру.
Також необхідно чітко розмежовувати те, що реалізовано сьогодні, і те, що лише намічено.
Найголовніше, що ці заяви мають бути перевіреними. Будь-хто повинен мати можливість бачити, які алгоритми та набори параметрів використовуються, перевіряти реалізацію та переконатися, що безпека не базується на непрозорій або неперевіреній схемі чи маркетинговому ярлику.
Якщо ви не можете вказати на точну криптографію, яка захищає кожну критичну частину системи, я не думаю, що «квантово-готовий» має велике значення.
Хто має відповідати за встановлення єдиних, перевірених критеріїв квантової готовності? Що має бути до них включено?
Я б залишив NIST як точку відліку для самої криптографії. Їхній постквантовий процес залучив дослідників з усього світу та ускладнив для будь-якого уряду чи компанії керування результатом.
Для блокчейнів наступний рівень мають бути створені командами розробників протоколів, що працюють у відкритому режимі, надаючи дослідникам та аудиторам можливість ретельно оскаржувати дизайн та його результати.
Потім критерії повинні відображати те, як мережа працює сьогодні. Це починається з криптографії, яка використовується для авторизації транзакцій, і з того, чи є постквантовий захист стандартним. Будь-яка залежність від вразливих підписів, що залишилася, має бути чітко розкрита.
Міграція також має бути частиною цієї картини, оскільки мережа може підтримувати постквантові ключі, тоді як більшість її користувачів все ще використовують старі.
Апаратні гаманці захищають ключі від фізичної крадіжки, але не від квантових атак на відкриті ключі. Як ви оцінюєте поточну обізнаність користувачів про цю різницю? Чи існує сьогодні модель безпечного зберігання, доступна пересічному користувачеві, чи галузь потребує нової парадигми гаманців?
Досі існує велика помилкова думка щодо того, від чого захищає апаратний гаманець. Він ізолює ваш закритий ключ від ноутбука чи телефону, що надзвичайно корисно. Але квантовому зловмиснику не потрібно буде торкатися пристрою. Після того, як вразливий відкритий ключ буде викрито, квантовий зловмисник може безпосередньо взятися за криптографію, навіть не торкаючись апаратного гаманця.
Це не робить апаратні гаманці застарілими. Ми вже інтегрували підтримку постквантової обробки в Keystone для Quantus, тому апаратна модель може розвиватися. Обмеження полягає в тому, що гаманець не може самостійно зробити Bitcoin або Ethereum постквантовими – базова мережа також повинна підтримувати нові підписи.
Краща модель вбудовує постквантовий захист як у гаманець, так і в мережу за замовчуванням. Користувачі не повинні знати, коли криптографія, що лежить в їх основі, застаріла.
Схеми мультипідпису збільшують складність атаки лише лінійно, а не експоненціально. Чи означає це, що інституційні архітектури зберігання даних, побудовані на мультипідписі, створюють хибне відчуття безпеки?
Мультипідпис все ще надзвичайно корисний, і я б не хотів, щоб установи відмовилися від нього. Він захищає від загроз, з якими сьогодні стикаються системи зберігання даних, таких як один викрадений ключ або один скомпрометований підписант.
Небезпечно це стає тоді, коли люди починають розглядати більше ключів як захист від квантових атак. Схема 3 з 5, побудована повністю на одній і тій самій вразливій схемі підпису, все ще має ту саму основну слабкість. Квантовому зловмиснику може знадобитися відновити кілька ключів, але щоразу він вирішує одну й ту саму проблему. П'ять блокувань не дуже допомагають, якщо всі вони використовують один і той самий вразливий механізм.
Так, мультипідпис може створювати хибне відчуття безпеки, якщо установи вважають, що надмірність дорівнює квантовому опору. Кращий шлях — зберегти розподілене зберігання, але замінити вразливу авторизацію під ним чимось, що може протистояти квантовому зловмиснику.
Чи готові великі біржі та зберігачі до сценарію, за якого квантовий комп'ютер може отримати закритий ключ з відкритого ключа за лічені хвилини? А як щодо звичайних користувачів?
Більшість великих бірж добре захищаються від атак, які ми знаємо сьогодні. Я не бачив багато доказів того, що вони готові до атаки, коли закритий ключ можна реконструювати, взагалі не торкаючись їхньої інфраструктури.
Ми відстежуємо це за допомогою migration.fail, публічного трекера готовності, який оцінює, чи основні блокчейн-мережі все ще покладаються на квантово-вразливу криптографію. Наразі всі 20 найкращих криптоактивів, які він охоплює, перелічені як вразливі на рівні сигнатури.
Серйозний план реагування повинен враховувати, які операційні ключі розкрито та як швидко кошти можуть бути переміщені після того, як хтось стане підозрюваним. Зловмисна транзакція все ще може виглядати цілком валідною в блокчейні, що ускладнює раннє реагування.
Звичайні користувачі відстають ще більше. Більшість дізнаються про необхідність міграції лише тоді, коли гаманець або біржа повідомлять їм про це, тому будь-який реалістичний план має зробити цей перехід достатньо простим для безпечного завершення.
Чому загроза «зібрати зараз, розшифрувати пізніше» актуальна сьогодні — задовго до появи великомасштабних квантових комп’ютерів?
Перш за все, я хотів би відокремити це від квантової загрози для блокчейн-сигнатур, оскільки їх часто об'єднують. Транзакція біткойна вже є публічною. Зловмиснику нічого не потрібно записувати сьогодні та розшифровувати через десять років.
Але цього не можна сказати про банки, уряди та інші установи, чиї зашифровані дані можуть (і, ймовірно, будуть) залишатися конфіденційними ще багато років. Хтось може зібрати цей трафік сьогодні та зберігати його, поки технології не наздоженуть.
Signal, iMessage та Cloudflare вже перевели частини своїх систем на постквантовий захист, і більшість користувачів цього ледве помітили. Ймовірно, саме так і має виглядати цей перехід.
Конфіденційні дані не повинні залишатися зашифрованими з квантовим захистом, доки хтось не доведе, що квантовий комп'ютер може їх зламати. До того часу багаторічний трафік вже може зберігатися в чиємусь архіві.
Дані блокчейну незмінні та публічні. Чи можна щось зробити з уже записаними транзакціями, чи ці дані скомпрометовані назавжди?
Записані дані блокчейну є постійними, але постійність не означає, що кожна стара транзакція раптово стає небезпечною після Q-Day. Більшість із них і так вже були публічними в прозорому ланцюжку.
Відкриті ключі є винятком, оскільки Bitcoin вже постійно записує розкриті ключі. Зловмиснику не потрібно створювати якийсь приватний архів сьогодні чи перехоплювати щось заздалегідь. Через роки він зможе переглянути той самий публічний реєстр і націлитися на будь-який розкритий ключ, який все ще контролює щось цінне.
Переміщення коштів на постквантові ключі може знецінити старі експозиції, але не очистити історичні дані.
Для приватних транзакцій проблема дещо інша. Дані все ще зберігаються в блокчейні роками пізніше, тому, якщо криптографія, яка їх захищає, врешті-решт буде зламана, інформація, яка була прихована на той момент, може стати видимою після цього.
Які вимірювані, застосовні стандарти квантової готовності повинна встановити галузь протягом наступних 12-24 місяців?
Одним корисним орієнтиром є те, що зараз робить уряд США, коли федеральні агентства зобов'язані скласти карту своїх криптографічних ризиків та призначити конкретних людей, відповідальних за міграцію. Системи з високою цінністю мають чітко встановлені терміни для переходу на постквантову криптографію, і зараз триває робота над криптографічним переліком матеріалів, щоб полегшити відстеження цих залежностей.
Криптовалюті потрібна власна версія цієї дисципліни протягом наступних 12-24 місяців. Основні протоколи повинні опублікувати, де вразлива криптографія все ще використовується, і вказати дати завершення переходу від неї. Біржі та зберігачі повинні розкрити, яка вартість зберігається за застарілими ключами.
Щойно ці цифри стануть публічними, їх також зможуть використовувати в оглядах лістингів та аудитах безпеки. Це дасть галузі щось конкретне для вимірювання.
Яка найбільша перешкода для впровадження цих стандартів у великих масштабах? Як галузь повинна вирішити цю проблему найближчим часом?
Найскладніше — це змусити мільйони незалежних власників перемістити свої криптовалюти, коли немає центрального перемикача, який хтось міг би переключити. Протокол може додати постквантову підтримку, але монети, що роками зберігаються в холодному сховищі, все одно повинні переміщуватися їхніми власниками.
Негайна робота має бути зосереджена на тому, щоб зробити міграцію якомога простішою. Гаманцям потрібні потоки, які спрямовують користувачів до безпечніших ключів з мінімальними перешкодами, тоді як біржам та зберігачам потрібні процедури, які вони вже протестували під навантаженням. На рівні протоколу нам також слід уникати простої заміни однієї вразливої системи на щось, що створює неприйнятні витрати на пропускну здатність, сховище або конфіденційність. Зволікання з розробкою цих систем, доки загроза не стане нагальною, залишить мало місця для помилок.
Неактивні активи ще більше ускладнюють проблему. Деякі власники ніколи не з'являться для міграції, тому мережам також потрібно вирішити, як поводитися з вразливими монетами, що залишаються.
відмова
Відповідно до Правила проекту Trust, будь ласка, зверніть увагу, що інформація, надана на цій сторінці, не призначена і не повинна тлумачитися як юридична, податкова, інвестиційна, фінансова або будь-яка інша форма консультації. Важливо інвестувати лише те, що ви можете дозволити собі втратити, і звернутися за незалежною фінансовою порадою, якщо у вас виникнуть сумніви. Щоб отримати додаткову інформацію, ми пропонуємо звернутися до положень та умов, а також до сторінок довідки та підтримки, наданих емітентом або рекламодавцем. MetaversePost прагне до точного, неупередженого звітування, але ринкові умови можуть змінюватися без попередження.
про автора
Аліса, відданий журналіст на MPost, спеціалізується на криптовалюті, штучному інтелекті, інвестиціях та широкій сфері Web3. З гострим поглядом на нові тенденції та технології, вона надає всебічне висвітлення, щоб інформувати та залучати читачів до постійно змінюваного ландшафту цифрових фінансів.
інші статті
Аліса, відданий журналіст на MPost, спеціалізується на криптовалюті, штучному інтелекті, інвестиціях та широкій сфері Web3. З гострим поглядом на нові тенденції та технології, вона надає всебічне висвітлення, щоб інформувати та залучати читачів до постійно змінюваного ландшафту цифрових фінансів.





