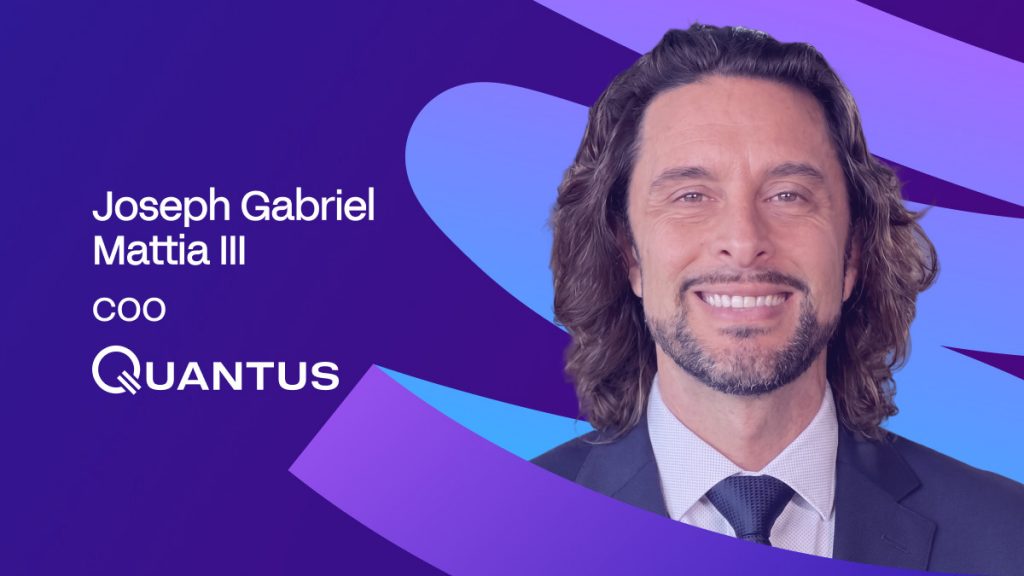
Joseph Gabriel Mattia III, operativni direktor podjetja Quantus: »Pet ključavnic ne pomaga, če imajo vse enak ranljiv mehanizem« – zakaj vas večpodpisovanje ne bo rešilo pred kvantnimi napadi



Na kratko
Kvantno računalništvo bi lahko do konca dvajsetih let prejšnjega stoletja razbilo današnjo kriptovalutno varnost, zaradi česar so postkvantne migracije, revizije in odporne denarnice nujne.
Kriptografski temelji interneta so bili zgrajeni za svet, ki ne obstaja več – oziroma za svet, ki mu tiho zmanjkuje časa. Q-Day, točka, ko kvantni računalnik postane dovolj močan, da razbije sodobno šifriranje z javnim ključem, ni več teoretično obzorje. Po mnenju mnogih veteranov kriptografije gre za problem poznih dvajsetih let 2020. stoletja. To ga postavlja bližje kot večina institucionalnih načrtov in veliko bližje, kot naj bi pričakoval povprečen uporabnik kriptovalut.
Jožef Gabrijel Matija III., COO of Kvantus – podjetje, ki integrira postkvantno kriptografijo v infrastrukturo strojne denarnice – je razmišljalo o tem, kako ta prehod dejansko izgleda na ravni protokola, ravni hrambe in ravni navadnega imetnika, ki se je vsega, kar je moral vedeti o varnosti, naučil iz škatle s strojno denarnico. Njegovi odgovori so manj pomirjujoči, kot kaže trenutno stanje v panogi. Administrativni ključ stabilnega kovanca ga bolj skrbi kot Satoshijeva denarnica. Večkratno podpisovanje, trdi, ne ponuja smiselnega odpora proti kvantnemu napadalcu – le več ključavnic iste vrste, ki so zlomljene. In vsako večje kripto sredstvo, ki ga spremlja migration.fail, javni sledilnik pripravljenosti, je trenutno navedeno kot ranljivo na ravni podpisa.
Sledi pogovor o grožnji, ki je večina industrije še ne jemlje dovolj resno, zakaj je čakanje na dokazilo o konceptu morda že prepozno in kako mora kvantna pripravljenost dejansko izgledati – ne kot marketinška oznaka, temveč kot nekaj preverljivega, preglednega in privzeto vgrajenega v sklad.
Kdaj ocenjujete, da bo nastopil »dan Q« – prag, pri katerem lahko kvantni računalnik razbije sodobno kriptografijo z javnim ključem? Katere sisteme, podatke, sredstva, protokole ali infrastrukturo bi nasprotniki najprej ciljali? Zakaj?
Najverjetneje nekje konec leta 2020. O natančnem letu še vedno poteka razprava, vendar mnogi veterani kriptografije verjamejo, da se bo to zgodilo v naslednjih štirih letih.

Kar se tiče prvih tarč, ne pričakujem, da bo Satoshijev Bitcoin ena izmed njih, čeprav ljudje ponavadi razmišljajo o tem.
Če bi imel nasprotnik to sposobnost, bi ciljanje na nekaj vidnega o tem razglasilo ves svet in uničilo ogromno strateško prednost. Verjetno bi se osredotočil na ključe, ki mu dajejo največ nadzora ali vrednosti, hkrati pa pritegnejo čim manj pozornosti.
Pri kriptovalutah bi me bolj skrbelo nekaj takega kot administrativni ključ večjega stabilnega kovanca. En sam ogrožen ključ bi lahko vplival na celoten ekosistem, zaradi česar je veliko večja tarča kot katera koli posamezna denarnica.
Zunaj kriptovalut bi se posvetil zaupnim vladnim komunikacijam, vojaškim omrežjem in obveščevalnim sistemom, kjer bi lahko vdor v kriptografijo z javnim ključem razkril zelo občutljive podatke.
Mnogi projekti danes trdijo, da gre za »kvantno odpornost«, vendar brez enotnega, preverljivega kontrolnega seznama takšnih trditev ni mogoče preveriti. Kaj po vašem mnenju predstavlja minimalni prag kvantne pripravljenosti?
Zame je minimalni prag, da mora projekt natančno pokazati, kje v svojem skladu še obstaja kvantno ranljiva kriptografija. Uporaba mehanizma avtorizacije po kvantni varnosti je dober začetek, vendar s tem ne bo celotnega omrežja kvantno pripravljenega.
Avtorizacija transakcij bi morala temeljiti na priznanem mehanizmu postkvantne varnosti, projekt pa bi moral javno dokumentirati, kaj ščiti njegove povezave P2P, soglasje, sisteme ničelnega znanja, plast zasebnosti, mostove in katero koli drugo kritično infrastrukturo.
Prav tako je treba jasno razlikovati med tem, kaj je danes v živo, in tem, kar je le na načrtu.
Najpomembneje pa je, da morajo biti te trditve preverljive. Vsakdo bi moral imeti možnost videti, kateri algoritmi in nabori parametrov se uporabljajo, pregledati implementacijo in preveriti, ali varnost ne temelji na nepregledni ali nepreverljivi shemi ali trženjski oznaki.
Če ne morete navesti natančne kriptografije, ki ščiti vsak kritični del sistema, mislim, da "kvantno pripravljen" ne pomeni veliko.
Kdo bi moral biti odgovoren za vzpostavitev enotnih, preverljivih meril za kvantno pripravljenost? Kaj mora biti vključeno vanje?
Kot referenčno točko za samo kriptografijo bi obdržal NIST. Njihov postkvantni proces je pritegnil raziskovalce z vsega sveta in otežil kateri koli vladi ali podjetju usmerjanje rezultata.
Pri verigah blokov morajo naslednjo plast zgraditi protokolarne ekipe, ki delujejo odprto, raziskovalcem in revizorjem pa je na voljo prostor za strogo izpodbijanje zasnove in njenih rezultatov.
Merila morajo nato odražati, kako omrežje deluje danes. To se začne s kriptografijo, ki se uporablja za avtorizacijo transakcij, in s tem, ali je postkvantna zaščita privzeta. Vsako preostalo odvisnost od ranljivih podpisov je treba jasno razkriti.
Tudi migracija mora biti del te slike, saj lahko omrežje podpira postkvantne ključe, medtem ko večina uporabnikov še vedno uporablja stare.
Strojne denarnice ščitijo ključe pred fizično krajo, ne pa tudi pred kvantnimi napadi na javne ključe. Kako ocenjujete trenutno ozaveščenost uporabnikov o tej razliki? Ali je danes povprečnemu uporabniku na voljo varen model shranjevanja ali pa industrija potrebuje novo paradigmo denarnic?
Še vedno obstaja veliko zmotno prepričanje o tem, pred čim vas ščiti strojna denarnica. Vaš zasebni ključ hrani ločeno od prenosnika ali telefona, kar je izjemno koristno. Vendar se kvantnemu napadalcu naprave ne bi bilo treba dotakniti. Ko je ranljiv javni ključ razkrit, lahko kvantni napadalec neposredno poseže po kriptografiji, ne da bi se dotaknil strojne denarnice.
To pa ne pomeni, da so strojne denarnice zastarele. V Keystone za Quantus smo že integrirali podporo za postkvantno obdelavo, tako da se lahko strojni model razvija. Omejitev je, da denarnica sama ne more ustvariti postkvantne različice Bitcoina ali Ethereuma – tudi osnovno omrežje mora podpirati nove podpise.
Boljši model privzeto vgrajuje postkvantno zaščito tako v denarnico kot v omrežje. Uporabniki ne bi smeli vedeti, kdaj je kriptografija pod njimi zastarela.
Večpodpisne sheme povečujejo kompleksnost napadov le linearno, ne eksponentno. Ali to pomeni, da institucionalne arhitekture skrbništva, zgrajene na večpodpisnih shemah, ustvarjajo lažen občutek varnosti?
Večkratno podpisovanje je še vedno izjemno uporabno in ne bi želel, da bi ga institucije opustile. Ščiti pred grožnjami, s katerimi se danes soočajo sistemi hrambe, kot je en ukraden ključ ali en ogrožen podpisnik.
Nevarno postane, ko ljudje začnejo več ključev obravnavati kot zaščito pred kvantnimi napadi. Postavitev 3 od 5, zgrajena v celoti na isti ranljivi shemi podpisovanja, ima še vedno isto osnovno slabost. Kvantni napadalec bo morda moral obnoviti več ključev, vendar vsakič rešuje isto vrsto problema. Pet ključavnic ne pomaga veliko, če si vsi delijo isti ranljivi mehanizem.
Torej, da, večpodpisovanje lahko ustvari lažen občutek varnosti, če institucije predpostavljajo, da je redundanca enaka kvantni odpornosti. Boljša pot je ohraniti porazdeljeno skrbništvo, vendar zamenjati ranljivo avtorizacijo pod njim z nečim, kar se lahko upre kvantnemu napadalcu.
Ali so večje borze in skrbniki pripravljeni na scenarij, v katerem lahko kvantni računalnik v nekaj minutah iz javnega ključa izpelje zasebni ključ? Kaj pa navadni uporabniki?
Večina večjih borz se dobro brani pred napadi, ki jih poznamo danes. Nisem pa videl veliko dokazov, da so pripravljene na napad, pri katerem je mogoče rekonstruirati zasebni ključ, ne da bi se sploh dotaknili njihove infrastrukture.
To spremljamo prek migration.fail, javnega sledilnika pripravljenosti, ki ocenjuje, ali se večja omrežja veriženja blokov še vedno zanašajo na kvantno ranljivo kriptografijo. Trenutno je vseh 20 največjih kripto sredstev, ki jih pokriva, navedenih kot ranljivih na ravni podpisa.
Resen načrt odzivanja mora upoštevati, kateri operativni ključi so izpostavljeni in kako hitro se lahko sredstva prenesejo, ko postane sumljiv. Zlonamerna transakcija je lahko v verigi še vedno videti popolnoma veljavna, kar otežuje zgodnji odziv.
Navadni uporabniki so še bolj v zaostanku. Večina bo izvedela, da morajo seliti šele, ko jim to sporoči denarnica ali borza, zato mora vsak realističen načrt to selitev narediti dovolj preprosta, da se bo lahko varno izvedla.
Zakaj je grožnja »požeti zdaj, dešifriraj kasneje« aktualna danes – že dolgo pred prihodom velikih kvantnih računalnikov?
Predvsem bi rad to ločil od kvantne grožnje podpisom veriženja blokov, saj sta pogosto združeni. Transakcija z bitcoini je že javna. Napadalcu ni treba ničesar posneti danes in dešifrirati čez deset let.
Vendar tega ne moremo trditi za banke, vlade in druge institucije, katerih šifrirani podatki bodo morda (in verjetno bodo) še leta občutljivi. Nekdo lahko ta promet zbira danes in ga hrani, dokler tehnologija ne dohiti.
Signal, iMessage in Cloudflare so dele svojih sistemov že prenesli na postkvantno zaščito, večina uporabnikov pa tega komaj opazi. Verjetno bi moral ta prehod izgledati tako.
Občutljivi podatki ne bi smeli ostati shranjeni v kvantno ranljivem šifriranju, dokler nekdo ne dokaže, da ga lahko kvantni računalnik razbije. Do takrat se lahko leta prometa že nahajajo v arhivu nekoga drugega.
Podatki o veriženju blokov so nespremenljivi in javni. Ali se da kaj storiti glede že zabeleženih transakcij ali so ti podatki za vedno ogroženi?
Zapisani podatki v verigi blokov so trajni, vendar trajnost ne pomeni, da vsaka stara transakcija po dnevu Q nenadoma postane nevarna. Večina jih je bila tako ali tako že javna v pregledni verigi.
Javni ključi so izjema, ker Bitcoin že trajno beleži izpostavljene ključe. Napadalcu ni treba danes zgraditi zasebnega arhiva ali prestreči ničesar vnaprej. Čez leta se lahko vrne skozi isto javno knjigo in cilja na kateri koli izpostavljeni ključ, ki še vedno nadzoruje nekaj dragocenega.
Prenos sredstev v postkvantne ključe lahko odstrani vrednost te stare izpostavljenosti, vendar ne more očistiti zgodovinskega zapisa.
Pri zasebnih transakcijah je težava nekoliko drugačna. Podatki so še leta kasneje shranjeni v verigi, zato bi lahko v primeru, da je kriptografija, ki jih varuje, sčasoma razbita, informacije, ki so bile takrat skrite, postale vidne pozneje.
Katere merljive, izvršljive standarde kvantne pripravljenosti bi morala industrija vzpostaviti v naslednjih 12 do 24 mesecih?
Koristno merilo je, kaj ameriška vlada počne zdaj, saj morajo zvezne agencije mapirati svojo kriptografsko izpostavljenost in imenovati določene osebe, odgovorne za migracijo. Sistemi z visoko vrednostjo imajo določene roke za migracijo na postkvantno kriptografijo, v teku pa je tudi delo na kriptografskem seznamu materialov, ki bo tem odvisnostim olajšal sledenje.
Kriptovalute potrebujejo svojo različico te discipline v naslednjih 12 do 24 mesecih. Glavni protokoli bi morali objaviti, kje se ranljiva kriptografija še uporablja, in priložiti datume za dokončanje prehoda z nje. Borze in skrbniki bi morali razkriti, koliko vrednosti se skriva za starejšimi ključi.
Ko bodo te številke javno dostopne, jih bodo lahko začeli uporabljati tudi pregledi oglasov in varnostni pregledi. To bo industriji dalo nekaj konkretnega za merjenje.
Kaj je največja ovira za uvedbo teh standardov v velikem obsegu? Kako naj se industrija z njo spopade v kratkem času?
Najtežje je prepričati milijone neodvisnih imetnikov, da se premaknejo, ko ni centralnega stikala, ki bi ga lahko kdo preklopil. Protokol lahko doda postkvantno podporo, vendar morajo kovance, ki so leta shranjeni v hladnem skladišču, njihovi lastniki še vedno premakniti.
Takojšnje delo se mora osredotočiti na čim bolj preprosto migracijo. Denarnice potrebujejo tokove, ki uporabnike vodijo do varnejših ključev z minimalnim trenjem, medtem ko borze in skrbniki potrebujejo postopke, ki so jih že preizkusili pod obremenitvijo. Na ravni protokola se moramo izogniti tudi preprosti zamenjavi enega ranljivega sistema z nečim, kar ustvarja nesprejemljive stroške pasovne širine, shranjevanja ali zasebnosti. Čakanje z načrtovanjem teh sistemov, dokler se grožnja ne zdi nujna, bi pustilo malo prostora za napake.
Mirujoča sredstva še dodatno otežujejo težavo. Nekateri lastniki se nikoli ne bodo pojavili za selitev, zato se morajo omrežja odločiti tudi, kako bodo ravnala z ranljivimi kovanci, ki ostanejo.
Zavrnitev odgovornosti
V skladu z Smernice projekta Trust, upoštevajte, da informacije na tej strani niso namenjene in se jih ne sme razlagati kot pravni, davčni, naložbeni, finančni ali kakršen koli drug nasvet. Pomembno je, da vlagate samo tisto, kar si lahko privoščite izgubiti, in da poiščete neodvisen finančni nasvet, če imate kakršne koli dvome. Za dodatne informacije predlagamo, da si ogledate določila in pogoje ter strani s pomočjo in podporo, ki jih nudi izdajatelj ali oglaševalec. MetaversePost se zavzema za natančno in nepristransko poročanje, vendar se tržni pogoji lahko spremenijo brez predhodnega obvestila.
O avtorju
Alisa, predana novinarka pri MPost, specializiran za kriptovalute, umetno inteligenco, naložbe in široko področje Web3. Z ostrim očesom za nastajajoče trende in tehnologije zagotavlja celovito pokritost za informiranje in vključevanje bralcev v nenehno razvijajočo se pokrajino digitalnih financ.
več člankov
Alisa, predana novinarka pri MPost, specializiran za kriptovalute, umetno inteligenco, naložbe in široko področje Web3. Z ostrim očesom za nastajajoče trende in tehnologije zagotavlja celovito pokritost za informiranje in vključevanje bralcev v nenehno razvijajočo se pokrajino digitalnih financ.