


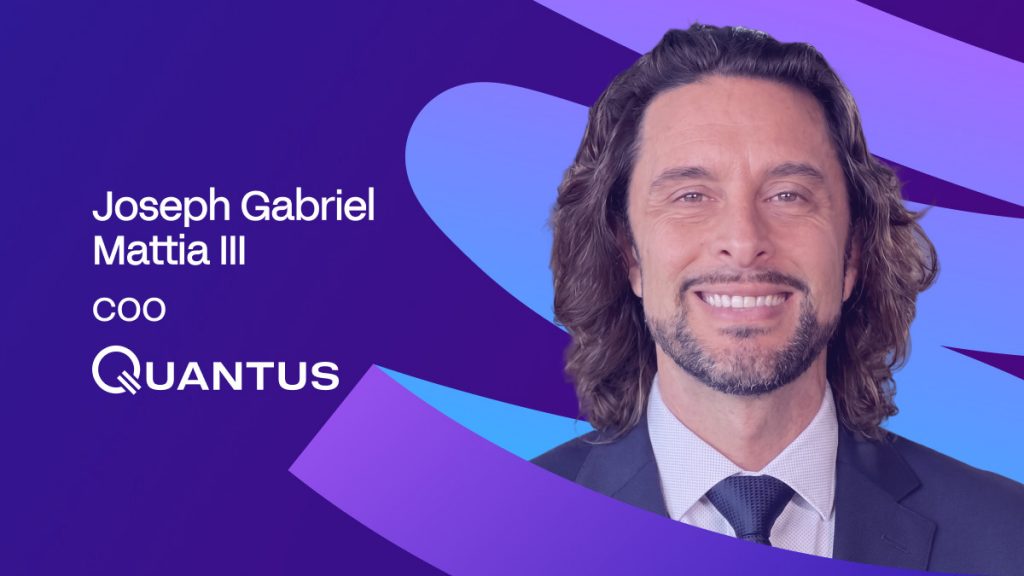
Joseph Gabriel Mattia III, director operațional Quantus: „Cinci încuietori nu ajută dacă toate au același mecanism vulnerabil” - De ce semnătura multiplă nu te va salva de atacurile cuantice



Pe scurt
Calculul cuantic ar putea sparge securitatea cripto actuală până la sfârșitul anilor 2020, ceea ce face ca migrația post-cuantică, auditurile și portofelele rezistente să fie urgente.
Fundamentele criptografice ale internetului au fost construite pentru o lume care nu mai există - sau, mai degrabă, pentru o lume căreia timpul îi scade în liniște. Ziua Q, momentul în care un computer cuantic devine suficient de puternic pentru a sparge criptarea modernă cu cheie publică, nu mai este un orizont teoretic. Potrivit multor veterani în criptografie, este o problemă de sfârșitul anilor 2020. Acest lucru o plasează mai aproape decât majoritatea planurilor de parcurs instituționale și mult mai aproape decât i s-a spus utilizatorului mediu de criptomonede să se aștepte.
Iosif Gabriel Mattia al III-lea, COO din Cuantic — compania care integrează criptografia post-cuantică în infrastructura portofelului hardware — a analizat cum va arăta de fapt această tranziție la nivel de protocol, la nivel de custodie și la nivelul deținătorului obișnuit care a învățat tot ce trebuia să știe despre securitate dintr-o cutie de portofel hardware. Răspunsurile sale sunt mai puțin liniștitoare decât ar trebui să fie situația actuală a industriei. Cheia administrativă a unei criptomonede stabile îl îngrijorează mai mult decât portofelul lui Satoshi. Multisig, susține el, nu oferă o rezistență semnificativă împotriva unui atacator cuantic — doar mai multe încuietori de același tip defecte. Și fiecare activ criptografic major urmărit de migration.fail, un tracker de disponibilitate publică, este în prezent listat ca vulnerabil la nivel de semnătură.
Ceea ce urmează este o conversație despre amenințarea pe care majoritatea industriei nu o ia încă suficient de în serios, de ce așteptarea dovezii conceptului ar putea fi deja prea târziu și cum ar trebui să arate de fapt pregătirea cuantică - nu ca o etichetă de marketing, ci ca ceva verificabil, auditabil și încorporat în stivă în mod implicit.
Când estimați că va sosi „Ziua Q” - pragul la care un computer cuantic poate sparge criptografia modernă cu cheie publică? Ce sisteme, date, active, protocoale sau infrastructură ar viza adversarii mai întâi? De ce?
Cel mai probabil cândva la sfârșitul anilor 2020. Există încă dezbateri cu privire la anul exact, dar mulți veterani ai criptografiei cred că se va întâmpla în următorii patru ani.

Cât despre primele ținte, nu mă aștept ca Bitcoin-ul lui Satoshi să fie una dintre ele, chiar dacă acolo se îndreaptă mintea oamenilor.
Dacă un adversar ar avea această capacitate, țintirea a ceva vizibil ar anunța-o întregii lumi și ar distruge un avantaj strategic enorm. Probabil s-ar concentra pe cheile care le oferă cel mai mult control sau valoare, atrăgând în același timp cât mai puțină atenție posibil.
În domeniul criptomonedelor, ceva de genul cheii administrative a unei criptomonede stabile majore m-ar îngrijora mai mult. O cheie compromisă ar putea afecta întregul ecosistem, ceea ce o face o țintă mult mai mare decât orice portofel individual.
Și în afara criptomonedelor, aș analiza comunicațiile guvernamentale clasificate, rețelele militare și sistemele de informații, unde spargerea criptografiei cu cheie publică ar putea expune date extrem de sensibile.
Multe proiecte susțin astăzi „rezistență cuantică”, însă fără o listă de verificare unificată și auditabilă, astfel de afirmații sunt imposibil de verificat. În opinia dumneavoastră, ce constituie pragul minim de pregătire cuantică?
Pentru mine, pragul minim este ca un proiect să poată arăta exact unde în stiva sa mai există criptografie vulnerabilă la tehnologia cuantică. Utilizarea unui mecanism de autorizare post-securizat cuantic este un început bun, dar nu face ca întreaga rețea să fie pregătită pentru tehnologia cuantică.
Autorizarea tranzacțiilor ar trebui să se bazeze pe un mecanism post-cuantic securizat recunoscut, iar proiectul ar trebui să documenteze public ce anume protejează conexiunile P2P, consensul, sistemele zero-knowledge, stratul de confidențialitate, punțile și orice altă infrastructură critică.
De asemenea, trebuie să existe o distincție clară între ceea ce este live astăzi și ceea ce este doar pe o foaie de parcurs.
Cel mai important, aceste afirmații trebuie să fie auditabile. Oricine ar trebui să poată vedea ce algoritmi și seturi de parametri sunt utilizate, să inspecteze implementarea și să verifice dacă securitatea nu se bazează pe o schemă opacă sau neverificabilă sau pe o etichetă de marketing.
Dacă nu poți indica criptografia exactă care protejează fiecare parte critică a sistemului, nu cred că „pregătit pentru tehnologii cuantice” înseamnă prea mult.
Cine ar trebui să fie responsabil pentru stabilirea unor criterii unificate și verificabile pentru pregătirea cuantică? Ce trebuie inclus în acestea?
Aș păstra NIST ca punct de referință pentru criptografia în sine. Procesul lor post-cuantic a atras cercetători din întreaga lume și a îngreunat influențarea rezultatului de către orice guvern sau companie.
Pentru blockchain-uri, următorul nivel trebuie construit de echipe de protocol care operează în spațiu deschis, lăsând loc cercetătorilor și auditorilor pentru a contesta riguros designul și rezultatele acestuia.
Criteriile trebuie apoi să reflecte modul în care funcționează rețeaua în prezent. Aceasta începe cu criptografia utilizată pentru autorizarea tranzacțiilor și cu stabilirea dacă protecția post-cuantică este implicită. Orice dependență rămasă de semnăturile vulnerabile trebuie dezvăluită în mod clar.
Și migrarea trebuie să facă parte din această imagine, deoarece o rețea poate suporta chei post-cuantice în timp ce majoritatea utilizatorilor săi încă dețin chei vechi.
Portofelele hardware protejează cheile împotriva furtului fizic, dar nu și împotriva atacurilor cuantice asupra cheilor publice. Cum evaluați gradul de conștientizare actual al utilizatorilor cu privire la această distincție? Există un model de stocare securizată disponibil utilizatorului obișnuit astăzi sau industria are nevoie de o nouă paradigmă a portofelului?
Există încă o mare concepție greșită despre ce te protejează un portofel hardware. Acesta păstrează cheia privată izolată de laptop sau telefon, ceea ce este extrem de util. Dar un atacator cuantic nu ar trebui să atingă dispozitivul. Odată ce o cheie publică vulnerabilă este expusă, un atacator cuantic poate ataca criptografia direct fără a atinge vreodată portofelul hardware.
Asta nu face ca portofelele hardware să fie învechite. Am integrat deja suportul post-cuantic în Keystone pentru Quantus, astfel încât modelul hardware poate evolua. Limitarea este că un portofel nu poate transforma Bitcoin sau Ethereum în post-cuantic de unul singur – rețeaua subiacentă trebuie să suporte și semnături noi.
Un model mai bun integrează implicit protecția post-cuantică atât în portofel, cât și în rețea. Utilizatorii nu ar trebui să fie nevoiți să știe când criptografia de care dispun a devenit învechită.
Schemele cu semnătură multiplă cresc complexitatea atacurilor doar liniar, nu exponențial. Înseamnă acest lucru că arhitecturile de custodie instituțională construite pe semnătură multiplă creează un fals sentiment de securitate?
Multisig este încă extrem de util și nu aș vrea ca instituțiile să îl abandoneze. Protejează împotriva amenințărilor cu care se confruntă sistemele de custodie astăzi, cum ar fi o cheie furată sau un semnatar compromis.
Devine periculos atunci când oamenii încep să trateze mai multe chei ca protecție împotriva atacurilor cuantice. O configurație 3 din 5 construită în întregime pe aceeași schemă de semnătură vulnerabilă are în continuare aceeași slăbiciune fundamentală. Un atacator cuantic ar putea avea nevoie să recupereze mai multe chei, dar rezolvă același tip de problemă de fiecare dată. Cinci încuietori nu ajută prea mult dacă toate au același mecanism vulnerabil.
Deci, da, multisig-urile pot crea un fals sentiment de securitate dacă instituțiile presupun că redundanța este egală cu rezistența cuantică. Calea mai bună este de a păstra custodia distribuită, dar de a înlocui autorizația vulnerabilă de sub aceasta cu ceva care poate rezista unui atacator cuantic.
Sunt marile burse și custodii de valute pregătite pentru un scenariu în care un computer cuantic poate obține o cheie privată dintr-o cheie publică în câteva minute? Dar utilizatorii obișnuiți?
Majoritatea burselor importante se apără bine împotriva atacurilor pe care le cunoaștem astăzi. Nu am văzut prea multe dovezi că sunt pregătite pentru un atac în care o cheie privată poate fi reconstruită fără a le atinge deloc infrastructura.
Urmărim acest lucru prin intermediul migration.fail, un instrument public de urmărire a disponibilității care evaluează dacă rețelele majore blockchain se bazează încă pe criptografia vulnerabilă la nivel cuantic. În prezent, toate cele 20 de active criptografice de top pe care le acoperă sunt listate ca vulnerabile la nivel de semnătură.
Un plan de răspuns serios trebuie să ia în considerare ce chei operaționale sunt expuse și cât de repede ar putea fi transferate fondurile odată ce una devine suspectă. O tranzacție rău intenționată poate părea în continuare perfect validă on-chain, ceea ce face mai dificil un răspuns timpuriu.
Utilizatorii obișnuiți sunt mult mai în urmă. Majoritatea vor afla că trebuie să migreze doar atunci când un portofel sau o platformă de schimb le va spune, așa că orice plan realist trebuie să simplifice suficient această mutare pentru a fi finalizată în siguranță.
De ce este relevantă astăzi amenințarea „recoltează acum, decriptează mai târziu” - cu mult înainte de apariția computerelor cuantice la scară largă?
Înainte de orice, aș vrea să separ acest lucru de amenințarea cuantică la adresa semnăturilor blockchain, deoarece acestea sunt adesea puse laolaltă. O tranzacție Bitcoin este deja publică. Nu există nimic de care un atacator să aibă nevoie să înregistreze astăzi și să decripteze peste zece ani.
Dar acest lucru nu se poate spune despre bănci, guverne și alte instituții ale căror date criptate ar putea (și probabil vor) fi încă sensibile peste ani. Cineva poate colecta acel trafic astăzi și îl poate păstra până când tehnologia va ajunge din urmă.
Signal, iMessage și Cloudflare au mutat deja părți din sistemele lor la protecție post-cuantică, iar majoritatea utilizatorilor abia dacă au observat. Probabil așa ar trebui să arate această tranziție.
Datele sensibile nu ar trebui să rămână în criptare vulnerabilă la tehnologia cuantică până când cineva nu dovedește că un computer cuantic le poate sparge. Până atunci, ani de trafic ar putea fi deja stocați în arhiva altcuiva.
Datele blockchain sunt imuabile și publice. Se poate face ceva în privința tranzacțiilor deja înregistrate sau sunt acele date compromise pentru totdeauna?
Datele înregistrate în blockchain sunt permanente, dar permanența nu înseamnă că fiecare tranzacție veche devine brusc periculoasă după Q-Day. Cea mai mare parte a acestora era deja publică pe un lanț transparent.
Cheile publice sunt excepția, deoarece Bitcoin înregistrează deja permanent cheile expuse. Un atacator nu are nevoie să construiască o arhivă privată astăzi sau să intercepteze nimic în avans. Peste ani, aceștia pot accesa același registru public și pot viza orice cheie expusă care încă controlează ceva valoros.
Mutarea fondurilor către chei post-cuantice poate elimina valoarea acelei expuneri vechi, dar nu poate curăța istoricul.
Pentru tranzacțiile private, problema este puțin diferită. Datele sunt încă stocate în lanț după ani de zile, așa că, dacă criptografia care le protejează este în cele din urmă defectă, informațiile care erau ascunse la momentul respectiv ar putea deveni vizibile ulterior.
Ce standarde măsurabile și aplicabile de pregătire cuantică ar trebui să stabilească industria în următoarele 12 până la 24 de luni?
Un punct de referință util este ceea ce face guvernul SUA în prezent, agențiile federale fiind obligate să își cartografieze expunerea criptografică și să numească anumite persoane responsabile de migrare. Sistemele cu valoare ridicată au termene limită fixe pentru migrarea către criptografia post-cuantică, iar lucrările sunt în curs de desfășurare la o listă de materiale criptografice pentru a facilita urmărirea acestor dependențe.
Criptomonedele au nevoie de propria lor versiune a acestei discipline în următoarele 12 până la 24 de luni. Protocoalele majore ar trebui să publice unde criptografia vulnerabilă este încă utilizată și să atașeze date pentru finalizarea tranziției de la aceasta. Bursele și custodii ar trebui să dezvăluie câtă valoare este deținută în spatele cheilor vechi.
Odată ce aceste cifre devin publice, și revizuirile listărilor și auditurile de securitate pot începe să le utilizeze. Acest lucru oferă industriei ceva concret de măsurat.
Care este cel mai mare obstacol în calea implementării acestor standarde la scară largă? Cum ar trebui industria să îl abordeze pe termen scurt?
Cea mai grea parte este să convingi milioane de deținători independenți să se mute atunci când nu există un comutator central pe care cineva să îl poată acționa. Un protocol poate adăuga suport post-cuantic, dar monedele păstrate în depozite la rece ani de zile trebuie totuși mutate de către proprietarii lor.
Munca imediată trebuie să se concentreze pe simplificarea cât mai mare a migrării. Portofelele au nevoie de fluxuri care să ghideze utilizatorii către chei mai sigure cu frecare minimă, în timp ce exchange-urile și custozii au nevoie de proceduri pe care le-au testat deja sub sarcină. La nivel de protocol, trebuie să evităm, de asemenea, simpla înlocuire a unui sistem vulnerabil cu ceva care creează costuri inacceptabile de lățime de bandă, stocare sau confidențialitate. Așteptarea proiectării acestor sisteme până când amenințarea pare urgentă ar lăsa puțin loc pentru greșeli.
Activele inactive îngreunează și mai mult problema. Unii proprietari nu vor veni niciodată pentru a migra, așa că rețelele trebuie să decidă și cum gestionează monedele vulnerabile care rămân în urmă.
Declinare a responsabilităţii
În conformitate cu Ghidurile proiectului Trust, vă rugăm să rețineți că informațiile furnizate pe această pagină nu sunt destinate și nu trebuie interpretate ca fiind consiliere juridică, fiscală, investițională, financiară sau orice altă formă de consiliere. Este important să investești doar ceea ce îți poți permite să pierzi și să cauți sfaturi financiare independente dacă ai îndoieli. Pentru informații suplimentare, vă sugerăm să consultați termenii și condițiile, precum și paginile de ajutor și asistență furnizate de emitent sau agent de publicitate. MetaversePost se angajează să raporteze corecte, imparțial, dar condițiile de piață pot fi modificate fără notificare.
Despre autor
Alisa, o jurnalistă dedicată la MPost, specializată în criptomonede, inteligență artificială, investiții și domeniul vast al Web3. Cu un ochi aprofundat pentru tendințele și tehnologiile emergente, ea oferă o acoperire cuprinzătoare pentru a informa și a implica cititorii în peisajul în continuă evoluție al finanțelor digitale.
Mai multe articole
Alisa, o jurnalistă dedicată la MPost, specializată în criptomonede, inteligență artificială, investiții și domeniul vast al Web3. Cu un ochi aprofundat pentru tendințele și tehnologiile emergente, ea oferă o acoperire cuprinzătoare pentru a informa și a implica cititorii în peisajul în continuă evoluție al finanțelor digitale.





