


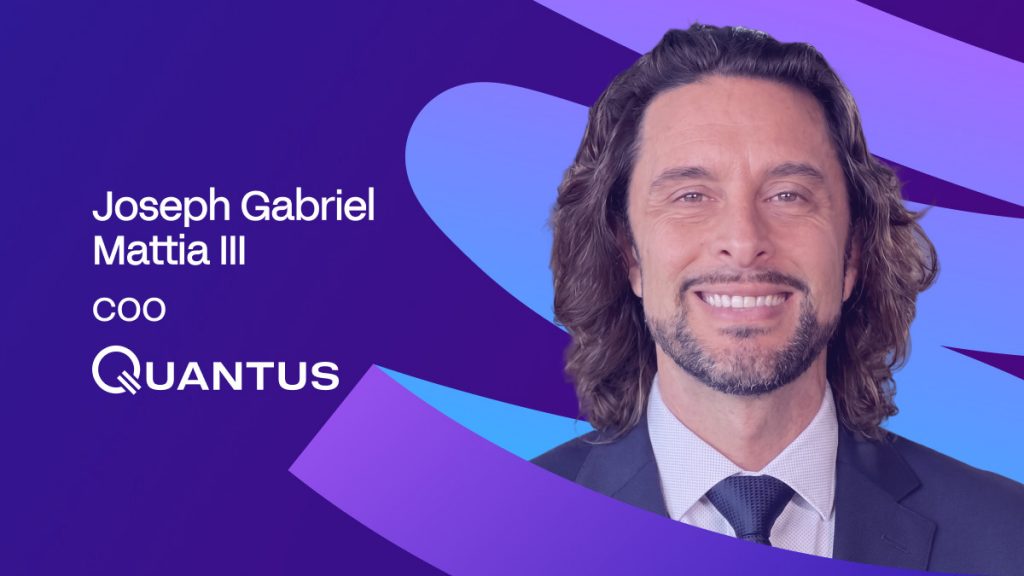
Joseph Gabriel Mattia III, dyrektor operacyjny Quantus: „Pięć zamków nie pomoże, jeśli wszystkie korzystają z tego samego podatnego mechanizmu” — dlaczego Multisig nie uchroni Cię przed atakami kwantowymi



W skrócie
Komputery kwantowe mogą złamać dzisiejsze zabezpieczenia kryptowalut już pod koniec lat dwudziestych XXI wieku, co sprawi, że pilną potrzebą stanie się migracja, audyty i zabezpieczenie portfeli po erze kwantowej.
Kryptograficzne fundamenty internetu zostały zbudowane z myślą o świecie, którego już nie ma – a raczej o świecie, któremu po cichu kończy się czas. Dzień Q, moment, w którym komputer kwantowy stanie się wystarczająco potężny, by złamać współczesne szyfrowanie kluczem publicznym, nie jest już jedynie teoretycznym horyzontem. Według wielu weteranów kryptografii, jest to problem końca lat dwudziestych XXI wieku. To stawia go bliżej niż większość instytucjonalnych planów działania i znacznie bliżej, niż przeciętny użytkownik kryptowalut spodziewał się.
Józef Gabriel Mattia III, Dyrektor operacyjny Kwantowy — firma integrująca kryptografię postkwantową z infrastrukturą portfela sprzętowego — zastanawiała się, jak ta transformacja faktycznie wygląda na poziomie protokołu, poziomu powiernictwa i poziomu zwykłego posiadacza, który nauczył się wszystkiego, co musiał wiedzieć o bezpieczeństwie, korzystając ze sprzętowego portfela. Jego odpowiedzi są mniej uspokajające, niż sugeruje obecna postawa branży. Klucz administracyjny stablecoina niepokoi go bardziej niż portfel Satoshiego. Argumentuje, że Multisig nie oferuje znaczącej odporności na atak kwantowy — jedynie kolejne blokady tego samego rodzaju. A każdy główny zasób kryptograficzny monitorowany przez migration.fail, publiczny system śledzenia gotowości, jest obecnie oznaczony jako podatny na ataki na poziomie sygnatury.
Poniżej znajduje się rozmowa o zagrożeniu, którego większość branży nie traktuje jeszcze wystarczająco poważnie, o tym, dlaczego czekanie na dowód koncepcji może być już za późno i jak naprawdę powinna wyglądać gotowość kwantowa — nie jako etykieta marketingowa, ale jako coś weryfikowalnego, podlegającego audytowi i domyślnie wbudowanego w stos.
Kiedy Twoim zdaniem nastąpi „Q-Day” – próg, po przekroczeniu którego komputer kwantowy będzie w stanie złamać współczesną kryptografię klucza publicznego? Które systemy, dane, zasoby, protokoły lub infrastrukturę będą atakowane przez przeciwników w pierwszej kolejności? Dlaczego?
Najprawdopodobniej pod koniec lat dwudziestych XXI wieku. Nadal trwają dyskusje nad dokładną datą, ale wielu weteranów kryptografii uważa, że nastąpi to w ciągu najbliższych czterech lat.

Jeśli chodzi o pierwsze cele, nie spodziewam się, że wśród nich znajdzie się Bitcoin Satoshiego, choć większość ludzi właśnie o tym myśli.
Gdyby przeciwnik dysponował taką możliwością, atak na coś widocznego ujawniłby to całemu światu i zniweczyłby ogromną przewagę strategiczną. Prawdopodobnie skupiłby się na kluczach, które dają mu największą kontrolę lub wartość, jednocześnie przyciągając jak najmniej uwagi.
W kryptowalutach bardziej martwiłbym się o coś takiego jak klucz administracyjny dużego stablecoina. Jeden zhakowany klucz mógłby wpłynąć na cały ekosystem, co czyni go znacznie większym celem niż jakikolwiek pojedynczy portfel.
Poza kryptografią przyjrzałbym się tajnej komunikacji rządowej, sieciom wojskowym i systemom wywiadowczym, gdzie złamanie kryptografii klucza publicznego mogłoby ujawnić niezwykle poufne dane.
Wiele projektów deklaruje obecnie „odporność kwantową”, jednak bez ujednoliconej, audytowalnej listy kontrolnej, takie twierdzenia są niemożliwe do zweryfikowania. Jaki jest Pana zdaniem minimalny próg gotowości kwantowej?
Dla mnie minimalnym progiem jest to, że projekt powinien być w stanie dokładnie pokazać, gdzie w jego stosie wciąż znajduje się kryptografia podatna na ataki kwantowe. Wykorzystanie mechanizmu autoryzacji zabezpieczonego po kwantowej to dobry punkt wyjścia, ale nie sprawi, że cała sieć będzie gotowa na ataki kwantowe.
Autoryzacja transakcji powinna opierać się na uznanym mechanizmie bezpieczeństwa postkwantowego, a projekt powinien publicznie udokumentować, co chroni połączenia P2P, konsensus, systemy zerowej wiedzy, warstwę prywatności, mosty i inną krytyczną infrastrukturę.
Musi również istnieć wyraźne rozróżnienie między tym, co jest już realizowane, a tym, co jest jedynie etapem realizacji.
Co najważniejsze, te twierdzenia muszą być weryfikowalne. Każdy powinien móc zobaczyć, jakie algorytmy i zestawy parametrów są używane, sprawdzić implementację i zweryfikować, czy zabezpieczenia nie opierają się na nieprzejrzystym lub nieweryfikowalnym schemacie lub etykiecie marketingowej.
Jeśli nie możesz wskazać konkretnej kryptografii chroniącej każdą krytyczną część systemu, to nie sądzę, żeby „gotowy na ataki kwantowe” wiele znaczył.
Kto powinien odpowiadać za ustanowienie jednolitych, weryfikowalnych kryteriów gotowości kwantowej? Co musi się w nich znaleźć?
Utrzymałbym NIST jako punkt odniesienia dla samej kryptografii. Ich proces postkwantowy zaangażował badaczy z całego świata i utrudnił jakiemukolwiek rządowi lub firmie sterowanie wynikami.
W przypadku technologii blockchain kolejną warstwę muszą tworzyć zespoły protokołów działające w sposób otwarty, dając badaczom i audytorom możliwość rygorystycznego kwestionowania projektu i jego wyników.
Kryteria muszą następnie odzwierciedlać obecny sposób działania sieci. Zaczyna się to od kryptografii używanej do autoryzacji transakcji oraz od tego, czy ochrona postkwantowa jest domyślna. Wszelkie pozostałe przypadki polegania na podatnych na ataki podpisach muszą zostać jasno ujawnione.
Migracja również musi być częścią tego obrazu, ponieważ sieć może obsługiwać klucze postkwantowe, podczas gdy większość jej użytkowników nadal korzysta ze starych kluczy.
Portfele sprzętowe chronią klucze przed kradzieżą fizyczną, ale nie przed atakami kwantowymi na klucze publiczne. Jak ocenia Pan obecną świadomość użytkowników w zakresie tego rozróżnienia? Czy istnieje obecnie bezpieczny model przechowywania danych dostępny dla przeciętnego użytkownika, czy też branża potrzebuje nowego paradygmatu portfela?
Wciąż panuje błędne przekonanie na temat tego, przed czym chroni portfel sprzętowy. Utrzymuje on klucz prywatny w izolacji od laptopa czy telefonu, co jest niezwykle przydatne. Jednak atakujący kwantowy nie musiałby dotykać urządzenia. Po ujawnieniu podatnego klucza publicznego, atakujący kwantowy może bezpośrednio przejąć kontrolę nad kryptografią, nawet nie dotykając portfela sprzętowego.
To nie oznacza, że portfele sprzętowe stają się przestarzałe. Zintegrowaliśmy już obsługę postkwantową z Keystone for Quantus, więc model sprzętowy może ewoluować. Ograniczeniem jest to, że portfel nie jest w stanie samodzielnie uczynić Bitcoina ani Ethereum postkwantowym – sieć bazowa również musi obsługiwać nowe podpisy.
Lepszy model domyślnie wbudowuje ochronę postkwantową zarówno w portfel, jak i w sieć. Użytkownicy nie powinni musieć wiedzieć, kiedy kryptografia, na której się opierają, staje się nieaktualna.
Schematy multisygnaturowe zwiększają złożoność ataków jedynie liniowo, a nie wykładniczo. Czy to oznacza, że architektury instytucjonalne oparte na multisig dają fałszywe poczucie bezpieczeństwa?
Multisig jest nadal niezwykle użyteczny i nie chciałbym, żeby instytucje z niego rezygnowały. Chroni on przed zagrożeniami, z którymi borykają się obecnie systemy depozytowe, takimi jak kradzież klucza czy skompromitowanie podpisującego.
Sytuacja staje się niebezpieczna, gdy ludzie zaczynają traktować większą liczbę kluczy jako ochronę przed atakami kwantowymi. Konfiguracja 3 z 5, oparta w całości na tym samym podatnym na ataki schemacie sygnatur, nadal ma tę samą podstawową słabość. Atakujący kwantowy może potrzebować odzyskać kilka kluczy, ale za każdym razem rozwiązuje ten sam problem. Pięć zamków niewiele pomoże, jeśli wszystkie korzystają z tego samego podatnego mechanizmu.
Zatem multisig może stwarzać fałszywe poczucie bezpieczeństwa, jeśli instytucje zakładają, że redundancja równa się odporności na ataki kwantowe. Lepszym rozwiązaniem jest utrzymanie rozproszonej kontroli, ale zastąpienie podatnej na ataki autoryzacji czymś, co może się oprzeć atakującemu kwantowemu.
Czy duże giełdy i depozytariusze są przygotowani na scenariusz, w którym komputer kwantowy może wygenerować klucz prywatny z klucza publicznego w ciągu kilku minut? A co ze zwykłymi użytkownikami?
Większość dużych giełd dobrze radzi sobie z obroną przed znanymi nam dziś atakami. Nie widziałem jednak wielu dowodów na to, że są one gotowe na atak, w którym klucz prywatny można zrekonstruować bez ingerencji w ich infrastrukturę.
Śledzimy to za pośrednictwem migration.fail, publicznego narzędzia do monitorowania gotowości, które ocenia, czy główne sieci blockchain nadal opierają się na kryptografii podatnej na ataki kwantowe. Obecnie wszystkie 20 najważniejszych kryptowalut, które obejmuje, są oznaczone jako podatne na ataki na poziomie sygnatur.
Poważny plan reagowania musi uwzględniać ujawnione klucze operacyjne i szybkość, z jaką środki mogą zostać przelane, gdy któryś z nich stanie się podejrzany. Złośliwa transakcja może nadal wyglądać na całkowicie prawidłową w łańcuchu bloków, co utrudnia wczesną reakcję.
Zwykli użytkownicy są jeszcze dalej w tyle. Większość z nich dowie się o konieczności migracji dopiero, gdy poinformuje ich o tym portfel lub giełda, więc każdy realistyczny plan musi sprawić, by ta migracja była na tyle prosta, aby można ją było bezpiecznie przeprowadzić.
Dlaczego zagrożenie typu „zbierz teraz, odszyfruj później” jest istotne dzisiaj – na długo przed pojawieniem się komputerów kwantowych na dużą skalę?
Przede wszystkim chciałbym oddzielić to od kwantowego zagrożenia dla podpisów blockchain, ponieważ często są one utożsamiane ze sobą. Transakcja Bitcoin jest już publiczna. Atakujący nie musi niczego rejestrować dzisiaj i odszyfrowywać za dziesięć lat.
Nie można tego jednak powiedzieć o bankach, rządach i innych instytucjach, których zaszyfrowane dane mogą (i prawdopodobnie będą) nadal być wrażliwe za kilka lat. Ktoś może przejąć ten ruch już dziś i przechowywać go, dopóki technologia nie nadąży.
Signal, iMessage i Cloudflare już przeniosły część swoich systemów na ochronę postkwantową, a większość użytkowników tego nie zauważyła. Prawdopodobnie tak właśnie powinna wyglądać ta transformacja.
Dane wrażliwe nie powinny być przechowywane w szyfrowaniu podatnym na ataki kwantowe, dopóki ktoś nie udowodni, że komputer kwantowy potrafi je złamać. Do tego czasu lata ruchu mogą już znajdować się w czyimś archiwum.
Dane blockchain są niezmienne i publiczne. Czy można coś zrobić z już zarejestrowanymi transakcjami, czy też te dane zostaną na zawsze zagrożone?
Zapisane dane blockchain są trwałe, ale trwałość nie oznacza, że każda stara transakcja nagle staje się niebezpieczna po Q-Day. Większość z nich i tak była już publiczna w transparentnym łańcuchu.
Klucze publiczne stanowią wyjątek, ponieważ Bitcoin już teraz zapisuje te ujawnione na stałe. Atakujący nie musi budować prywatnego archiwum ani niczego wcześniej przechwytywać. Po latach może przejrzeć ten sam rejestr publiczny i zaatakować dowolny ujawniony klucz, który nadal kontroluje coś cennego.
Przeniesienie środków na klucze postkwantowe może usunąć wartość z tego starego zagrożenia, ale nie wyczyści historycznych zapisów.
W przypadku transakcji prywatnych problem jest nieco inny. Dane wciąż znajdują się w łańcuchu bloków po latach, więc jeśli kryptografia je chroniąca zostanie w końcu złamana, informacje, które były wówczas ukryte, mogą ujawnić się później.
Jakie mierzalne, możliwe do wyegzekwowania standardy gotowości kwantowej powinna ustanowić branża w ciągu najbliższych 12–24 miesięcy?
Jednym z użytecznych punktów odniesienia jest to, co obecnie robi rząd USA, który nakłada na agencje federalne obowiązek mapowania swojego narażenia na ataki kryptograficzne i wyznaczania konkretnych osób odpowiedzialnych za migrację. Systemy o dużej wartości mają sztywne terminy migracji do kryptografii postkwantowej, a trwają prace nad zestawieniem materiałów kryptograficznych, które ułatwi śledzenie tych zależności.
Kryptowaluty potrzebują własnej wersji tej dyscypliny w ciągu najbliższych 12 do 24 miesięcy. Główne protokoły powinny publikować informacje o tym, gdzie nadal używane są podatne na ataki kryptografie, i podawać daty zakończenia odchodzenia od nich. Giełdy i depozytariusze powinni ujawniać, jaka wartość jest przechowywana za starymi kluczami.
Gdy te liczby zostaną upublicznione, będzie można zacząć je wykorzystywać również w recenzjach i audytach bezpieczeństwa. To da branży konkretny punkt odniesienia.
Jaka jest największa przeszkoda we wdrażaniu tych standardów na dużą skalę? Jak branża powinna sobie z nią poradzić w najbliższej przyszłości?
Najtrudniej jest skłonić miliony niezależnych posiadaczy do przeniesienia, skoro nie ma centralnego przełącznika, który ktokolwiek mógłby przełączyć. Protokół może dodać obsługę postkwantową, ale monety przechowywane latami w zimnych magazynach nadal muszą zostać przeniesione przez ich właścicieli.
Natychmiastowe działania muszą skupić się na maksymalnym uproszczeniu migracji. Portfele potrzebują przepływów, które poprowadzą użytkowników do bezpieczniejszych kluczy z minimalnym tarciem, podczas gdy giełdy i depozytariusze potrzebują procedur, które zostały już przetestowane pod obciążeniem. Na poziomie protokołu musimy również unikać prostego zastąpienia jednego podatnego systemu czymś, co generuje niedopuszczalne koszty związane z przepustowością, pamięcią masową lub prywatnością. Czekanie z projektowaniem tych systemów do momentu, aż zagrożenie stanie się naglące, pozostawiłoby niewiele miejsca na błędy.
Uśpione aktywa dodatkowo pogłębiają problem. Niektórzy właściciele nigdy nie zdecydują się na migrację, więc sieci muszą również zdecydować, jak postępować z podatnymi na ataki monetami, które pozostają.
Zastrzeżenie
Zgodnie z Zaufaj wytycznym projektu, należy pamiętać, że informacje zawarte na tej stronie nie mają na celu i nie powinny być interpretowane jako porady prawne, podatkowe, inwestycyjne, finansowe lub jakiekolwiek inne formy porad. Ważne jest, aby inwestować tylko tyle, na utratę czego możesz sobie pozwolić, a w przypadku jakichkolwiek wątpliwości zasięgnąć niezależnej porady finansowej. Aby uzyskać więcej informacji, sugerujemy zapoznać się z warunkami oraz stronami pomocy i wsparcia udostępnianymi przez wydawcę lub reklamodawcę. MetaversePost zobowiązuje się do sporządzania dokładnych i bezstronnych raportów, jednakże warunki rynkowe mogą ulec zmianie bez powiadomienia.
O autorze
Alisa, oddana dziennikarka w MPost, specjalizuje się w kryptowalutach, sztucznej inteligencji, inwestycjach i rozległym obszarze Web3. Ze szczególnym uwzględnieniem pojawiających się trendów i technologii zapewnia wszechstronne informacje, aby informować czytelników i angażować ich w stale zmieniający się krajobraz finansów cyfrowych.
Więcej artykułów
Alisa, oddana dziennikarka w MPost, specjalizuje się w kryptowalutach, sztucznej inteligencji, inwestycjach i rozległym obszarze Web3. Ze szczególnym uwzględnieniem pojawiających się trendów i technologii zapewnia wszechstronne informacje, aby informować czytelników i angażować ich w stale zmieniający się krajobraz finansów cyfrowych.





