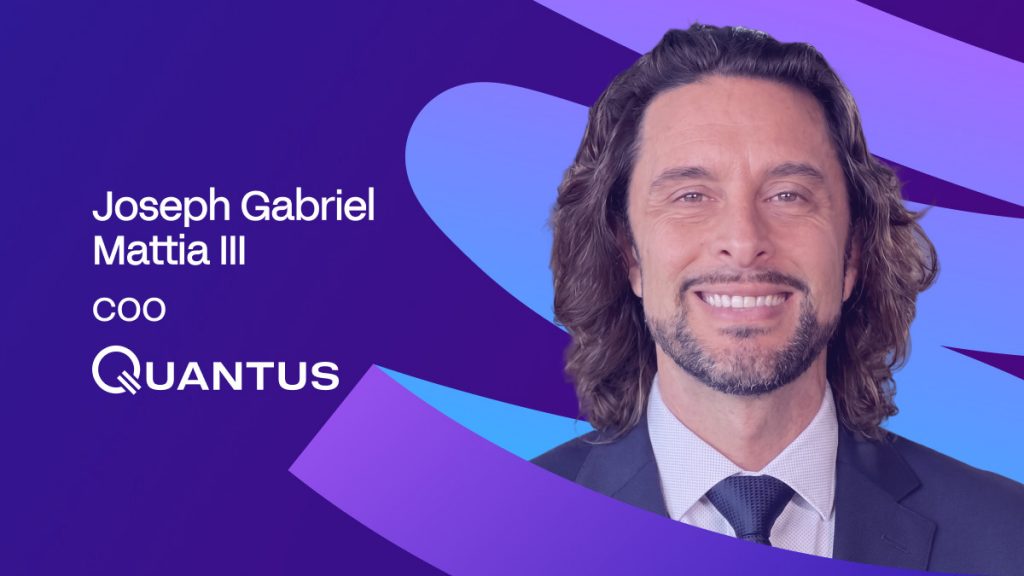
Joseph Gabriel Mattia III, „Quantus“ generalinis direktorius: „Penki užraktai nepadeda, jei visi jie turi tą patį pažeidžiamą mechanizmą“ – kodėl daugiasignalistinis kodas neapsaugos nuo kvantinių atakų.


Trumpai
Kvantiniai skaičiavimai gali iki 2020-ųjų pabaigos sugriauti šiandieninį kriptovaliutų saugumą, todėl postkvantinė migracija, auditai ir atsparios piniginės taps neatidėliotini.
Interneto kriptografiniai pamatai buvo sukurti pasauliui, kuris nebeegzistuoja – tiksliau, pasauliui, kuriam tyliai senka laikas. Q diena, kai kvantinis kompiuteris tampa pakankamai galingas, kad nulaužtų šiuolaikinį viešojo rakto šifravimą, nebėra teorinis horizontas. Pasak daugelio kriptografijos veteranų, tai yra XXI a. trečiojo dešimtmečio pabaigos problema. Tai priartina ją prie tikslo nei dauguma institucinių veiksmų planų ir daug arčiau, nei tikėtasi vidutiniam kriptovaliutų vartotojui.
Juozapas Gabrielis Matija III, COO Kvantas – bendrovė, integruojanti postkvantinę kriptografiją į aparatinės piniginės infrastruktūrą – svarstė, kaip šis perėjimas iš tikrųjų atrodo protokolo, saugojimo ir paprasto turėtojo, kuris viską, ką reikia žinoti apie saugumą, sužinojo iš aparatinės piniginės dėžutės, lygmeniu. Jo atsakymai yra mažiau raminantys, nei turėtų būti, atsižvelgiant į dabartinę pramonės padėtį. Stabiliosios monetos administracinis raktas jį neramina labiau nei Satoshi piniginė. Jis teigia, kad „Multisig“ nesuteikia jokio reikšmingo atsparumo kvantiniam užpuolikui – tik daugiau tos pačios sugadintos spynos. Be to, kiekvienas pagrindinis kriptovaliutų turtas, kurį stebi viešoji parengties stebėjimo priemonė „migration.fail“, šiuo metu yra įtrauktas į pažeidžiamų parašų lygmenį.
Toliau pateikiamas pokalbis apie grėsmę, kurios dauguma pramonės šakų dar nevertina pakankamai rimtai, kodėl laukti koncepcijos įrodymo gali būti per vėlu ir kaip iš tikrųjų turi atrodyti kvantinis pasirengimas – ne kaip rinkodaros etiketė, o kaip kažkas patikrinamo, audituojamo ir pagal numatytuosius nustatymus integruoto į sistemą.
Kada, jūsų manymu, ateis „Q diena“ – riba, kai kvantinis kompiuteris galės įminti šiuolaikinę viešojo rakto kriptografiją? Į kokias sistemas, duomenis, išteklius, protokolus ar infrastruktūrą priešininkai pirmiausia taikytųsi? Kodėl?
Labiausiai tikėtina, kad tai įvyks 2020-ųjų pabaigoje. Dėl tikslių metų vis dar diskutuojama, tačiau daugelis kriptografijos veteranų mano, kad tai įvyks per ateinančius ketverius metus.

Kalbant apie pirmuosius taikinius, nemanau, kad Satoshi bitkoinas bus vienas iš jų, nors žmonės linkę į tai galvoti.
Jei priešininkas turėtų tokią galimybę, nusitaikydamas į matomą objektą, jis apie tai paskelbtų visam pasauliui ir sunaikintų didžiulį strateginį pranašumą. Jis tikriausiai sutelktų dėmesį į tuos raktus, kurie suteikia jiems daugiausia kontrolės ar vertės, tuo pačiu pritraukiant kuo mažiau dėmesio.
Kriptovaliutų srityje mane labiau neramintų tokie dalykai kaip didelės stabilios monetos administracinis raktas. Vienas pažeistas raktas gali paveikti visą ekosistemą, todėl jis yra daug didesnis taikinys nei bet kuri viena piniginė.
Be kriptovaliutų, apžvelgčiau įslaptintus vyriausybės ryšius, karinius tinklus ir žvalgybos sistemas, kur nulaužus viešojo rakto kriptografiją, būtų galima atskleisti itin slaptus duomenis.
Daugelyje šiandieninių projektų teigiama apie „kvantinį atsparumą“, tačiau be vieningo, audituojamo kontrolinio sąrašo tokių teiginių neįmanoma patikrinti. Jūsų nuomone, koks yra minimalus kvantinio pasirengimo slenkstis?
Man minimalus slenkstis yra tas, kad projektas turėtų tiksliai parodyti, kur jo steke vis dar egzistuoja kvantiniu požiūriu pažeidžiama kriptografija. Naudoti postkvantiniu požiūriu saugų autorizacijos mechanizmą yra gera pradžia, tačiau tai nepadaro viso tinklo paruošto kvantiniam naudojimui.
Sandorių autorizavimas turėtų remtis pripažintu postkvantiniu saugiu mechanizmu, o projektas turėtų viešai dokumentuoti, kas apsaugo jo P2P ryšius, sutarimą, nulinės žinios sistemas, privatumo sluoksnį, tiltus ir bet kokią kitą svarbią infrastruktūrą.
Taip pat reikia aiškiai atskirti, kas yra šiandien gyvai, nuo to, kas yra tik planuose.
Svarbiausia, kad šiuos teiginius būtų galima audituoti. Kiekvienas turėtų galėti matyti, kurie algoritmai ir parametrų rinkiniai yra naudojami, patikrinti jų įgyvendinimą ir įsitikinti, kad saugumas nėra pagrįstas neskaidria ar nepatikrinama schema ar rinkodaros etikete.
Jei negalite nurodyti tikslios kriptografijos, apsaugančios kiekvieną svarbiausią sistemos dalį, nemanau, kad „kvantinis paruošimas“ reiškia daug.
Kas turėtų būti atsakingas už vieningų, patikrinamų kvantinio pasirengimo kriterijų nustatymą? Kas į juos turi būti įtraukta?
Palaikyčiau NIST kaip pačios kriptografijos atskaitos tašką. Jų postkvantinis procesas pritraukė tyrėjus iš viso pasaulio ir apsunkino bet kuriai vyriausybei ar įmonei valdyti rezultatą.
Blokų grandinių atveju kitą sluoksnį turi sukurti atviroje erdvėje veikiančios protokolų komandos, paliekant tyrėjams ir auditoriams galimybę griežtai užginčyti projektą ir jo rezultatus.
Tuomet kriterijai turi atspindėti, kaip tinklas veikia šiandien. Tai prasideda nuo kriptografijos, naudojamos sandoriams autorizuoti, ir nuo to, ar apsauga nuo postkvantinės eros yra numatytoji. Turi būti aiškiai atskleista bet kokia likusi priklausomybė nuo pažeidžiamų parašų.
Migracija taip pat turi būti šio vaizdo dalis, nes tinklas gali palaikyti postkvantinius raktus, o dauguma jo vartotojų vis dar naudoja senus.
Aparatinės piniginės apsaugo raktus nuo fizinės vagystės, bet ne nuo kvantinių atakų prieš viešuosius raktus. Kaip vertinate dabartinį vartotojų informuotumą apie šį skirtumą? Ar šiandien yra saugaus saugojimo modelis, prieinamas eiliniam vartotojui, ar pramonei reikalinga nauja piniginių paradigma?
Vis dar vyrauja klaidingas supratimas apie tai, nuo ko jus apsaugo aparatinės įrangos piniginė. Ji izoliuoja jūsų privatųjį raktą nuo nešiojamojo kompiuterio ar telefono, o tai labai naudinga. Tačiau kvantiniam užpuolikui nereikėtų liesti įrenginio. Kai pažeidžiamas viešasis raktas atskleidžiamas, kvantinis užpuolikas gali tiesiogiai pulti kriptografiją, net neliesdamas aparatinės įrangos piniginės.
Tai nereiškia, kad aparatinės įrangos piniginės yra pasenusios. Mes jau integravome post-quantum palaikymą į „Keystone for Quantus“, todėl aparatinės įrangos modelis gali vystytis. Apribojimas yra tas, kad piniginė pati negali sukurti Bitcoin ar Ethereum post-quantum – pagrindinis tinklas taip pat turi palaikyti naujus parašus.
Geresnis modelis pagal numatytuosius nustatymus įtraukia postkvantinę apsaugą tiek į piniginę, tiek į tinklą. Vartotojai neturėtų žinoti, kada jų kriptografija pasensta.
Daugiaparatės schemos atakų sudėtingumą didina tik tiesiškai, o ne eksponentiškai. Ar tai reiškia, kad institucinės saugojimo architektūros, paremtos daugiaparašėmis schemomis, sukuria klaidingą saugumo jausmą?
„Multisig“ vis dar yra nepaprastai naudinga, ir nenorėčiau, kad institucijos jos atsisakytų. Ji apsaugo nuo grėsmių, su kuriomis šiandien susiduria saugojimo sistemos, pavyzdžiui, vieno pavogto rakto ar vieno pažeisto pasirašiusiojo.
Pavojinga tampa tada, kai žmonės pradeda laikyti daugiau raktų apsauga nuo kvantinių atakų. 3 iš 5 sistema, sukurta remiantis ta pačia pažeidžiama parašų schema, vis tiek turi tą patį pagrindinį silpnumą. Kvantiniam užpuolikui gali tekti atkurti kelis raktus, tačiau jis kiekvieną kartą sprendžia tos pačios rūšies problemą. Penki užraktai nelabai padeda, jei jie visi turi tą patį pažeidžiamą mechanizmą.
Taigi, taip, daugiasignalizacijos gali sukurti klaidingą saugumo jausmą, jei institucijos mano, kad perteklius yra lygus kvantiniam pasipriešinimui. Geresnis kelias yra išlaikyti paskirstytą saugojimą, bet pakeisti pažeidžiamą autorizaciją po ja kažkuo, kas gali atlaikyti kvantinį užpuoliką.
Ar didžiosios biržos ir vertybinių popierių saugotojai yra pasirengę scenarijui, kai kvantinis kompiuteris gali per kelias minutes gauti privatųjį raktą iš viešojo rakto? O kaip dėl paprastų vartotojų?
Dauguma didžiųjų biržų gerai ginasi nuo šiandien žinomų atakų. Nemačiau daug įrodymų, kad jos būtų pasirengusios atakai, kai privatų raktą galima atkurti visiškai neliečiant jų infrastruktūros.
Mes tai stebime naudodami „migration.fail“ – viešą pasirengimo stebėjimo įrankį, kuris įvertina, ar pagrindiniai blokų grandinės tinklai vis dar naudoja kvantiniu požiūriu pažeidžiamą kriptografiją. Šiuo metu visi 20 populiariausių kriptovaliutų, kuriuos jis apima, yra įtraukti į pažeidžiamų parašo lygmenį sąrašą.
Rimtame reagavimo plane reikia atsižvelgti į tai, kurie operaciniai raktai yra paviešinti ir kaip greitai lėšos gali būti pervestos, kai tik kas nors tampa įtariamas. Kenkėjiška operacija grandinėje vis dar gali atrodyti visiškai galiojanti, todėl ankstyvą reagavimą apsunkina.
Paprasti vartotojai dar labiau atsilieka. Dauguma sužinos, kad reikia migruoti, tik tada, kai piniginė ar keitykla jiems tai nurodys, todėl bet koks realus planas turi užtikrinti, kad šis perkėlimas būtų pakankamai paprastas ir saugus.
Kodėl grėsmė „derlius nuimtas dabar, iššifruota vėliau“ yra aktuali ir šiandien – gerokai prieš didelio masto kvantinių kompiuterių atsiradimą?
Visų pirma norėčiau tai atskirti nuo kvantinės grėsmės blokų grandinės parašams, nes jie dažnai sumaišomi. Bitcoin operacija jau yra vieša. Užpuolikui nereikia nieko įrašyti šiandien ir iššifruoti po dešimties metų.
Tačiau to negalima pasakyti apie bankus, vyriausybes ir kitas institucijas, kurių užšifruoti duomenys gali (ir tikriausiai bus) vis dar būti jautrūs po daugelio metų. Kažkas gali rinkti tą srautą šiandien ir jį saugoti, kol technologijos pasivys.
„Signal“, „iMessage“ ir „Cloudflare“ jau perkėlė dalis savo sistemų į post-kvantinę apsaugą, ir dauguma vartotojų to beveik nepastebėjo. Tikriausiai taip ir turėtų atrodyti šis perėjimas.
Neskelbtini duomenys neturėtų būti saugomi kvantiniu būdu pažeidžiamu šifravimu, kol kas nors neįrodys, kad kvantinis kompiuteris gali jį iššifruoti. Iki to laiko daugelio metų srautas jau gali būti kažkieno kito archyve.
Blokų grandinės duomenys yra nekintami ir vieši. Ar galima ką nors padaryti su jau užfiksuotomis operacijomis, ar tie duomenys yra pažeidžiami visam laikui?
Įrašyti blokų grandinės duomenys yra nuolatiniai, tačiau nuolatinis veikimas nereiškia, kad kiekviena sena operacija po Q dienos staiga tampa pavojinga. Didžioji jos dalis jau buvo vieša skaidrioje grandinėje.
Viešieji raktai yra išimtis, nes „Bitcoin“ jau visam laikui įrašo paviešintus raktus. Užpuolikui šiandien nereikia kurti jokio privataus archyvo ar iš anksto ką nors perimti. Po daugelio metų jis galės peržiūrėti tą pačią viešąją operacijų knygą ir taikytis į bet kurį paviešintą raktą, kuris vis dar kontroliuoja ką nors vertingo.
Lėšų perkėlimas į post-kvantinius raktus gali pašalinti vertę iš senos pozicijos, bet negali išvalyti istorinių įrašų.
Privačių operacijų atveju problema šiek tiek kitokia. Duomenys vis dar saugomi grandinėje po daugelio metų, todėl jei juos sauganti kriptografija galiausiai būtų pažeista, tuo metu paslėpta informacija galėtų tapti matoma po operacijos.
Kokius išmatuojamus ir įgyvendinamus kvantinio pasirengimo standartus pramonė turėtų nustatyti per ateinančius 12–24 mėnesius?
Vienas naudingas lyginamasis rodiklis yra tai, ką šiuo metu daro JAV vyriausybė, kai federalinės agentūros privalo nustatyti savo kriptografinę riziką ir paskirti konkrečius asmenis, atsakingus už perkėlimą. Didelės vertės sistemoms nustatyti griežti perkėlimo į postkvantinę kriptografiją terminai, o šiuo metu rengiamas kriptografinis medžiagų sąrašas, kad šias priklausomybes būtų lengviau atsekti.
Kriptovaliutai per ateinančius 12–24 mėnesius turės sukurti savo šios disciplinos versiją. Pagrindiniai protokolai turėtų paskelbti, kur vis dar naudojama pažeidžiama kriptografija, ir pridėti datas, kada bus visiškai atsisakyta jos. Biržos ir saugotojai turėtų atskleisti, kiek vertės saugoma už senųjų raktų.
Kai šie skaičiai bus vieši, juos bus galima pradėti naudoti ir sąrašų peržiūrose bei saugumo audituose. Tai suteiks pramonei konkretų matavimo metodą.
Kokia yra didžiausia kliūtis diegiant šiuos standartus dideliu mastu? Kaip pramonė turėtų ją spręsti artimiausiu metu?
Sunkiausia yra priversti milijonus nepriklausomų turėtojų perkelti savo valiutas, kai nėra centrinio jungiklio, kurį kas nors galėtų įjungti. Protokolas gali pridėti postkvantinę paramą, tačiau šaltose saugyklose metų metus laikomus monetas vis tiek turi perkelti jų savininkai.
Neatidėliotini darbai turi būti sutelkti į tai, kad perkėlimas būtų kuo paprastesnis. Piniginėms reikalingi srautai, kurie nukreiptų vartotojus prie saugesnių raktų su minimaliu trikdžiu, o biržoms ir saugotojams reikalingos procedūros, kurias jie jau išbandė esant apkrovai. Protokolo lygmeniu taip pat turime vengti tiesiog pakeisti vieną pažeidžiamą sistemą kažkuo, kas sukuria nepriimtinas pralaidumo, saugyklos ar privatumo išlaidas. Atidėjus tokių sistemų projektavimą, kol grėsmė taps neatidėliotina, liktų mažai vietos klaidoms.
Neveikiantis turtas dar labiau apsunkina problemą. Kai kurie savininkai niekada nepasirodys perkelti savo kriptovaliutų, todėl tinklai taip pat turi nuspręsti, kaip elgtis su pažeidžiamomis kriptovaliutomis, kurios lieka.
Atsakomybės neigimas
Remdamasi tuo, Pasitikėjimo projekto gairės, atkreipkite dėmesį, kad šiame puslapyje pateikta informacija nėra skirta ir neturėtų būti aiškinama kaip teisinė, mokesčių, investicinė, finansinė ar bet kokia kita konsultacija. Svarbu investuoti tik tai, ką galite sau leisti prarasti, ir, jei turite kokių nors abejonių, kreiptis į nepriklausomą finansinę konsultaciją. Norėdami gauti daugiau informacijos, siūlome peržiūrėti taisykles ir nuostatas bei pagalbos ir palaikymo puslapius, kuriuos pateikia išdavėjas arba reklamuotojas. MetaversePost yra įsipareigojusi teikti tikslias, nešališkas ataskaitas, tačiau rinkos sąlygos gali keistis be įspėjimo.
Apie autorių
Alisa, atsidavusi žurnalistė MPost, specializuojasi kriptovaliutų, dirbtinio intelekto, investicijų ir plačios srities srityse Web3. Akylai žvelgdama į naujas tendencijas ir technologijas, ji pateikia išsamią informaciją, kad informuotų ir įtrauktų skaitytojus į nuolat besikeičiančią skaitmeninių finansų aplinką.
Daugiau straipsnių
Alisa, atsidavusi žurnalistė MPost, specializuojasi kriptovaliutų, dirbtinio intelekto, investicijų ir plačios srities srityse Web3. Akylai žvelgdama į naujas tendencijas ir technologijas, ji pateikia išsamią informaciją, kad informuotų ir įtrauktų skaitytojus į nuolat besikeičiančią skaitmeninių finansų aplinką.