


クアンタス社COO、ジョセフ・ガブリエル・マティア3世:「5つのロックも、すべて同じ脆弱なメカニズムを共有していれば役に立たない」―マルチシグが量子攻撃からあなたを守ってくれない理由



簡単に言えば
量子コンピューティングは2020年代後半までに現在の暗号資産のセキュリティを突破する可能性があり、量子コンピューティング後の移行、監査、そして耐障害性の高いウォレットの開発が喫緊の課題となる。
インターネットの暗号技術の基盤は、もはや存在しない世界、あるいはむしろ、静かに時間が尽きつつある世界のために構築された。量子コンピュータが現代の公開鍵暗号を解読できるほど強力になる時点であるQ-Dayは、もはや理論上の地平線ではない。暗号技術のベテランたちの多くによれば、それは2020年代後半に起こる問題だ。これは、ほとんどの機関のロードマップよりも早く、そして平均的な暗号ユーザーが期待するように言われてきたよりもはるかに近い将来に実現するだろう。
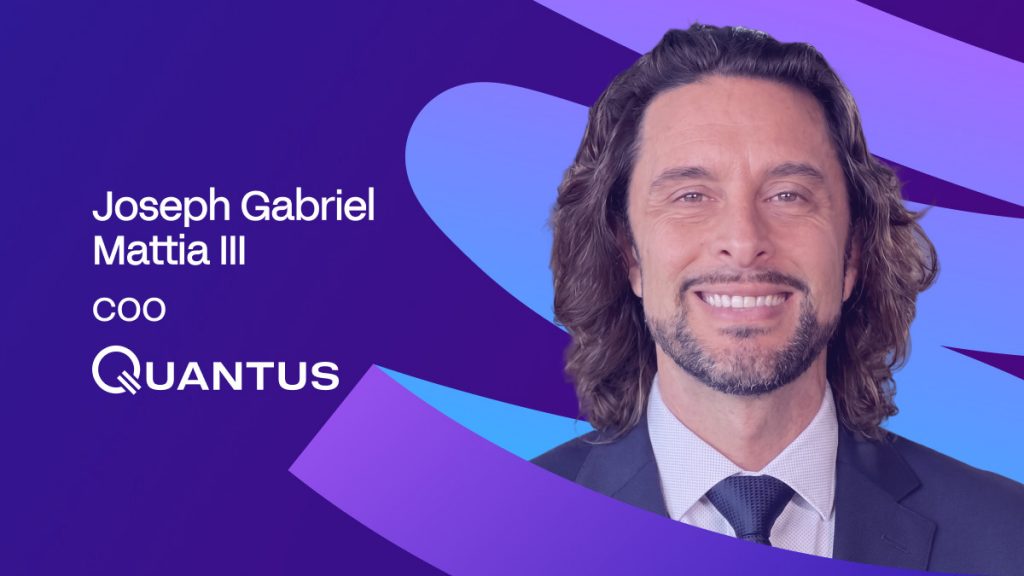
ジョセフ・ガブリエル・マティア3世、のCOO クォンタス ポスト量子暗号をハードウェアウォレットのインフラストラクチャに統合しているこの企業は、プロトコルレベル、カストディレベル、そしてハードウェアウォレットボックスからセキュリティについて必要な知識をすべて学んだ一般保有者のレベルで、その移行が実際にどのようなものになるのかを検討してきた。彼の答えは、業界の現在の姿勢が示唆するほど安心できるものではない。彼は、サトシのウォレットよりもステーブルコインの管理キーの方が心配だと言う。マルチシグは量子攻撃者に対して意味のある抵抗力はなく、同じ種類の壊れた鍵が増えるだけだと彼は主張する。そして、公開されている準備状況トラッカーであるmigration.failが追跡している主要な暗号資産はすべて、現在、署名レベルで脆弱であるとリストされている。
以下では、業界のほとんどがまだ十分に真剣に受け止めていない脅威、概念実証を待つことがなぜ手遅れになりかねないのか、そして量子コンピューティングへの対応とは実際にはどのようなものであるべきか、つまりマーケティング上のラベルではなく、検証可能で監査可能であり、デフォルトでシステムに組み込まれているべきものとは何かについて議論します。
量子コンピュータが現代の公開鍵暗号を破ることができるようになる「Qデー」はいつ頃到来すると予測されますか?攻撃者はまずどのシステム、データ、資産、プロトコル、インフラストラクチャを標的にするでしょうか?その理由は?
おそらく2020年代後半になるでしょう。正確な年についてはまだ議論がありますが、多くの暗号技術のベテランは、今後4年以内に実現すると考えています。

最初の標的について言えば、人々の頭はサトシのビットコインに向かいがちですが、私はそれがその一つになるとは思っていません。
もし敵がこのような能力を持っていたとしたら、目に見えるものを標的にすれば、全世界にその存在が知られてしまい、莫大な戦略的優位性を失うことになるだろう。彼らは恐らく、できるだけ注目を集めずに、最大の支配力や価値をもたらす鍵となるものに焦点を当てるだろう。
仮想通貨の世界では、主要なステーブルコインの管理鍵のようなものの方がよっぽど心配です。一つの鍵が漏洩すればエコシステム全体に影響を及ぼす可能性があり、個々のウォレットよりもはるかに大きな標的になり得るからです。
暗号技術以外では、機密扱いの政府通信、軍事ネットワーク、諜報システムなどにも注目したい。これらの分野では、公開鍵暗号を解読することで極めて機密性の高いデータが漏洩する可能性があるからだ。
今日、多くのプロジェクトが「量子耐性」を謳っていますが、統一された監査可能なチェックリストがなければ、そのような主張を検証することは不可能です。あなたの見解では、量子対応の最低限の基準とは何でしょうか?
私にとって最低限の基準は、プロジェクトがそのスタックのどこに量子耐性のある暗号技術が残っているかを正確に示すことができることです。ポスト量子耐性認証メカニズムを使用することは良い出発点ですが、それだけでネットワーク全体が量子対応になるわけではありません。
トランザクションの認証は、認知されたポスト量子耐性メカニズムに依拠する必要があり、プロジェクトは、P2P接続、コンセンサス、ゼロ知識証明システム、プライバシーレイヤー、ブリッジ、およびその他の重要なインフラストラクチャを保護する仕組みを公開文書化する必要がある。
また、現在稼働している機能と、ロードマップにのみ記載されている機能との間には、明確な区別が必要である。
最も重要なのは、これらの主張が監査可能である必要があるということです。誰でも、どのアルゴリズムやパラメータセットが使用されているかを確認し、実装を検証し、セキュリティが不透明または検証不可能な仕組みやマーケティング上のラベルに基づいていないことを確認できるべきです。
システムの各重要部分を保護する具体的な暗号技術を明示できないのであれば、「量子対応」という言葉にはあまり意味がないと思う。
量子コンピューティングへの対応状況に関する、統一的で検証可能な基準を策定する責任は誰が負うべきか?また、その基準には何を含めるべきか?
暗号技術そのものに関しては、NISTを基準点として維持すべきでしょう。NISTのポスト量子暗号プロセスは世界中から研究者を集め、特定の政府や企業が結果を左右することを困難にしました。
ブロックチェーンにおいては、次のレイヤーは、オープンな環境で活動するプロトコルチームによって構築される必要があり、研究者や監査人が設計とその結果について厳密に検証できる余地がなければならない。
したがって、基準は現在のネットワークの運用状況を反映する必要がある。まず、トランザクションの認証に使用される暗号化方式と、ポスト量子耐性がデフォルトであるかどうかから始める必要がある。脆弱な署名への依存が残っている場合は、それを明確に開示しなければならない。
移行もその全体像の一部となる必要がある。なぜなら、ネットワークはポスト量子鍵に対応できる一方で、そのユーザーの大多数は依然として古い鍵を使用している可能性があるからだ。
ハードウェアウォレットは鍵を物理的な盗難から保護しますが、公開鍵に対する量子攻撃からは保護しません。この違いについて、現在のユーザーの認識度をどのように評価しますか?現在、一般ユーザーが利用できる安全なストレージモデルは存在するのでしょうか、それとも業界は新しいウォレットのパラダイムを必要としているのでしょうか?
ハードウェアウォレットが何からユーザーを守ってくれるのかについては、いまだに大きな誤解があります。ハードウェアウォレットは秘密鍵をノートパソコンやスマートフォンから隔離してくれるので、非常に便利です。しかし、量子攻撃者はデバイスに触れる必要すらありません。脆弱な公開鍵が漏洩すれば、量子攻撃者はハードウェアウォレットに触れることなく、暗号情報を直接攻撃できるのです。
だからといってハードウェアウォレットが時代遅れになるわけではありません。Keystone for Quantusには既にポスト量子サポートが統合されているため、ハードウェアモデルは進化し続けることができます。ただし、ウォレット単体ではビットコインやイーサリアムをポスト量子化することはできず、基盤となるネットワークも新しい署名方式に対応する必要があるという制約があります。
より優れたモデルでは、ウォレットとネットワークの両方に、デフォルトでポスト量子耐性保護機能が組み込まれています。ユーザーは、基盤となる暗号化技術が時代遅れになったことを知る必要はありません。
マルチシグネチャ方式は、攻撃の複雑さを指数関数的にではなく、線形的に増加させる。これは、マルチシグネチャに基づいて構築された機関投資家向けカストディ・アーキテクチャが、誤った安心感を生み出すことを意味するのだろうか?
マルチシグは依然として非常に有用であり、金融機関がこれを放棄することは望ましくありません。マルチシグは、鍵の盗難や署名者の不正アクセスなど、今日のカストディシステムが直面する脅威から保護してくれるからです。
危険なのは、人々がより多くの鍵を量子攻撃に対する防御策として捉え始める時です。完全に同じ脆弱な署名方式に基づいて構築された5つの鍵のうち3つを使用する構成では、根本的な脆弱性は依然として同じです。量子攻撃者は複数の鍵を復元する必要があるかもしれませんが、その都度同じ種類の問題を解決していることになります。5つの鍵がすべて同じ脆弱なメカニズムを共有している場合、5つの鍵があってもあまり効果はありません。
確かに、マルチシグは、冗長性が量子耐性と同義だと機関が誤解すると、誤った安心感を生み出す可能性があります。より良い方法は、分散型カストディを維持しつつ、その基盤となる脆弱な認証システムを、量子攻撃に耐えうるものに置き換えることです。
主要な取引所や保管機関は、量子コンピュータが公開鍵から秘密鍵を数分で生成できるような事態に備えているのだろうか?一般ユーザーはどうだろうか?
主要な取引所のほとんどは、現在知られているような攻撃への対策には長けています。しかし、インフラに一切手を加えることなく秘密鍵を復元できるような攻撃への対策が整っているという証拠は、今のところほとんど見当たりません。
私たちは、主要なブロックチェーンネットワークが依然として量子耐性のある暗号技術に依存しているかどうかを評価する公開準備状況トラッカーであるmigration.failを通じて、この状況を追跡しています。現在、migration.failが対象とする上位20の暗号資産はすべて、署名レベルで脆弱性があるとされています。
本格的な対応計画では、どの運用キーが公開されているか、また、いずれかのキーが疑わしいと判断された場合に資金がどれだけ迅速に移動される可能性があるかを考慮する必要があります。悪意のある取引は、オンチェーン上では完全に有効に見える場合があり、そのため早期対応が困難になります。
一般ユーザーはさらに遅れをとっている。ほとんどのユーザーは、ウォレットや取引所から移行が必要だと通知されるまで気づかないため、現実的な計画では、移行を安全に完了できるほど簡単にする必要がある。
大規模量子コンピューターが登場するずっと以前から、「まずはデータを収集し、後で解読する」という脅威は、なぜ今日においてもなお重要な意味を持つのでしょうか?
まず最初に、これはブロックチェーン署名に対する量子脅威とは切り離して考えておきたい。なぜなら、これらはしばしば混同されるからだ。ビットコインの取引は既に公開されている。攻撃者が今日記録して10年後に解読する必要など何もない。
しかし、銀行、政府、その他の機関についてはそうは言えません。これらの機関の暗号化されたデータは、数年後も機密情報として扱われる可能性があり(そしておそらくそうなるでしょう)、誰かが今日その通信を収集し、技術が追いつくまで保管しておくことができるのです。
Signal、iMessage、Cloudflareは既にシステムの一部を量子耐性保護に移行しており、ほとんどのユーザーはほとんど気づいていない。今回の移行も、おそらくこのようにスムーズに進むべきだろう。
機密データは、量子コンピュータがそれを解読できることが証明されるまで、量子耐性のある暗号化方式で保存しておくべきではない。その頃には、何年分もの通信データが既に他人のアーカイブに保存されている可能性があるからだ。
ブロックチェーンのデータは不変で公開されています。既に記録された取引について何かできることはあるのでしょうか?それとも、そのデータは永久に失われてしまうのでしょうか?
ブロックチェーンに記録されたデータは永続的ですが、永続的だからといって、Q-Day後にすべての古いトランザクションが突然危険になるわけではありません。そもそも、そのほとんどは既に透明性の高いチェーン上で公開されていました。
公開鍵は例外です。なぜなら、ビットコインは既に公開されている公開鍵を永久的に記録しているからです。攻撃者は今日、秘密のアーカイブを構築したり、事前に何かを傍受したりする必要はありません。数年後、同じ公開台帳を遡って、依然として価値のあるものを制御している公開鍵を標的にすることができるのです。
資金をポストクォンタム鍵に移すことで、過去のエクスポージャーから価値を取り除くことはできますが、過去の記録を消去することはできません。
プライベートな取引の場合、問題は少し異なります。データは数年後もブロックチェーン上に残っているため、それを保護していた暗号化技術が最終的に破られた場合、当時隠されていた情報が後になって明らかになる可能性があります。
今後12~24ヶ月以内に、業界はどのような測定可能で強制力のある量子コンピューティング対応基準を確立すべきでしょうか?
参考になるベンチマークの一つは、米国政府が現在行っている取り組みです。連邦政府機関は、暗号技術への脆弱性を把握し、移行を担当する担当者を具体的に任命することが義務付けられています。高価値システムには、ポスト量子暗号への移行期限が設けられており、依存関係を追跡しやすくするために、暗号技術の部品表の作成作業が進められています。
暗号資産業界は、今後12~24ヶ月の間に、同様の規律を確立する必要がある。主要なプロトコルは、脆弱な暗号技術がまだ使用されている箇所を公表し、そこから移行を完了する期日を明示すべきだ。取引所やカストディアンは、旧式の鍵で管理されている資産額を開示する必要がある。
これらの数値が公開されれば、リストのレビューやセキュリティ監査でも利用できるようになる。これにより、業界は具体的な測定基準を得ることができる。
これらの基準を大規模に導入する上で、最大の障害は何でしょうか?業界は当面、どのように対処すべきでしょうか?
最も難しいのは、誰でも簡単に切り替えられる中央スイッチが存在しない状況で、何百万もの独立した保有者を動かすことだ。プロトコルによってポスト量子化への対応を追加することはできるが、何年もコールドストレージに保管されていたコインは、やはり所有者自身が移動させる必要がある。
喫緊の課題は、移行を可能な限り簡素化することです。ウォレットは、ユーザーがより安全な秘密鍵へスムーズに移行できるよう、スムーズなフローを構築する必要があります。一方、取引所やカストディアンは、負荷テスト済みの手順を用意しておく必要があります。プロトコルレベルでは、脆弱なシステムを、帯域幅、ストレージ、プライバシーの面で許容できないコストを生み出すものに単純に置き換えることは避けなければなりません。脅威が切迫するまでシステムの設計を待っていては、ミスをする余地はほとんど残されません。
休眠資産は問題をさらに複雑にする。所有者の中には移行手続きに現れない者もいるため、ネットワーク側は残された脆弱なコインをどのように扱うかを決定する必要がある。
免責事項
に沿って トラストプロジェクトのガイドライン, このページで提供される情報は、法律、税金、投資、財務、またはその他の形式のアドバイスを目的としたものではなく、そのように解釈されるべきではないことに注意してください。 損失しても許容できる金額のみを投資し、疑問がある場合は独立した財務上のアドバイスを求めることが重要です。 詳細については、利用規約のほか、発行者または広告主が提供するヘルプおよびサポート ページを参照することをお勧めします。 MetaversePost は正確で公平なレポートに努めていますが、市場の状況は予告なく変更される場合があります。
著者について
アリサ、専属ジャーナリスト MPostは、暗号通貨、AI、投資、そして広範な領域を専門としています。 Web3。彼女は新たなトレンドやテクノロジーに鋭い目を向け、包括的な報道を提供して、読者に情報を提供し、進化し続けるデジタル金融の状況に興味を持ってもらえるようにしています。
より多くの記事
アリサ、専属ジャーナリスト MPostは、暗号通貨、AI、投資、そして広範な領域を専門としています。 Web3。彼女は新たなトレンドやテクノロジーに鋭い目を向け、包括的な報道を提供して、読者に情報を提供し、進化し続けるデジタル金融の状況に興味を持ってもらえるようにしています。





