


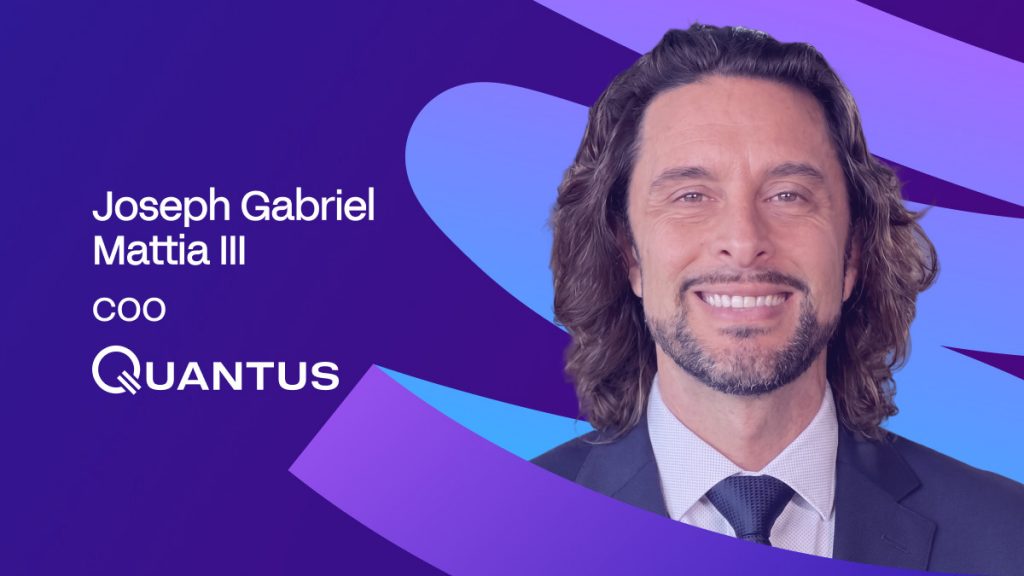
Joseph Gabriel Mattia III, COO di Quantus: "Cinque serrature non servono a nulla se condividono tutte lo stesso meccanismo vulnerabile" - Perché la firma multipla non ti salverà dagli attacchi quantistici.



In Breve
Entro la fine degli anni 2020, l'informatica quantistica potrebbe compromettere la sicurezza delle criptovalute odierne, rendendo urgenti la migrazione post-quantistica, le verifiche e la creazione di portafogli resilienti.
Le fondamenta crittografiche di Internet sono state costruite per un mondo che non esiste più, o meglio, per un mondo che sta silenziosamente esaurendo il suo tempo. Il Q-Day, il momento in cui un computer quantistico diventerà abbastanza potente da decifrare la moderna crittografia a chiave pubblica, non è più un orizzonte teorico. Secondo molti esperti di crittografia, si tratta di un problema che si presenterà verso la fine degli anni 2020. Ciò significa che sarà più vicino di quanto previsto dalla maggior parte delle tabelle di marcia istituzionali, e molto più vicino di quanto sia stato detto all'utente medio di criptovalute di aspettarsi.
Giuseppe Gabriele Mazia III, COO di Quantus — l'azienda che sta integrando la crittografia post-quantistica nell'infrastruttura dei portafogli hardware — ha riflettuto a lungo su come questa transizione si concretizzi a livello di protocollo, di custodia e del normale utente che ha appreso tutto ciò che c'è da sapere sulla sicurezza da un semplice portafoglio hardware. Le sue risposte sono meno rassicuranti di quanto l'attuale atteggiamento del settore lascerebbe supporre. La chiave amministrativa di una stablecoin lo preoccupa più del portafoglio di Satoshi Nakamoto. La firma multipla, sostiene, non offre una resistenza significativa contro un attacco quantistico, ma solo ulteriori serrature dello stesso tipo. E ogni principale criptovaluta monitorata da migration.fail, un tracker pubblico di preparazione alla migrazione, è attualmente elencata come vulnerabile a livello di firma.
Quella che segue è una conversazione sulla minaccia che la maggior parte del settore non sta ancora prendendo abbastanza sul serio, sul perché aspettare la prova di concetto potrebbe essere già troppo tardi e su come dovrebbe effettivamente apparire la predisposizione quantistica, non come un'etichetta di marketing, ma come qualcosa di verificabile, controllabile e integrato di default nello stack.
Quando stimate che arriverà il "Q-Day", ovvero la soglia oltre la quale un computer quantistico sarà in grado di violare la crittografia a chiave pubblica moderna? Quali sistemi, dati, risorse, protocolli o infrastrutture prenderebbero di mira per primi gli avversari? Perché?
Molto probabilmente verso la fine degli anni 2020. C'è ancora dibattito sull'anno esatto, ma molti esperti di crittografia ritengono che accadrà entro i prossimi quattro anni.

Per quanto riguarda i primi obiettivi, non mi aspetto che il Bitcoin di Satoshi sia tra questi, anche se è a quello che la gente tende a pensare.
Se un avversario avesse questa capacità, colpire qualcosa di visibile lo renderebbe noto al mondo intero e distruggerebbe un enorme vantaggio strategico. Probabilmente si concentrerebbe su obiettivi chiave che gli offrono il massimo controllo o valore, attirando al contempo la minor attenzione possibile.
Nel mondo delle criptovalute, qualcosa come la chiave amministrativa di una stablecoin importante mi preoccuperebbe di più. Una singola chiave compromessa potrebbe influenzare l'intero ecosistema, rendendola un bersaglio molto più grande di un singolo portafoglio.
Al di fuori del mondo della crittografia, prenderei in considerazione le comunicazioni governative classificate, le reti militari e i sistemi di intelligence, dove la violazione della crittografia a chiave pubblica potrebbe esporre dati estremamente sensibili.
Molti progetti oggi dichiarano di essere "resistenti ai computer quantistici", ma senza una checklist unificata e verificabile, tali affermazioni sono impossibili da controllare. A vostro parere, qual è la soglia minima di prontezza per l'era quantistica?
Per me, la soglia minima è che un progetto debba essere in grado di dimostrare esattamente dove, all'interno del suo stack, siano ancora presenti elementi crittografici vulnerabili ai computer quantistici. L'utilizzo di un meccanismo di autorizzazione post-quantistico è un buon punto di partenza, ma non rende l'intera rete pronta per i computer quantistici.
L'autorizzazione delle transazioni dovrebbe basarsi su un meccanismo riconosciuto di sicurezza post-quantistica e il progetto dovrebbe documentare pubblicamente le misure di protezione adottate per le sue connessioni P2P, il consenso, i sistemi a conoscenza zero, il livello di privacy, i bridge e qualsiasi altra infrastruttura critica.
Occorre inoltre fare una chiara distinzione tra ciò che è già attivo e ciò che è solo sulla tabella di marcia.
Ancor più importante, tali affermazioni devono essere verificabili. Chiunque dovrebbe essere in grado di vedere quali algoritmi e set di parametri vengono utilizzati, ispezionare l'implementazione e verificare che la sicurezza non si basi su uno schema opaco o non verificabile o su un'etichetta di marketing.
Se non sei in grado di indicare l'esatta crittografia che protegge ogni parte critica del sistema, non credo che la dicitura "pronto per la tecnologia quantistica" abbia un grande significato.
Chi dovrebbe essere responsabile della definizione di criteri unificati e verificabili per la predisposizione all'era quantistica? Cosa devono includere?
Manterrei il NIST come punto di riferimento per la crittografia in sé. Il loro processo post-quantistico ha coinvolto ricercatori di tutto il mondo, rendendo difficile per qualsiasi governo o azienda influenzarne l'esito.
Per le blockchain, il livello successivo deve essere costruito da team di protocollo che operano in modo trasparente, lasciando spazio a ricercatori e revisori per mettere in discussione rigorosamente la progettazione e i suoi risultati.
I criteri devono quindi rispecchiare il funzionamento attuale della rete. Ciò inizia con la crittografia utilizzata per autorizzare le transazioni e con la valutazione se la protezione post-quantistica sia l'impostazione predefinita. Qualsiasi dipendenza residua da firme vulnerabili deve essere chiaramente dichiarata.
Anche la migrazione deve essere considerata in questo quadro, perché una rete può supportare chiavi post-quantistiche mentre la maggior parte dei suoi utenti utilizza ancora chiavi obsolete.
I portafogli hardware proteggono le chiavi dal furto fisico, ma non dagli attacchi quantistici alle chiavi pubbliche. Come valutate l'attuale consapevolezza degli utenti riguardo a questa distinzione? Esiste oggi un modello di archiviazione sicuro accessibile all'utente medio, oppure il settore necessita di un nuovo paradigma per i portafogli?
Esiste ancora un grosso equivoco su cosa protegga un portafoglio hardware. Mantiene la chiave privata isolata dal laptop o dal telefono, il che è estremamente utile. Ma un attaccante quantistico non avrebbe bisogno di toccare il dispositivo. Una volta esposta una chiave pubblica vulnerabile, un attaccante quantistico può colpire direttamente la crittografia senza mai toccare il portafoglio hardware.
Ciò non rende obsoleti i portafogli hardware. Abbiamo già integrato il supporto post-quantistico in Keystone per Quantus, quindi il modello hardware può evolversi. Il limite è che un portafoglio non può rendere Bitcoin o Ethereum post-quantistici da solo: anche la rete sottostante deve supportare le nuove firme.
Un modello migliore integra di default la protezione post-quantistica sia nel portafoglio che nella rete. Gli utenti non dovrebbero sapere quando la crittografia sottostante è diventata obsoleta.
Gli schemi a firma multipla aumentano la complessità degli attacchi solo in modo lineare, non esponenziale. Ciò significa forse che le architetture di custodia istituzionale basate sulla firma multipla creano un falso senso di sicurezza?
La firma multipla è ancora estremamente utile e non vorrei che le istituzioni la abbandonassero. Protegge dalle minacce che i sistemi di custodia si trovano ad affrontare oggi, come il furto di una chiave o la compromissione di un firmatario.
Il pericolo sorge quando si inizia a considerare un numero maggiore di chiavi come protezione contro gli attacchi quantistici. Una configurazione 3 su 5 basata interamente sullo stesso schema di firma vulnerabile presenta comunque la stessa debolezza di fondo. Un attaccante quantistico potrebbe aver bisogno di recuperare diverse chiavi, ma ogni volta si troverebbe a risolvere lo stesso tipo di problema. Cinque serrature non servono a molto se condividono tutte lo stesso meccanismo vulnerabile.
Quindi sì, la firma multipla può creare un falso senso di sicurezza se le istituzioni presumono che la ridondanza equivalga alla resistenza agli attacchi quantistici. La strada migliore è mantenere la custodia distribuita, ma sostituire l'autorizzazione vulnerabile sottostante con qualcosa in grado di resistere a un attacco quantistico.
Le principali piattaforme di scambio e i custodi di criptovalute sono preparati a uno scenario in cui un computer quantistico possa ricavare una chiave privata da una chiave pubblica in pochi minuti? E gli utenti comuni?
La maggior parte dei principali exchange è in grado di difendersi efficacemente dagli attacchi che conosciamo oggi. Non ho visto molte prove che dimostrino la loro preparazione ad un attacco in cui una chiave privata può essere ricostruita senza intervenire minimamente sulla loro infrastruttura.
Monitoriamo questo aspetto tramite migration.fail, un tracker pubblico di preparazione che valuta se le principali reti blockchain si affidano ancora a crittografie vulnerabili ai computer quantistici. Al momento, tutte le 20 principali criptovalute monitorate sono elencate come vulnerabili a livello di firma.
Un piano di risposta efficace deve tenere conto di quali chiavi operative sono esposte e con quale rapidità i fondi potrebbero essere spostati una volta che una di esse diventi sospetta. Una transazione malevola potrebbe apparire perfettamente valida sulla blockchain, il che rende più difficile una risposta tempestiva.
Gli utenti comuni sono ancora più indietro. La maggior parte scoprirà di dover migrare solo quando un wallet o un exchange glielo comunicherà, quindi qualsiasi piano realistico deve rendere questo passaggio sufficientemente semplice da poter essere completato in sicurezza.
Perché la minaccia "raccogli ora, decifra dopo" è rilevante oggi, ben prima dell'avvento dei computer quantistici su larga scala?
Prima di tutto, vorrei distinguere questo dalla minaccia quantistica alle firme blockchain, perché spesso vengono confuse. Una transazione Bitcoin è già pubblica. Non c'è nulla che un malintenzionato debba registrare oggi e decifrare tra dieci anni.
Ma lo stesso non si può dire per banche, governi e altre istituzioni i cui dati crittografati potrebbero (e probabilmente lo saranno) rimanere sensibili anche tra anni. Qualcuno può intercettare quel traffico oggi e conservarlo fino a quando la tecnologia non si sarà evoluta.
Signal, iMessage e Cloudflare hanno già migrato parte dei loro sistemi alla protezione post-quantistica e la maggior parte degli utenti non se n'è quasi accorta. Probabilmente è così che dovrebbe avvenire anche questa transizione.
I dati sensibili non dovrebbero rimanere protetti da crittografia vulnerabile ai computer quantistici finché qualcuno non dimostrerà che un computer quantistico è in grado di decifrarla. A quel punto, anni di traffico dati potrebbero già trovarsi negli archivi di qualcun altro.
I dati della blockchain sono immutabili e pubblici. È possibile fare qualcosa per le transazioni già registrate, o quei dati sono compromessi per sempre?
I dati registrati sulla blockchain sono permanenti, ma la permanenza non significa che ogni vecchia transazione diventi improvvisamente pericolosa dopo il Q-Day. La maggior parte di essi era comunque già pubblica su una blockchain trasparente.
Le chiavi pubbliche rappresentano un'eccezione, poiché Bitcoin registra già in modo permanente quelle esposte. Un malintenzionato non ha bisogno di creare un archivio privato oggi o di intercettare nulla in anticipo. Tra qualche anno, potrà accedere allo stesso registro pubblico e prendere di mira qualsiasi chiave esposta che controlli ancora qualcosa di valore.
Il trasferimento di fondi verso chiavi post-quantistiche può eliminare il valore derivante da quella vecchia esposizione, ma non può ripulire la cronologia degli eventi.
Per le transazioni private, il problema è leggermente diverso. I dati rimangono sulla blockchain anche anni dopo, quindi se la crittografia che li protegge viene violata, le informazioni che erano nascoste al momento della transazione potrebbero diventare visibili in seguito.
Quali standard misurabili e vincolanti di preparazione all'era quantistica dovrebbe stabilire il settore entro i prossimi 12-24 mesi?
Un utile punto di riferimento è rappresentato da ciò che sta facendo attualmente il governo statunitense, con le agenzie federali tenute a mappare la propria esposizione crittografica e ad affidare a persone specifiche la responsabilità della migrazione. I sistemi ad alto valore hanno scadenze precise per la migrazione alla crittografia post-quantistica, e si sta lavorando a una distinta base crittografica per rendere più facile tracciare tali dipendenze.
Nei prossimi 12-24 mesi, il settore delle criptovalute avrà bisogno di una propria versione di questa disciplina. I principali protocolli dovrebbero pubblicare informazioni sui casi in cui vengono ancora utilizzate crittografie vulnerabili e indicare le date previste per il completamento della transizione. Gli exchange e i custodi dovrebbero rendere noto il valore delle chiavi crittografiche obsolete.
Una volta che questi dati saranno pubblici, anche le revisioni degli annunci e gli audit di sicurezza potranno iniziare a utilizzarli. Ciò fornirà al settore un parametro di misurazione concreto.
Qual è il principale ostacolo all'implementazione su larga scala di questi standard? Come dovrebbe affrontarlo il settore nell'immediato?
La parte più difficile è convincere milioni di detentori indipendenti a effettuare lo spostamento quando non esiste un interruttore centrale che chiunque possa azionare. Un protocollo può aggiungere il supporto post-quantistico, ma le monete conservate in cold storage per anni devono comunque essere spostate dai loro proprietari.
L'attenzione immediata deve concentrarsi sulla semplificazione della migrazione. I wallet necessitano di flussi che guidino gli utenti verso chiavi più sicure con il minimo sforzo, mentre gli exchange e i custodi hanno bisogno di procedure già testate sotto carico. A livello di protocollo, dobbiamo inoltre evitare di sostituire semplicemente un sistema vulnerabile con qualcosa che crei costi inaccettabili in termini di larghezza di banda, spazio di archiviazione o privacy. Aspettare a progettare questi sistemi fino a quando la minaccia non sembrerà urgente lascerebbe poco margine di errore.
Gli asset dormienti rendono il problema ancora più difficile. Alcuni proprietari non si presenteranno mai per effettuare la migrazione, quindi le reti devono anche decidere come gestire le monete vulnerabili che rimangono indietro.
Negazione di responsabilità
In linea con la Linee guida del progetto Trust, si prega di notare che le informazioni fornite in questa pagina non intendono essere e non devono essere interpretate come consulenza legale, fiscale, di investimento, finanziaria o di qualsiasi altra forma. È importante investire solo ciò che puoi permetterti di perdere e chiedere una consulenza finanziaria indipendente in caso di dubbi. Per ulteriori informazioni, suggeriamo di fare riferimento ai termini e alle condizioni nonché alle pagine di aiuto e supporto fornite dall'emittente o dall'inserzionista. MetaversePost si impegna a fornire report accurati e imparziali, ma le condizioni di mercato sono soggette a modifiche senza preavviso.
Circa l'autore
Alisa, una giornalista dedicata al MPost, è specializzato in criptovalute, IA, investimenti e nell'ampio regno di Web3. Con un occhio attento alle tendenze e alle tecnologie emergenti, offre una copertura completa per informare e coinvolgere i lettori nel panorama in continua evoluzione della finanza digitale.
Altri articoli
Alisa, una giornalista dedicata al MPost, è specializzato in criptovalute, IA, investimenti e nell'ampio regno di Web3. Con un occhio attento alle tendenze e alle tecnologie emergenti, offre una copertura completa per informare e coinvolgere i lettori nel panorama in continua evoluzione della finanza digitale.





