


Shufti, Jumio, Sumsub és továbbiak: A 6 legfontosabb személyazonosság-ellenőrző és megfelelőségi platform, amelyeket 2026-ban ismerni kell



A szabályozási követelmények, a csalás kockázata és a határokon átnyúló bevezetési folyamatok összetettsége együttesen a személyazonosság-ellenőrzést és a megfelelést az üzleti műveletek középpontjába helyezték. Míg a piac egykor különálló bevezetési, szűrési és monitoring eszközökre tagolódott, a platformoktól ma egyre inkább elvárják, hogy a teljes megfelelési életciklust egyetlen környezetben kezeljék.
Hat platformot értékeltek a szabvány alapján. A fő kritérium a négy megfelelőségi életciklus-szakasz lefedettsége: ügyfél-azonosság-ellenőrzés, üzleti és végső tulajdonos-ellenőrzés, pénzmosás elleni szűrés és folyamatos tranzakció-monitorozás. Emellett az árképzés átláthatóságát is első osztályú kritériumként értékelték.
Az eredmények megosztják a mezőnyt: a hat platform közül kettő mind a négy szakaszt dokumentálja, az egyik pedig nyilvános árlistát tesz közzé. A Shufti és a Sumsub is a teljes életciklus-lefedettséget dokumentálja; a Shufti az egyetlen platform a csoportban, amely közzétette az árazását, beleértve a havi tíz ellenőrzésből álló ingyenes szintet kártya nélkül. A kriptovalutákra jellemző megfelelés érdekében mind a Shufti, mind a Sumsub támogatja a dokumentumok utazási szabályait, a Sumsubé a kettő közül a működés szempontjából fejlettebb. A Veriff dokumentumadatbázisa több mint 230 országot és területet fed le, így a globális dokumentumlefedettség tekintetében a legerősebb választás.
Az alábbi platformok teljes körű megfelelőségi csomagokat, célzottan épített AML intelligencia rétegeket és vállalati szintű identitás infrastruktúrát tartalmaznak. A rangsorolás inkább a dokumentált képességeket tükrözi, mint a marketingpozicionálást.
Hogyan értékeli ez az áttekintés az életciklus-lefedettséget
Minden platformot négy megfelelőségi életciklus-szakasz alapján értékeltek, amelyeket az Egyesült Királyság pénzmosás elleni szabályozásának 28. szabályozása ír elő a szabályozott vállalatok számára: az ügyfél azonosítása és ellenőrzése; a jogi személy nevének, cégjegyzékszámának és bejegyzett székhelyének beszerzése és ellenőrzése; a tényleges tulajdonos azonosítása; és az üzleti kapcsolat folyamatos nyomon követése, beleértve a tranzakciók teljes időtartama alatti vizsgálatát.

Egy képesség csak akkor számít dokumentáltnak, ha az kifejezetten megjelenik a szállító nyilvános anyagaiban (termékoldalakon, fejlesztői dokumentációban vagy árképzési oldalakon) 2026 augusztusától. A vállalati szerződéses funkciók, az értékesítési árajánlattal ellátott képességek, valamint a csak sajtóközleményekben vagy harmadik féltől származó véleményekben leírt képességek nem számítanak bele. Ha egy szakasz vagy funkció nincs nyilvánosan leírva, akkor azt úgy tekintjük, mintha nem lenne dokumentálva ehhez az áttekintéshez, függetlenül attól, hogy elérhető-e vállalati szerződés keretében. Ez a különbségtétel fontos: számos platform szinte biztosan kínál a nyilvános dokumentációjukban szereplőkön túlmutató képességeket, beleértve a Shufti saját vállalati szintjét is, amelyet idéznek, nem pedig közzétesznek, de egy megfelelőségi vevő, aki egy korábbi értékesítési kapcsolat nélküli szállítót értékel, csak a nyilvánosan elérhető információk alapján tud dolgozni.
Ugyanez a szabvány vonatkozik az árképzésre is. Egy árlistát csak akkor tekintünk közzétettnek, ha egy adott adat vagy rétegstruktúra nyilvánosan elérhető oldalon jelenik meg bejelentkezés vagy demófoglalás nélkül.
Megjegyzés: az alább idézett adatok (pontossági arányok, késleltetés, téves pozitív eredmények csökkenése, adatpontok száma és hasonló mutatók) a gyártók által közöltek, hacsak másképp nem jelezzük. Ezek nyilvános termék- és marketinganyagokból származnak, nem pedig független auditokból, és itt állításként szerepelnek, amelyek célja, hogy közvetlenül az egyes gyártókkal ellenőrizzék őket, nem pedig függetlenül megerősített referenciaértékekként.
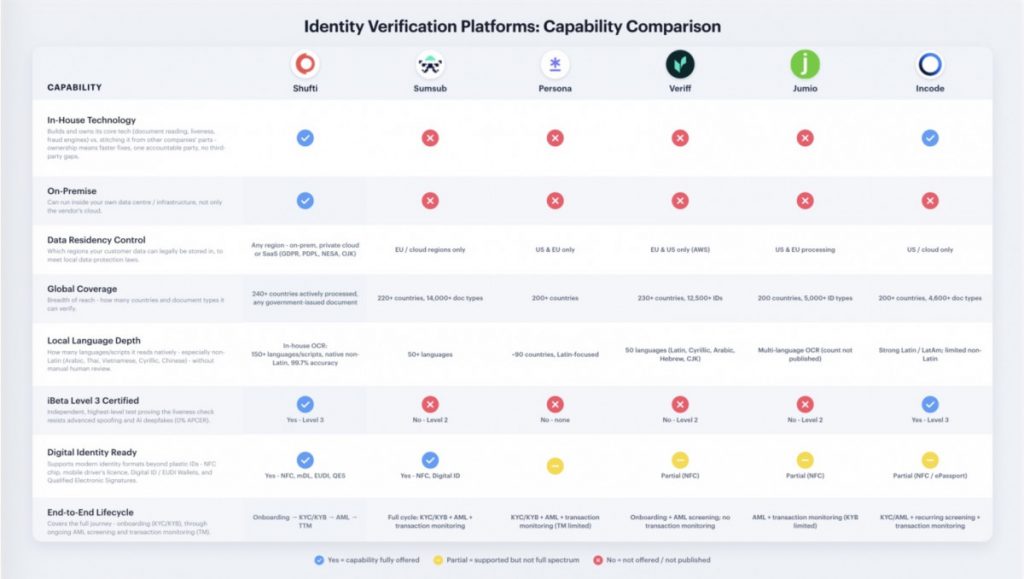
Shufti
A Shufti az egyik a Sumsub mellett a két platform közül, amelyek mind a négy megfelelőségi életciklus-szakaszt dokumentálva lefedettséggel rendelkeznek, és a hat közül az egyetlen, amely közzétett árlistával rendelkezik. Több mint 240 piacon több mint 2,000 vállalkozást szolgál ki, házon belül építi és birtokolja alapvető dokumentumolvasó, élő dokumentumkezelő és csaláskereső motorjait (ez a különbség az itt értékelt platformok közül csak az Incode-dal van jelen), és ebben a csoportban az egyetlen olyan szállító, amely támogatja a helyszíni telepítést az ügyfél saját adatközpontjában.
A bevezetési folyamat több mint 240 aktívan feldolgozott országban terjed ki a dokumentumok ellenőrzésére, az arcbiometriára, a címellenőrzésre és az életkor ellenőrzésére, több mint 150 nyelven és írásrendszeren keresztül, beleértve a nem latin nyelvű natív támogatást is, amelyről a Shufti 99.7%-os pontosságot jelent. Az üzleti ellenőrzés kiterjed a KYB-re, a végső tényleges tulajdonos felkutatására és az átvilágításra. Az AML szűrési réteg széleskörű: szankciók, politikailag közszereplők, rokonok és közeli hozzátartozók, káros média, kriptotárca-szűrés, tranzakciók monitorozása, utazási szabályoknak való megfelelés és nem tárhelyen tárolt tárca-ellenőrzés. Shufti a platformot MiCA-kompatibilisnek, FATF utazási szabályokkal összhangban lévőnek és VASP-bevezetésre késznek írja le.
A tranzakciók monitorozását részletesebben dokumentálják, mint amit a legtöbb, ebben az áttekintésben szereplő szolgáltató nyújt. A Shufti 60%-kal kevesebb téves riasztásról, hívásonként 500 ms késleltetésről és tranzakciónként több mint 1,600 dúsított adatpontról számol be, az ellenőrzött személyazonosságot, a KYC eredményét, a szűrési állapotot és a tranzakciós viselkedést egyetlen auditálható döntési naplóba konszolidálva. A Shufti azt is állítja, hogy több mint 3,500 kurátori figyelőlistát vesz figyelembe, amelyek több mint 100 000 forrásból származnak.
Az adatok tárolási helye rugalmasabban dokumentálható, mint bármely más, itt áttekintett platform esetében. A Shufti bármilyen régiót támogat, beleértve a helyszíni, privát felhős vagy SaaS megoldásokat is, dokumentált megfeleléssel a GDPR, a PDPL, a NESA és az OJK előírásoknak. A csoport összes többi platformja az adattárolást az amerikai és/vagy az EU infrastruktúrájára korlátozza.
- Erősségek. A fő állítás a több mint 240 piacon elérhető teljes életciklus-lefedettség egyetlen platformról, és Shufti ezt nyilvános árazással támasztja alá – ez a megkülönböztetés számít egy olyan kategóriában, ahol az árazás szinte kivétel nélkül az értékesítési beszélgetéshez kötött. Az Ingyenes Örökké csomag (havi tíz ellenőrzés, kártya nem szükséges) és az Essentials csomag (csekkenként 0.95 dollár, önkiszolgáló, akár 20 000 ellenőrzés értékesítési kapcsolatfelvétel nélkül) lehetővé teszi a vevő számára, hogy a kereskedelmi beszélgetés előtt modellezze a valós működési költségeket. A tanúsítással kapcsolatban Shufti Európa első iBeta 3. szintű élőségi tanúsítványáról számol be 0%-os APCER-rel, és a DHS RIVR 2025 értékelésében az első öt között szerepel. A helyszíni telepítés és a széles körű adattárolási lehetőségek egy olyan megfelelési korlátozást kezelnek, amelyet a csak felhőalapú szolgáltatók nem tudnak. Az utazási szabály és a nem tárhelyen futó tárca-ellenőrzés dokumentált, ami releváns a MiCA és az EU pénzátutalási rendelete alapján működő kriptovállalkozások számára. A Shufti emellett dicséretes említést kapott a 2026-os Gartner Magic Quadrant személyazonosság-ellenőrzés terén.
- korlátozásokA nagy volumenű telepítések vállalati árazása az üzleti igényekhez igazodik, bár ez összhangban van a kategória normáival, és nem befolyásolja az önkiszolgáló Essentials csomag elérhetőségét, amely csekkenként 0.95 dollárba kerül.
Sumsub
A Sumsub a következő a listán. Mind a négy megfelelőségi életciklus-szakaszt dokumentálja egy olyan termékkörnyezetben, amely felhasználó-ellenőrzésre, csalásmegelőzésre, tranzakció-monitorozásra, utazási szabályokra, üzleti ellenőrzésre és esetkezelésre oszlik. Dokumentumkönyvtára, amely több mint 14 000 személyazonosító és címet igazoló dokumentumtípust tartalmaz több mint 220 országban és területen, a dokumentumszám alapján a legnagyobb ebben a csoportban, bár az adatainak tárolása az EU-ra és a felhőalapú régiókra korlátozódik, ami jelentős korlátozást jelent azoknak a vállalkozásoknak, amelyek lokalizációs követelményei ezen a lábnyomon kívül esnek.
A bevezetési folyamat kiterjed a személyazonosság és a cím ellenőrzésére a teljes dokumentumskálán. Az üzleti ellenőrzés kiterjed a KYB és a UBO felderítésére is. Az AML réteg magában foglalja a szankciókat, a PEP szűrést és a negatív médiatartalmakat, kiegészítve a ComplyAdvantage-dzsel 2026 márciusában létrejött partnerséggel, amely integrálja a Mesh-t, a ComplyAdvantage saját pénzügyi bűnözési hírszerzési rétegét, közvetlenül a Sumsub szűrési környezetébe. A tranzakciók monitorozása és az ügykezelés különálló termékekként vannak dokumentálva ugyanazon a platformon belül.
Az utazási szabály modul a legfejlettebb kriptospecifikus funkció, amelyet itt dokumentálunk. Egy 2026 májusában indított önkiszolgáló termék a kis és közepes méretű VASP-eket célozza meg, lehetővé téve a platformok számára, hogy előre konfigurált konfigurációkon és SDK-alapú folyamatokon keresztül, nulla bevezetési díj ellenében aktiválják a megfelelő kriptoátutalásokat, több mint 2,100 VASP-ből álló hálózathoz férve hozzá. A partnerhálózat mérete határozza meg a gyakorlati interoperabilitást az utazási szabályokra vonatkozó kötelezettségek keretében, és ez a legpontosabb adat, amelyet itt publikáltunk. A Sumsub jelentése szerint jelenleg 1,000 kriptovállalat aktív az ajánlat keretében.
A kód nélküli munkafolyamat-készítő lehetővé teszi a megfelelőségi és termékcsapatok számára, hogy mérnöki beavatkozás nélkül konfigurálják a bevezetési folyamatokat. Az újrafelhasználható identitást egy megosztott token végponton keresztül dokumentálják, csökkentve az ismételt ellenőrzés költségeit azoknak a szervezeteknek, amelyek több szabályozott entitást működtetnek egyetlen megfelelőségi program keretében.
- ErősségekA Sumsub mind a négy megfelelőségi életciklus-szakaszt lefedi, beleértve az esetkezelést, a legnagyobb dokumentumkönyvtárat és a legrészletesebb utazási szabályt. A ComplyAdvantage integráció egy saját fejlesztésű pénzügyi bűnözési hírszerzési réteget ad hozzá, amelyet önmagában egyik platform sem biztosítana. A digitális identitásformátumok, beleértve az NFC-t és a digitális azonosítót, teljes mértékben támogatottak, a Shufti-hoz hasonlóan.
- korlátozásokA Sumsub iBeta élőképességi tanúsítványa 2. szintű, ugyanazon az alapszinten van, mint a Veriff és a Jumio, és egy szinttel a Shufti és az Incode alatt. Független elemzői elhelyezés nincs dokumentálva. Az adatok tárolása az EU-ra és a felhőalapú régiókra korlátozódik, nincs helyszíni opció, ami leszűkíti az alkalmasságát az adott infrastruktúrán kívüli szabályozott piacokra. Az alapvető technológiát harmadik féltől származó komponensekből állítják össze, nem pedig házon belül építik.
Incode
A listán a következő az Incode. A Shufti két legmegkülönböztetőbb technikai tulajdonságával rendelkezik, nevezetesen a házon belüli AI architektúrával és az iBeta 3. szintű élőképességi tanúsítványával, de földrajzi kiterjedésben a Sumsub alatt helyezkedik el, és mindkét esetben az adattárolási rugalmasság tekintetében is, a telepítés az Egyesült Államokra és a felhőalapú infrastruktúrára korlátozódik. Dokumentumkönyvtára több mint 200 országot és több mint 4,600 dokumentumtípust fed le, ami a legszűkebb országszám az első három között. A nyelvi támogatás a latin és a latam-amerikai írásrendszert is lefedi. A nyilvános dokumentációban nem publikálnak nem latin nyelveket vagy írásrendszereket.
A platform natív képességként dokumentálja a KYC, KYB, AML megfelelőséget, korhatár-biztosítást, esetkezelést és ismétlődő szűrést. A tranzakciómonitorozás megtalálható az Incode saját életciklus-térképezésében, de hiányzik a nyilvánosan elérhető termékoldalakról, ami megakadályozza, hogy az Incode a Shuftival és a Sumsubbal azonos dokumentációs feltételek mellett megfeleljen a teljes életciklus-szabványnak, és a jelen áttekintés módszertana szerint nem dokumentáltként kezelik. A platform több mint 35, házon belül fejlesztett, saját fejlesztésű MI-modellt futtat, és az Incode kijelenti, hogy folyamatosan ügynöki támadási szimulációkat futtat saját védelme ellen, a független penetrációs tesztelés során nulla sikeres megkerülési kísérlettel.
A legjelentősebb harmadik fél általi validáció két forrásból származik. Az Incode-ot a 2026-os Gartner Magic Quadrant személyazonosság-ellenőrzési jelentésében a vezetőnek nevezték, ami a harmadik egymást követő év, és az itt áttekintett hat platform között dokumentált két ilyen helyezés egyike. Külön, 2026 márciusában az iBeta megerősítette, hogy az Incode az első olyan vállalat, amely az ISO/IEC 30107-3 szabvány szerinti 3. szintű PAD-megfelelőséget érte el iOS és Android rendszeren egyszerre, nulla hibával 900 támadás során. A 3. szintű tesztelés jelentős erőforrásokkal rendelkező támadókat feltételez, akik képesek professzionális minőségű arcmaszkok gyártására, ami a legszigorúbb nyilvánosan elérhető élőségi szabvány. A Shufti ugyanezzel a 3. szintű tanúsítvánnyal rendelkezik; minden más platform itt a 2. szinten vagy az alatt van.
A legjelentősebb legutóbbi termékbevezetés a GovFaceMatch, amelyet 2026 augusztusában jelentettek be. Ez a rendszer valós időben hasonlít össze egy élő szelfit a hivatalos állami közlekedési hatósági adatokkal egy kétlépéses folyamat segítségével, amely magában foglalja a vonalkód beolvasását és a szelfi készítését. Az Incode jelentése szerint a folyamat átlagosan tíz másodperc alatt történik, és 20%-kal jobb konverziót biztosít, mint a hagyományos dokumentumalapú ellenőrzés. A termékről azt írják, hogy a csalárd személyazonosságok 99.9%-át megállítja, amelyek csak adatalapú ellenőrzésen mennek át. A GovFaceMatch az Incode vállalati identitásadatait, különösen több mint 7 milliárd bizalmi ellenőrzést és 400 millió profilt, élő ellenőrző rétegként, nem pedig statikus referenciakészletként helyezi el.
- ErősségekA Gartner Magic Quadrant Leader helyezés, amelyet ebben a csoportban csak a Persona oszt meg, és az iBeta 3. szintű kettős platform tanúsítvány, amelyet csak a Shufti oszt meg, a két legpontosabban dokumentált harmadik fél általi validáció ebben a bejegyzésben. A házon belüli mesterséges intelligencia architektúra azt jelenti, hogy egyetlen felelős fél felelős a modell teljesítményéért és a frissítési sebességért. A vállalati penetráció, amely az Egyesült Államok tíz legnagyobb bankja közül nyolcat, a kilenc legnagyobb amerikai telekommunikációs cég közül nyolcat tesz ki, olyan szabályozott léptékű telepítési rekordot jelez, amelyet a legtöbb platform itt nem tud elérni.
- korlátozásokAz adatok tárolása az Egyesült Államokra és a felhőalapú infrastruktúrára korlátozódik, helyszíni tárolási lehetőség nélkül, ami korlátozza az alkalmasságot az ezen a lábnyomon kívüli szabályozott piacokra, és az Incode-ot mind a Shufti, mind a Sumsub alá helyezi a megfelelőségi rugalmasság tekintetében. A nem latin nyelvek támogatása korlátozott, ami a több mint 200 országot tartalmazó címsor ellenére is korlátozza a gyakorlati elérést. A tranzakciók monitorozása nincs dokumentálva a nyilvánosan elérhető termékoldalakon a jelen áttekintés módszertanának megfelelően. Nem tesznek közzé árlistát, és az országok lefedettségét a Sumsub által biztosított dokumentumtípus-gratilitáció nélkül tüntetik fel.
Veriff
A Veriff a negyedik helyen áll ebben az áttekintésben. Dokumentum-forenzikai adatbázisa több mint 230 országot és területet fed le, több mint 12 500 támogatott azonosítótípussal, ami a második legnagyobb országszám itt, és a hat vizsgált platform közül a legrészletesebb azonosítókönyvtár. Ez a lefedettségi adat magyarázza a Veriff jelenlétét a legtöbb versenytárs listán ebben a kategóriában, bár nem hasonlítható össze közvetlenül a Shufti több mint 240 piacával, ami egy olyan egység, amit a Shufti nem. define, ekvivalens specificitással.
Ahol a Veriff veszít a versenytársaihoz képest, az az életciklus teljessége és az infrastruktúra rugalmassága. A tranzakciók monitorozása nincs dokumentálva. A Veriff lefedi a személyazonosság-ellenőrzést, az AML-szűrést és az üzleti ellenőrzést, és megáll a monitorozási szakasznál, amelyet a szabályozás különálló, a bevezetést követő kötelezettségként kezel. Az adatok tárolása az EU és az USA AWS infrastruktúrájára korlátozódik, helyszíni telepítési lehetőség nélkül. Az alaptechnológia harmadik féltől származó komponensekből áll össze, nem pedig házon belül építik, az élőségi tanúsítvány pedig az iBeta 2. szintjén van, összhangban a Sumsub és a Jumio szintjével, és két szinttel alatta a Shufti és az Incode rendszerekkel. A digitális identitás támogatása részleges, csak az NFC-t fedi le.
A Veriff által 2026-ban létrehozott legtisztább megkülönböztetés a szintetikus csalások felderítése terén mutatkozott. 2026 januárjában a Veriff 100%-os felderítési arányt jelentett a szintetikus hamis dokumentumok esetében az IDNet adatkészlet közel 30 000 dokumentumból álló mintáján, amely a mesterséges intelligencia által generált hitelesítő adatokkal való visszaélésre összpontosít. A szintetikus személyazonossággal való visszaélés, ami azt jelenti, hogy valós és kitalált adatokat kombinálnak új személyazonosságok létrehozásához, felgyorsult a generatív MI-eszközöknek köszönhetően, amelyek lehetővé teszik a hamis hitelesítő adatok tömeges előállítását nagy léptékben. Az IDNet eredménye egy benchmark teljesítménymutató, amelyet egy kurált adatkészlethez viszonyítanak, és nem képviseli az élő forgalomban mért termelési pontosságot, ahol a valós világbeli változékonyság miatt a hibaszázalékok várhatóan magasabbak. A Veriff külön jelentést készít arról, hogy az IDV-döntések pontossága körülbelül 99.6%-os. Tehát ez a legmagasabb, a szállító által jelentett érték a csoportban. Ez a mutató önbevalláson alapul, és nem függetlenül validált.
A nyelvi lefedettség 50 nyelvre terjed ki, beleértve a latin, cirill, arab, héber és CJK írásrendszert, ami szélesebb, mint az Incode nem latin támogatása, de szűkebb, mint a Shufti több mint 150 nyelve és natív OCR-rel rendelkező írásrendszere.
2026 júniusában a Veriff a G2 2026-os nyári személyazonosság-ellenőrzési hálózatának jelentésében a vezetők közé került, 4.5-ös értékeléssel az 5-ből, ellenőrzött vásárlói vélemények alapján, valamint kiemelkedő pontszámokkal a mesterséges intelligencia általi dokumentumellenőrzés és élőség-érzékelés terén (96%) és a szabványoknak való megfelelés terén (95%). A Gartner Magic Quadrantban nem történt dokumentált helyezés.
- ErősségekA több mint 230 országot lefedő jelenlét és a több mint 12 500 azonosítót tartalmazó könyvtár a legrészletesebb dokumentumlefedettséget képviseli, amelyet ebben az áttekintésben dokumentáltunk. Az IDNet szintetikus csalásészlelési eredménye a csoport legspecifikusabb teljesítménymutatója. Az AML-szűrés és az üzleti ellenőrzés natív termékek, amelyek a Veriff-et a néha csak bevezetésre szánt kereteken túlra helyezik. A G2 Leader elismerés egy ügyfél által ellenőrzött, harmadik féltől származó jelzést biztosít, amely eltér az elemzői elhelyezésektől.
- korlátozásokA tranzakciómonitorozás hiánya strukturálisan jelentős hiányosság, mivel megakadályozza, hogy a Veriff megfeleljen a teljes megfelelőségi életciklus-szabványnak, amelyhez ez az áttekintés viszonyul, függetlenül a dokumentumok lefedettségének szélességétől. Az adatok tárolása az AWS EU és US régióira korlátozódik, helyszíni elérési út nélkül. Az iBeta 2. szintű élőségi tanúsítvány az alap a legtöbb platformon, és nem tesz különbséget. Nincs nyilvános árképzés, a harmadik féltől származó kommentárok pedig a csekkenkénti költségeket a piac magasabb szegmense felé helyezik.
Személy
Elhelyezkedése tudatos architektúraválasztást tükröz, egy komponálható, API-alapú identitásplatformot, nem pedig ambícióhiányt. Az áttekintésben mért kritériumokhoz képest ez a választás következetes kompromisszumokat hordoz magában: nincs házon belüli technológiai megoldás, nincs helyszíni telepítés, az adatok tárolása az USA és az EU régiókra korlátozódik, a latin és LatAm írásrendszer körülbelül 90 országban támogatott, és nincs iBeta élőségi tanúsítvány semmilyen szinten, ami az egyetlen platform ebben a csoportban, amely nem rendelkezik PAD megfelelőségi rekorddal. A tranzakciók monitorozása jelen van a platformon, de csak korlátozott hatókörűként dokumentálva van, ami megakadályozza, hogy a Persona a Shuftival és a Sumsubbal egyenlő feltételekkel megfeleljen a teljes életciklus-szabványnak.
Az architektúra szándékosan komponálható. A Persona konfigurálható komponensekként teszi elérhetővé az ellenőrzést, a csalásvizsgálatot, a linkelemzést és az vezénylést, beleértve a lekérdezéseket, tranzakciókat, fiókokat, eseteket, kapcsolatokat, eseményeket, gráfot, listákat, jelentéseket, ellenőrzéseket és munkafolyamatokat különálló objektumokként, azzal a kifejezett elvárással, hogy a termék- és mérnöki csapatok állítsák össze az ellenőrzési logikát, ahelyett, hogy egy csomagolt folyamatot alkalmaznának. A Graph termék támogatja az egyéni csalásgyűrű-észlelést lekérdezési sablonokon keresztül; a Cases platformon belüli ellenőrzési várólistát biztosít. Azok a szervezetek, amelyeknek részletes irányításra van szükségük az ellenőrzési logika felett, és rendelkeznek a konfigurálásához szükséges mérnöki kapacitással, itt nagyobb rugalmasságot találnak, mint a jelen áttekintésben szereplő bármely más platformon.
A Persona 2026-os pályája jelentősen túlmutat az IDV-API eredetén. 2026 júliusában a Personát második egymást követő évben is vezetőnek nevezték a 2026-os Gartner Magic Quadrant személyazonosság-ellenőrzési jelentésében, a 12 értékelt szállító közül a legmagasabb helyezést érte el a végrehajtási képesség terén, és az első helyen végzett a kísérő kritikus képességekről szóló jelentésben a kockázatcsökkentés és a fogyasztói felhasználási esetek terén. Ez a Personát az Incode mellett a két platform egyikévé teszi, amelyek megerősített, nyilvánosan dokumentált Gartner-helyezést értek el 2026-ban. 2026 májusában a Persona elérte a FedRAMP mérsékelt engedélyezését, megnyitva az amerikai szövetségi kormányzati beszerzési csatornákat, amelyekhez a Persona nélküli versenytársak nem férhetnek hozzá.
A 2026-ban megjelenő új funkciók közé tartozik a Jelölt-ellenőrzés (Candidate Verification), amely a felvételi szakaszokban megerősíti a pályázók személyazonosságát, natív integrációkkal az Ashby, a Greenhouse és a Workday rendszerekkel; valamint a Relay, egy kettős vak ellenőrző termék, amely megerősíti a konkrét személyazonosságra vonatkozó állításokat, például az életkort vagy az ellenőrzött emberi státuszt, anélkül, hogy megosztaná a mögöttes személyazonossági adatokat a kérelmező szervezettel. A 2026-ban frissített Document AI több száz indikátort értékel, beleértve a pixelszintű anomáliákat, a szerkesztőszoftver nyomkövetéseit, valamint a generatív AI-specifikus textúra- és szerkezeti műtermékeket.
- ErősségekA Gartner Magic Quadrant Leader helyezés, amelyet ebben a csoportban csak az Incode oszt meg, és a FedRAMP Moderate Authorization, amely itt egyedülálló a Personában, a két strukturálisan legjelentősebb harmadik féltől származó validáció ebben a bejegyzésben. A hat vizsgált platform közül az összeállítható architektúra kínálja a legrészletesebb kontrollt az ellenőrzési logika felett. A gráfalapú csalásészlelés és a natív esetfelülvizsgálati sor jelentősen kiterjeszti a platformot a dokumentumellenőrzésen túlra.
- korlátozásokAz iBeta tanúsítvány hiánya bármely szinten a legkézzelfoghatóbb technikai hiányosság a felette lévő platformokhoz képest, mivel a Shufti és az Incode a 3., a Sumsub, a Veriff és a Jumio pedig a 2. szintet birtokolja. A latin betűs írásmódokra koncentrált nyelvi mélység korlátozza a gyakorlati elérést Amerikán és Nyugat-Európán kívül, a platform által deklarált országos lefedettség ellenére. A tranzakciók monitorozása korlátozott, nem pedig teljes mértékben dokumentált, és az összeállítható modell a megvalósítás terheit egyértelműen az ügyfél mérnöki csapatára hárítja. Nyilvános árképzés nem áll rendelkezésre.
Jumio
A négy életciklus-szakaszhoz képest ez az áttekintés méri a pénzmosás elleni szűrést és a tranzakció-monitorozást, de a KYB inkább korlátozott, mint teljes mértékben megvalósított, ami a házon belüli technológia, a helyszíni telepítés és a 2. szint feletti iBeta tanúsítvány hiányával együtt a Jumio-t minden más platform alá helyezi az itt mért kritériumok alapján. Az adattárolás az amerikai és az EU feldolgozási infrastruktúrájára korlátozódik, a digitális identitás támogatása részleges, csak az NFC-t és az ePassport-ot fedi le. A nyilvános dokumentációban nem publikálnak nyelvi vagy írásrendszer-számot. Ez az egyetlen platform ebben a csoportban, amely nem rendelkezik ezzel a mutatóval.
A Jumio-t nem az életciklus szélessége, hanem a csalásokkal foglalkozó hálózat mélysége különbözteti meg. A Jumio Identity Graph több mint 30 millió identitást tárol, mind az ellenőrzött, jogos felhasználók, mind az ismert csalók hozzájárulásával megadott adatokra támaszkodva, olyan ügyfelek közötti csalási jeleket generál, amelyeket egy önálló dokumentumellenőrzés nem tud reprodukálni. Több mint 5,000 támogatott globális azonosítótípussal, több mint egymilliárd feldolgozott tranzakcióval és másodpercenként 120 tranzakciós dokumentált átviteli sebességgel a Jumio infrastruktúrája olyan vállalatok számára van méretezve, ahol a portfólió szintű csalásjelek összesítése az elsődleges követelmény, nem pedig a teljes megfelelőségi életciklus-lefedettség.
A legjelentősebb közelmúltbeli fejlesztés a 2026 áprilisában elindított Jumio Watch, amely kiterjeszti a kockázatértékelést a napi portfóliószintű újraértékelésekre. A dokumentáció akár 25%-kal több kockázatot is kimutat a bevezetést követően az adott időpontban végzett ellenőrzésekhez képest; nincsenek nyilvános téves pozitív vagy pontossági mutatók. Ez a vállalat átalakulásának legtisztább kifejeződése az ellenőrző eszközből az identitás-intelligencia szolgáltatóvá, ezt az irányt a 2026 második negyedévében kinevezett új vezérigazgató is megerősítette. Szintén figyelemre méltó: 2026 júniusában a Jumio lett az első identitásszolgáltató, amely egyetlen integráció révén lehetővé tette a digitális személyazonosságok elfogadását több mint 60 országban, megszüntetve az országonkénti akkreditációs terhet, amely korlátozta a digitális személyazonosságok nagymértékű elterjedését. A selfie.DONE termék lehetővé teszi a korábban ellenőrzött felhasználók számára, hogy egyetlen szelfivel újra hitelesítsék magukat, csökkentve a súrlódást a visszatérő ügyfelek áramlásában.
- ErősségekAz Identity Graph ügyfeleken átívelő csalásjelző hálózata a legdifferenciáltabb csalásfelderítési képesség ebben az áttekintésben, és az 5,000+ azonosítótípus-könyvtár a legnagyobb, amelyet az adott egység itt dokumentált. A Jumio Watch bevezetést követő újraértékelési rétege egy olyan monitorozási követelményt elégít ki, amelyet a legtöbb időpontbeli ellenőrző eszköz nem. A digitális azonosítás több mint 60 országban történő bevezetése egyetlen integráción keresztül jelentős interoperabilitási előrelépés. A szabadalmi portfólió mélysége, nevezetesen a több mint 300 szabadalom és bejelentés, a fenntartható K+F beruházásokat jelzi olyan mértékben, amelyet a legtöbb platform itt nem tesz közzé.
- korlátozásokA KYB korlátozott, nem pedig teljes körűen dokumentált, ami megakadályozza, hogy a Jumio megfeleljen a teljes életciklus-szabványnak a tranzakció-figyelési képessége ellenére. Nincs dokumentált saját technológiai rendszer, és az iBeta tanúsítvány 2. szintű, összhangban a Sumsub, a Veriff és a Persona tanúsítványaival, de két szinttel a Shufti és az Incode alatt van. A nyelvi mélység nincs közzétéve, ez az egyetlen platform ebben a csoportban, amely nem ad meg nyelvet vagy szkriptszámot. Az adatok tárolása az Egyesült Államok és az EU feldolgozására korlátozódik, helyszíni elérési út nélkül. Nincs nyilvános árképzés.
A legjobb személyazonosság-ellenőrző szoftver felhasználási eset szerint
A rangsor inkább az illeszkedést, mint a minőséget tükrözi. Egyetlen platform sem nyer minden forgatókönyvben, ezért az eszköznek az adott szabályozási feladathoz való illesztése fontosabb, mint az alábbi sorrend.
- Teljes életciklus egyetlen szállítótól: a Shufti dokumentált, teljes életciklus-lefedettséget biztosít nyilvános árazással és rugalmas telepítési lehetőségekkel.
- Kripto- és virtuális eszközök: Sumsub vagy Shufti, mindkettő dokumentálja az utazási szabályok támogatását aktív VASP hálózatokkal.
- Globális dokumentumlefedettség: Veriff, több mint 12 500 azonosító okmánytípushoz több mint 230 országban és területen.
- Egyedileg tervezett munkafolyamatok: Persona, összeállítható API primitívekhez és az ellenőrzési logika legrészletesebb szabályozásához.
- Vállalati elemzők elismerése: Az Incode vagy a Persona, az egyetlen két platform, amely megerősítette a Gartner Magic Quadrant Leader helyezéseit 2026-ban.
- Portfóliókon átívelő csalásokkal kapcsolatos információk: Jumio, az Identity Graph és a bevezetés utáni újraértékelési képességéért.
Összegzés
A hat platform két kritérium alapján oszlik meg: az életciklus teljessége és az infrastruktúra rugalmassága. A Shufti és a Sumsub az egyetlen platform, amely mind a négy megfelelőségi szakaszt dokumentálja a nyilvános anyagokban. Az Incode három szakaszt fed le, a tranzakció-monitorozás hiányzik a nyilvános dokumentációból. A Veriff három szakaszt fed le, kifejezetten a folyamatos monitorozásnál megállva. A Persona a tranzakció-monitorozást korlátozott hatókörűként dokumentálja, a Jumio pedig a KYB-t korlátozottként, ami megakadályozza, hogy mindkettő a teljes életciklus-szabványnak a két legjobb platformmal egyenlő feltételekkel megfeleljen.
A Shufti az első helyen áll, a teljes életciklus-lefedettséget a legszélesebb körű adattárolási rugalmassággal, saját technológiával, iBeta 3-as szintű tanúsítvánnyal és a csoport egyetlen nyilvános árlistájával ötvözve. A Sumsub követi dokumentált teljes életciklus-lefedettséggel, nagy dokumentumkönyvtárral és utazási szabályképességekkel. Alattuk a rangsor az egyes erősségek, nem pedig a megfelelőség szélessége alapján különül el: az Incode az élőségi tanúsítvány és a vállalati telepítési skála, a Veriff a dokumentumok lefedettsége, a Persona a munkafolyamatok rugalmassága és az elemzői pozicionálás, a Jumio pedig a csaláshálózat mélysége alapján. A helyes választás a szabályozási kötelezettséget követi, nem a rangsorolási sorrendet.
Jogi nyilatkozat
Összhangban a A Trust Project irányelvei, kérjük, vegye figyelembe, hogy az ezen az oldalon közölt információk nem minősülnek jogi, adózási, befektetési, pénzügyi vagy bármilyen más formájú tanácsnak, és nem is értelmezhetők. Fontos, hogy csak annyit fektessen be, amennyit megengedhet magának, hogy elveszítsen, és kérjen független pénzügyi tanácsot, ha kétségei vannak. További információkért javasoljuk, hogy tekintse meg a szerződési feltételeket, valamint a kibocsátó vagy hirdető által biztosított súgó- és támogatási oldalakat. MetaversePost elkötelezett a pontos, elfogulatlan jelentéstétel mellett, de a piaci feltételek előzetes értesítés nélkül változhatnak.
A szerzőről
Alisa, a The MPost, kriptovalutákra, mesterséges intelligenciára, befektetésekre és a világ kiterjedt területére specializálódott Web3. Élénk szemmel figyeli a feltörekvő trendeket és technológiákat, ezért átfogó tájékoztatást nyújt, hogy tájékoztassa és bevonja olvasóit a digitális pénzügyek folyamatosan fejlődő világába.
További cikkek
Alisa, a The MPost, kriptovalutákra, mesterséges intelligenciára, befektetésekre és a világ kiterjedt területére specializálódott Web3. Élénk szemmel figyeli a feltörekvő trendeket és technológiákat, ezért átfogó tájékoztatást nyújt, hogy tájékoztassa és bevonja olvasóit a digitális pénzügyek folyamatosan fejlődő világába.





