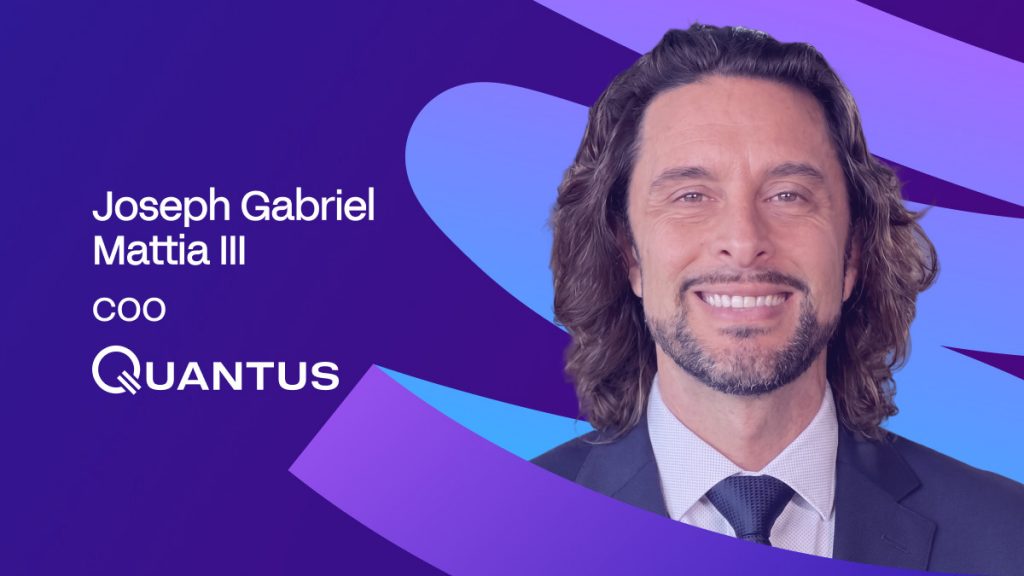
Joseph Gabriel Mattia III, a Quantus operatív igazgatója: „Öt zár sem segít, ha mindegyik ugyanazt a sebezhető mechanizmust használja” – Miért nem ment meg a multisig a kvantumtámadásoktól?


Röviden
A kvantumszámítástechnika a 2020-as évek végére feltörheti a mai kriptobiztonságot, ami sürgetővé teszi a posztkvantum migrációt, az auditokat és a rugalmas tárcákat.
Az internet kriptográfiai alapjait egy olyan világ számára építették, amely már nem létezik – vagy inkább egy olyan világ számára, amelynek csendben fogy az ideje. A Q-nap, az a pont, amikor egy kvantumszámítógép elég erőssé válik ahhoz, hogy feltörje a modern nyilvános kulcsú titkosítást, már nem elméleti horizont. A kriptográfia számos veteránja szerint ez a 2020-as évek végi probléma. Ez közelebb helyezi a problémát, mint a legtöbb intézményi ütemterv, és sokkal közelebb, mint amire egy átlagos kriptofelhasználónak számítania kellene.
József Gábriel Mátyás III.COO Quantus – a posztkvantum kriptográfiát hardveres tárca infrastruktúrába integráló cég – azon gondolkodott, hogy ez az átmenet valójában hogyan is néz ki protokoll szinten, letéti szinten és a hétköznapi tulajdonos szintjén, aki mindent megtanult a biztonságról egy hardveres tárcadobozból. Válaszai kevésbé megnyugtatóak, mint amilyennek az iparág jelenlegi helyzete sugallja. Egy stabilérme adminisztratív kulcsa jobban aggasztja, mint Satoshi tárcája. A Multisig, állítja, nem kínál érdemi ellenállást egy kvantum-támadóval szemben – csak több ugyanolyan feltört zárat. És minden nagyobb kriptovaluta, amelyet a migration.fail, egy nyilvános készültségi nyomkövető követ, jelenleg sebezhetőként van listázva az aláírás szintjén.
A következőkben egy beszélgetés következik arról a fenyegetésről, amelyet az iparág nagy része még nem vesz elég komolyan, arról, hogy miért lehet már túl késő várni a koncepció bizonyítására, és hogy valójában hogyan is kell kinéznie a kvantumkészültségnek – nem marketingcímkének, hanem valami ellenőrizhetőnek, auditálhatónak és alapértelmezés szerint a rendszerbe beépítve.
Mikorra becsüli a „Q-napot” – azt a küszöböt, amelyen egy kvantumszámítógép képes feltörni a modern nyilvános kulcsú titkosítást? Mely rendszereket, adatokat, eszközöket, protokollokat vagy infrastruktúrát céloznák meg először a támadók? Miért?
Valószínűleg valamikor a 2020-as évek végén. A pontos évről még mindig vita folyik, de sok kriptográfiai veterán úgy véli, hogy ez a következő négy évben fog megtörténni.

Ami az első célpontokat illeti, nem számítok rá, hogy Satoshi Bitcoinja is közéjük fog tartozni, pedig az emberek hajlamosak erre gondolni.
Ha egy ellenség rendelkezne ezzel a képességgel, egy látható dolog célba vétele az egész világnak hírt adna, és hatalmas stratégiai előnyt semmisítene meg. Valószínűleg azokra a kulcsokra összpontosítana, amelyek a legtöbb irányítást vagy értéket biztosítják számukra, miközben a lehető legkevesebb figyelmet vonzanák.
Kriptovalutákban egy nagyobb stabilcoin adminisztratív kulcsa jobban aggasztana. Egyetlen feltört kulcs is hatással lehet az egész ökoszisztémára, ami sokkal nagyobb célponttá teszi, mint bármelyik tárca.
A kriptovalutákon kívül a titkosított kormányzati kommunikációt, a katonai hálózatokat és a hírszerző rendszereket is megvizsgálnám, ahol a nyilvános kulcsú titkosítás feltörése rendkívül érzékeny adatokat fedhetne fel.
Sok projekt állítja ma a „kvantumrezisztenciát”, azonban egységes, auditálható ellenőrzőlista nélkül az ilyen állításokat lehetetlen ellenőrizni. Véleménye szerint mi a kvantumkészültség minimális küszöbértéke?
Számomra a minimális küszöb az, hogy egy projektnek pontosan meg kell tudnia mutatni, hogy a kvantum-sebezhető kriptográfia hol létezik még a veremben. Egy posztkvantum-biztonságos jogosultságkezelési mechanizmus használata jó kiindulópont, de nem teszi a teljes hálózatot kvantum-készre.
A tranzakció-engedélyezésnek egy elismert, poszt-kvantumbiztonságos mechanizmuson kell alapulnia, és a projektnek nyilvánosan dokumentálnia kell, hogy mi védi a P2P-kapcsolatait, a konszenzust, a nulla tudású rendszereket, az adatvédelmi réteget, a hidakat és minden más kritikus infrastruktúrát.
Azt is világosan meg kell különböztetni, hogy mi van ma élőben, és mi csak egy tervrajzon van.
A legfontosabb, hogy ezeknek az állításoknak auditálhatóaknak kell lenniük. Bárki számára láthatónak kell lennie, hogy mely algoritmusokat és paraméterkészleteket használják, ellenőrizni kell a megvalósítást, és ellenőrizni kell, hogy a biztonság nem átláthatatlan vagy ellenőrizhetetlen sémán vagy marketingcímkén alapul-e.
Ha nem tudod pontosan meghatározni a rendszer minden egyes kritikus részét védő kriptográfiát, akkor szerintem a „kvantumkész” kifejezésnek nincs sok jelentősége.
Kinek a feladata az egységes, ellenőrizhető kvantumkészültségi kritériumok meghatározása? Mit kell ezekbe belefoglalni?
A NIST-et tartanám referenciapontnak magának a kriptográfiának. Posztkvantum folyamatuk a világ minden tájáról vonzott kutatókat, és megnehezítette bármely kormány vagy vállalat számára az eredmény irányítását.
A blokkláncok esetében a következő réteget nyílt terepen működő protokollcsapatoknak kell felépíteniük, teret engedve a kutatóknak és az auditoroknak, hogy szigorúan megkérdőjelezzék a tervezést és annak eredményeit.
A kritériumoknak ezután tükrözniük kell a hálózat jelenlegi működését. Ez a tranzakciók engedélyezéséhez használt kriptográfiával kezdődik, és azzal, hogy a poszt-kvantum védelem az alapértelmezett-e. A sebezhető aláírásokra való további támaszkodást egyértelműen fel kell tüntetni.
A migrációnak is része kell legyen ennek a képnek, mivel egy hálózat képes támogatni a posztkvantum kulcsokat, miközben a felhasználók többsége még mindig régieket használ.
A hardveres tárcák védik a kulcsokat a fizikai lopás ellen, de nem a nyilvános kulcsok elleni kvantumtámadások ellen. Hogyan értékeli a felhasználók jelenlegi tudatosságát ezzel a különbségtétellel kapcsolatban? Létezik-e biztonságos tárolási modell az átlagfelhasználó számára ma, vagy az iparágnak új tárcaparadigmára van szüksége?
Még mindig nagy tévhit kering azzal kapcsolatban, hogy mitől véd egy hardveres tárca. Elszigeteli a privát kulcsot a laptoptól vagy a telefontól, ami rendkívül hasznos. Egy kvantumtámadónak azonban nem kellene hozzányúlnia az eszközhöz. Miután egy sebezhető nyilvános kulcs napvilágra került, a kvantumtámadó közvetlenül a kriptográfia ellen támadást indíthat anélkül, hogy hozzáérne a hardveres tárcához.
Ez nem teszi elavulttá a hardveres tárcákat. A Keystone for Quantus már integrálta a poszt-kvantum támogatást, így a hardveres modell fejlődhet. A korlátozás az, hogy egy tárca önmagában nem képes poszt-kvantum bitcoint vagy ethereumot létrehozni – az alapul szolgáló hálózatnak is támogatnia kell az új aláírásokat.
Egy jobb modell alapértelmezés szerint beépíti a posztkvantum védelmet mind a tárcába, mind a hálózatba. A felhasználóknak nem kellene tudniuk, mikor elavult az alattuk lévő kriptográfia.
A többaláírásos rendszerek csak lineárisan, nem exponenciálisan növelik a támadások összetettségét. Vajon ez azt jelenti, hogy a többaláírásos rendszerekre épülő intézményi letéti architektúrák hamis biztonságérzetet keltenek?
A Multisig továbbra is rendkívül hasznos, és nem szeretném, ha az intézmények elhagynák. Védelmet nyújt a megőrzési rendszereket ma fenyegető fenyegetések ellen, például egyetlen ellopott kulcs vagy egyetlen veszélyeztetett aláíró ellen.
A helyzet akkor válik veszélyessé, amikor az emberek több kulcsot kezdenek a kvantumtámadások elleni védelemként kezelni. Egy ugyanazon a sebezhető aláírási sémán alapuló, 3/5-ös rendszer továbbra is ugyanazzal a mögöttes gyengeséggel rendelkezik. Egy kvantumtámadónak lehet, hogy több kulcsot is vissza kell szereznie, de minden alkalommal ugyanazt a problémát oldja meg. Öt zár nem sokat segít, ha mindegyik ugyanazt a sebezhető mechanizmust használja.
Tehát igen, a többes aláírás hamis biztonságérzetet kelthet, ha az intézmények a redundancia kvantumellenállást feltételez. A jobb megoldás az elosztott felügyelet megtartása, de az alatta lévő sebezhető jogosultságok lecserélése valami olyanra, ami ellenáll egy kvantumtámadónak.
Fel vannak-e készülve a nagyobb tőzsdék és letétkezelők egy olyan forgatókönyvre, amelyben egy kvantumszámítógép percek alatt képes lesz nyilvános kulcsból privát kulcsot kinyerni? Mi a helyzet a hétköznapi felhasználókkal?
A legtöbb nagyobb tőzsde jól védekezik a ma ismert támadások ellen. Nem sok bizonyítékot láttam arra, hogy felkészültek volna egy olyan támadásra, ahol egy privát kulcs rekonstruálható az infrastruktúrájuk érintése nélkül.
Ezt a migration.fail segítségével követjük nyomon, amely egy nyilvános készültségi nyomkövető, és azt méri fel, hogy a nagyobb blokklánc-hálózatok továbbra is kvantum-sebezhető kriptográfiára támaszkodnak-e. Jelenleg a vizsgált 20 legfontosabb kriptovaluta mindegyike aláírás-szinten sebezhetőként van listázva.
Egy komoly reagálási tervnek figyelembe kell vennie, hogy mely működési kulcsok kerültek nyilvánosságra, és milyen gyorsan lehet átutalni a pénzeszközöket, ha gyanússá válik. Egy rosszindulatú tranzakció továbbra is tökéletesen érvényesnek tűnhet a láncon, ami megnehezíti a korai reagálást.
A hétköznapi felhasználók még jobban le vannak maradva. Legtöbben csak akkor tudják meg, hogy migrálniuk kell, amikor egy tárca vagy tőzsde erre utasítja őket, így minden reális tervnek elég egyszerűvé kell tennie ezt a lépést ahhoz, hogy biztonságosan végrehajtható legyen.
Miért releváns a „learatás most, visszafejtés később” fenyegetés napjainkban – jóval a nagyméretű kvantumszámítógépek megjelenése előtt?
Mindenekelőtt szeretném ezt elkülöníteni a blokklánc-aláírásokat fenyegető kvantumfenyegetéstől, mivel ezeket gyakran egy kalap alá veszik. Egy Bitcoin-tranzakció már nyilvános. Nincs semmi, amit egy támadónak ma rögzítenie kellene, és tíz év múlva visszafejtenie.
De ez nem mondható el a bankokról, kormányokról és más intézményekről, amelyek titkosított adatai évek múlva is érzékenyek lehetnek (és valószínűleg azok is lesznek). Valaki ma begyűjtheti ezt a forgalmat, és megőrizheti, amíg a technológia utoléri.
A Signal, az iMessage és a Cloudflare már átállította rendszereinek egy részét a poszt-kvantum védelemre, és a legtöbb felhasználó alig vette észre. Valószínűleg így kellene kinéznie ennek az átmenetnek.
Az érzékeny adatokat nem szabad kvantum-sebezhető titkosítás alatt tartani, amíg valaki be nem bizonyítja, hogy egy kvantumszámítógép képes feltörni azt. Addigra éveknyi adatforgalom már valaki más archívumában heverhet.
A blokklánc adatai megváltoztathatatlanok és nyilvánosak. Lehet valamit tenni a már rögzített tranzakciókkal, vagy ezek az adatok örökre veszélybe kerülnek?
A rögzített blokkláncadatok állandóak, de az állandóság nem jelenti azt, hogy minden régi tranzakció hirtelen veszélyessé válik a Q-nap után. Legtöbbjük egyébként is nyilvános volt egy átlátszó láncon.
A nyilvános kulcsok kivételt képeznek, mivel a Bitcoin már eleve véglegesen rögzíti a kiszivárgott kulcsokat. Egy támadónak ma nem kell privát archívumot létrehoznia, vagy előzetesen semmit sem lehallgatnia. Évek múlva visszamehet ugyanazon a nyilvános főkönyvön keresztül, és célba veheti bármelyik kiszivárgott kulcsot, amely még mindig valami értékeset irányít.
A pénzeszközök poszt-kvantum kulcsokhoz való átutalása eltávolíthatja az értéket a régi kitettségből, de nem tudja megtisztítani a korábbi adatokat.
A privát tranzakciók esetében a probléma egy kicsit más. Az adatok évekkel később is a láncon vannak, így ha a védelmet nyújtó kriptográfia végül feltörik, az akkor rejtett információk utólag láthatóvá válhatnak.
Milyen mérhető, érvényesíthető kvantumkészültségi szabványokat kellene az iparágnak a következő 12-24 hónapon belül meghatároznia?
Egy hasznos viszonyítási alap az, amit az Egyesült Államok kormánya most tesz, a szövetségi ügynökségeknek fel kell térképezniük a kriptográfiai kitettségeiket, és konkrét személyeket kell kijelölniük a migráció felelőseivé. A nagy értékű rendszereknek szigorú határidőkkel kell átállniuk a posztkvantum kriptográfiára, és folyamatban van a munka egy kriptográfiai anyagjegyzéken, hogy ezeket a függőségeket könnyebben nyomon lehessen követni.
A kriptovalutáknak a következő 12-24 hónapban ki kell dolgozniuk a saját verziójukat ebből a tudományágból. A főbb protokolloknak közzé kell tenniük, hogy hol használnak még sebezhető kriptográfiát, és dátumokat kell csatolniuk az átállás befejezéséhez. A tőzsdéknek és a letétkezelőknek közzé kell tenniük, hogy mennyi érték van a régi kulcsok mögött.
Amint ezek a számok nyilvánosak lesznek, a listaértékelések és a biztonsági auditok is elkezdhetik használni őket. Ez konkrét mérési lehetőséget ad az iparágnak.
Mi a legnagyobb akadálya ezen szabványok nagyszabású bevezetésének? Hogyan kellene az iparágnak ezt a lehető leghamarabb kezelnie?
A legnehezebb az, hogy több millió független tulajdonost rávegyek az áthelyezésre, amikor nincs központi kapcsoló, amit bárki meg tudna kapcsolni. Egy protokoll hozzáadhat posztkvantum támogatást, de az évekig hideg tárolóban tartott érméket továbbra is a tulajdonosaiknak kell mozgatniuk.
Azonnali munkának arra kell összpontosítania, hogy a migrációt a lehető legegyszerűbbé tegyük. A tárcáknak olyan folyamatokra van szükségük, amelyek minimális súrlódással biztonságosabb kulcsokhoz vezetik a felhasználókat, míg a tőzsdéknek és a letétkezelőknek olyan eljárásokra van szükségük, amelyeket már terhelés alatt teszteltek. Protokoll szinten azt is el kell kerülnünk, hogy egyszerűen egyetlen sebezhető rendszert cseréljünk le valami olyanra, amely elfogadhatatlan sávszélesség-, tárhely- vagy adatvédelmi költségeket okoz. Ha a rendszerek tervezésével addig várunk, amíg a fenyegetés sürgetőnek nem tűnik, kevés teret hagyunk a hibáknak.
Az alvó eszközök még súlyosbítják a problémát. Egyes tulajdonosok soha nem fognak migrálni, így a hálózatoknak azt is el kell dönteniük, hogyan kezelik a megmaradt sebezhető érméket.
Jogi nyilatkozat
Összhangban a A Trust Project irányelvei, kérjük, vegye figyelembe, hogy az ezen az oldalon közölt információk nem minősülnek jogi, adózási, befektetési, pénzügyi vagy bármilyen más formájú tanácsnak, és nem is értelmezhetők. Fontos, hogy csak annyit fektessen be, amennyit megengedhet magának, hogy elveszítsen, és kérjen független pénzügyi tanácsot, ha kétségei vannak. További információkért javasoljuk, hogy tekintse meg a szerződési feltételeket, valamint a kibocsátó vagy hirdető által biztosított súgó- és támogatási oldalakat. MetaversePost elkötelezett a pontos, elfogulatlan jelentéstétel mellett, de a piaci feltételek előzetes értesítés nélkül változhatnak.
A szerzőről
Alisa, a The MPost, kriptovalutákra, mesterséges intelligenciára, befektetésekre és a világ kiterjedt területére specializálódott Web3. Élénk szemmel figyeli a feltörekvő trendeket és technológiákat, ezért átfogó tájékoztatást nyújt, hogy tájékoztassa és bevonja olvasóit a digitális pénzügyek folyamatosan fejlődő világába.
További cikkek
Alisa, a The MPost, kriptovalutákra, mesterséges intelligenciára, befektetésekre és a világ kiterjedt területére specializálódott Web3. Élénk szemmel figyeli a feltörekvő trendeket és technológiákat, ezért átfogó tájékoztatást nyújt, hogy tájékoztassa és bevonja olvasóit a digitális pénzügyek folyamatosan fejlődő világába.