


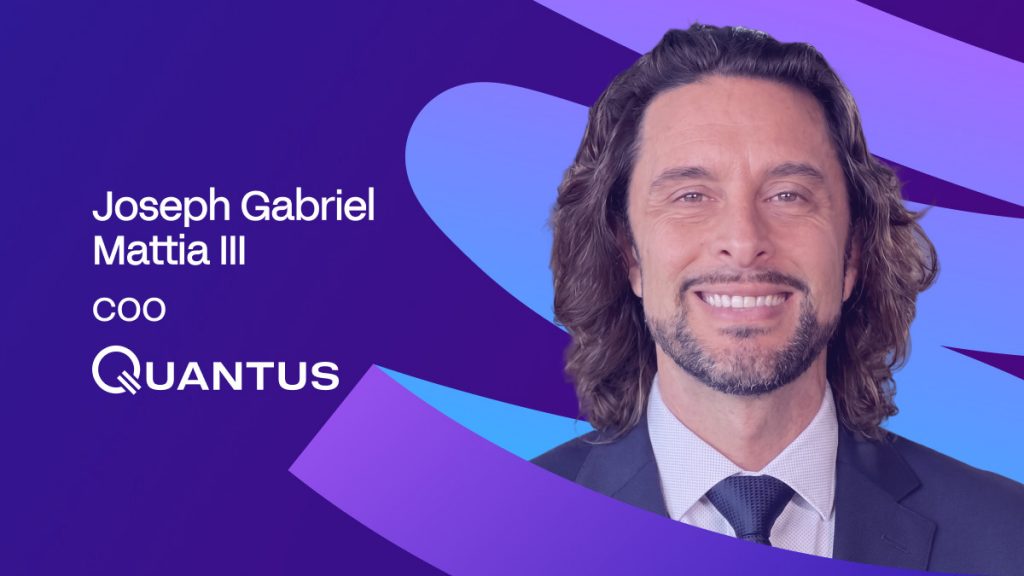
Joseph Gabriel Mattia III, glavni operativni direktor tvrtke Quantus: 'Pet brava ne pomaže ako sve dijele isti ranjivi mehanizam' - Zašto vas višestruko potpisivanje neće spasiti od kvantnih napada



Ukratko
Kvantno računarstvo moglo bi probiti današnju kripto sigurnost do kraja 2020-ih, što bi postkvantnu migraciju, revizije i otporne novčanike učinilo hitnima.
Kriptografski temelji interneta izgrađeni su za svijet koji više ne postoji - ili bolje rečeno, za svijet kojem tiho istječe vrijeme. Q-Day, točka u kojoj kvantno računalo postaje dovoljno snažno da probije moderno šifriranje javnim ključem, više nije teorijski horizont. Prema mnogim veteranima kriptografije, to je problem s kraja 2020-ih. To ga stavlja bliže nego što većina institucionalnih mapa puta, i daleko bliže nego što je prosječnom korisniku kriptovaluta rečeno da očekuje.
Josip Gabrijel Matija III., COO od Kvantus — tvrtka koja integrira postkvantnu kriptografiju u infrastrukturu hardverskog novčanika — razmišljala je o tome kako ta tranzicija zapravo izgleda na razini protokola, razini čuvanja i razini običnog vlasnika koji je sve što je trebao znati o sigurnosti naučio iz kutije hardverskog novčanika. Njegovi odgovori su manje uvjerljivi nego što trenutno stanje industrije sugerira da bi trebali biti. Administrativni ključ stablecoina brine ga više od Satoshijevog novčanika. Multisig, tvrdi on, ne nudi smislen otpor protiv kvantnog napadača - samo još brava iste vrste slomljenih. I svaka veća kripto imovina koju prati migration.fail, javni alat za praćenje spremnosti, trenutno je navedena kao ranjiva na razini potpisa.
Slijedi razgovor o prijetnji koju većina industrije još ne shvaća dovoljno ozbiljno, zašto je čekanje dokaza koncepta možda već prekasno i kako kvantna spremnost zapravo mora izgledati - ne kao marketinška oznaka, već kao nešto provjerljivo, revidirano i ugrađeno u stog po zadanim postavkama.
Kada procjenjujete da će nastupiti „Q-Day“ – prag na kojem kvantno računalo može probiti modernu kriptografiju s javnim ključem? Koje bi sustave, podatke, imovinu, protokole ili infrastrukturu protivnici prvo ciljali? Zašto?
Najvjerojatnije negdje krajem 2020-ih. Još uvijek se raspravlja o točnoj godini, ali mnogi veterani kriptografije vjeruju da će se to dogoditi unutar sljedeće četiri godine.

Što se tiče prvih meta, ne očekujem da će Satoshijev Bitcoin biti jedna od njih, iako ljudi obično o tome razmišljaju.
Kad bi protivnik imao ovu mogućnost, ciljanje nečega što je vidljivo objavilo bi to cijelom svijetu i uništilo ogromnu stratešku prednost. Vjerojatno bi se usredotočili na ključeve koji im daju najveću kontrolu ili vrijednost, a pritom privlačeći što manje pažnje.
U kriptovalutama bi me nešto poput administrativnog ključa glavnog stablecoina više brinulo. Jedan kompromitirani ključ mogao bi utjecati na cijeli ekosustav, što ga čini puno većom metom od bilo kojeg pojedinačnog novčanika.
Izvan kriptovaluta, proučavao bih tajne vladine komunikacije, vojne mreže i obavještajne sustave, gdje bi probijanje kriptografije s javnim ključem moglo otkriti vrlo osjetljive podatke.
Mnogi projekti danas tvrde da imaju „kvantni otpor“, no bez jedinstvenog, provjerljivog popisa za provjeru, takve je tvrdnje nemoguće provjeriti. Po vašem mišljenju, što predstavlja minimalni prag kvantne spremnosti?
Za mene je minimalni prag da projekt treba moći točno pokazati gdje u svom stogu još uvijek postoji kvantno ranjiva kriptografija. Korištenje post-kvantno sigurnog mehanizma autorizacije dobar je početak, ali ne čini cijelu mrežu spremnom za kvantnu tehnologiju.
Autorizacija transakcija trebala bi se oslanjati na priznati postkvantno-sigurni mehanizam, a projekt bi trebao javno dokumentirati što štiti njegove P2P veze, konsenzus, sustave nultog znanja, sloj privatnosti, mostove i bilo koju drugu kritičnu infrastrukturu.
Također je potrebno jasno razlikovati ono što je danas aktivno, a ono što je samo na planu.
Najvažnije je da te tvrdnje budu provjerljive. Svatko bi trebao moći vidjeti koji se algoritmi i skupovi parametara koriste, pregledati implementaciju i provjeriti da sigurnost nije utemeljena na neprozirnoj ili neprovjerljivoj shemi ili marketinškoj oznaci.
Ako ne možete navesti točnu kriptografiju koja štiti svaki kritični dio sustava, ne mislim da "kvantno spreman" znači puno.
Tko bi trebao biti odgovoran za uspostavljanje jedinstvenih, provjerljivih kriterija za kvantnu spremnost? Što mora biti uključeno u njih?
NIST bih zadržao kao referentnu točku za samu kriptografiju. Njihov postkvantni proces privukao je istraživače iz cijelog svijeta i otežao je bilo kojoj vladi ili tvrtki da upravlja ishodom.
Za blockchaine, sljedeći sloj moraju izgraditi protokolarni timovi koji djeluju na otvorenom, s prostorom za istraživače i revizore da rigorozno osporavaju dizajn i njegove rezultate.
Kriteriji zatim moraju odražavati način na koji mreža danas funkcionira. To počinje s kriptografijom koja se koristi za autorizaciju transakcija i time je li postkvantna zaštita zadana. Svako preostalo oslanjanje na ranjive potpise mora se jasno otkriti.
Migracija također mora biti dio te slike, jer mreža može podržavati postkvantne ključeve dok većina korisnika još uvijek koristi stare.
Hardverski novčanici štite ključeve od fizičke krađe, ali ne i od kvantnih napada na javne ključeve. Kako procjenjujete trenutnu svijest korisnika o ovoj razlici? Postoji li danas siguran model pohrane dostupan prosječnom korisniku ili industrija zahtijeva novu paradigmu novčanika?
Još uvijek postoji velika zabluda o tome od čega vas štiti hardverski novčanik. On drži vaš privatni ključ izoliranim od vašeg prijenosnog računala ili telefona, što je izuzetno korisno. Ali kvantni napadač ne bi trebao dirati uređaj. Nakon što je ranjivi javni ključ otkriven, kvantni napadač može izravno pristupiti kriptografiji bez da ikada dodirne hardverski novčanik.
To ne znači da su hardverski novčanici zastarjeli. Već smo integrirali postkvantnu podršku u Keystone za Quantus, tako da se hardverski model može razvijati. Ograničenje je u tome što novčanik ne može sam napraviti Bitcoin ili Ethereum postkvantnim - temeljna mreža također mora podržavati nove potpise.
Bolji model ugrađuje postkvantnu zaštitu i u novčanik i u mrežu prema zadanim postavkama. Korisnici ne bi trebali znati kada je kriptografija ispod njih zastarjela.
Višestruki potpisi povećavaju složenost napada samo linearno, a ne eksponencijalno. Znači li to da institucionalne arhitekture skrbništva izgrađene na višestrukom potpisu stvaraju lažni osjećaj sigurnosti?
Višestruko potpisivanje je i dalje izuzetno korisno i ne bih želio da ga institucije napuste. Štiti od prijetnji s kojima se danas suočavaju sustavi čuvanja podataka, poput jednog ukradenog ključa ili jednog kompromitiranog potpisnika.
Opasno postaje kada ljudi počnu tretirati više ključeva kao zaštitu od kvantnih napada. Postavka 3 od 5 izgrađena u potpunosti na istoj ranjivoj shemi potpisa i dalje ima istu temeljnu slabost. Kvantni napadač možda će trebati oporaviti nekoliko ključeva, ali svaki put rješava istu vrstu problema. Pet brava ne pomaže puno ako sve dijele isti ranjivi mehanizam.
Dakle, da, višestruko potpisivanje može stvoriti lažni osjećaj sigurnosti ako institucije pretpostave da je redundancija jednaka kvantnom otporu. Bolji put je zadržati distribuirano čuvanje podataka, ali zamijeniti ranjivu autorizaciju ispod njega nečim što može izdržati kvantnog napadača.
Jesu li glavne burze i skrbnici spremni za scenarij u kojem kvantno računalo može iz javnog ključa izvući privatni ključ za nekoliko minuta? Što je s običnim korisnicima?
Većina velikih burzi dobra je u obrani od napada koje danas poznajemo. Nisam vidio puno dokaza da su spremne za napad u kojem se privatni ključ može rekonstruirati bez ikakvog dodirivanja njihove infrastrukture.
Pratimo to putem migration.fail, javnog alata za praćenje spremnosti koji procjenjuje oslanjaju li se glavne blockchain mreže još uvijek na kvantno ranjivu kriptografiju. Trenutno je svih 20 najboljih kripto imovine koje pokriva navedeno kao ranjivo na razini potpisa.
Ozbiljan plan odgovora mora uzeti u obzir koji su operativni ključevi izloženi i koliko brzo se sredstva mogu premjestiti nakon što netko postane sumnjiv. Zlonamjerna transakcija i dalje može izgledati savršeno valjana na lancu, što otežava rani odgovor.
Obični korisnici su više u zaostatku. Većina će saznati da trebaju migrirati tek kada im to kaže novčanik ili mjenjačnica, tako da svaki realističan plan mora učiniti taj potez dovoljno jednostavnim da se sigurno dovrši.
Zašto je prijetnja „požnjeti sada, dešifrirati kasnije“ relevantna danas - mnogo prije dolaska velikih kvantnih računala?
Prije svega, želio bih ovo odvojiti od kvantne prijetnje blockchain potpisima, jer se često grupiraju zajedno. Bitcoin transakcija je već javna. Nema ništa što napadač treba snimiti danas i dešifrirati za deset godina.
Ali to se ne može reći za banke, vlade i druge institucije čiji šifrirani podaci mogu (i vjerojatno hoće) i dalje biti osjetljivi godinama. Netko može prikupljati taj promet danas i zadržati ga dok tehnologija ne sustigne.
Signal, iMessage i Cloudflare već su premjestili dijelove svojih sustava na postkvantnu zaštitu, a većina korisnika je to jedva primijetila. Vjerojatno bi tako ovaj prijelaz trebao izgledati.
Osjetljivi podaci ne bi smjeli ostati na kvantno ranjivoj enkripciji dok netko ne dokaže da je kvantno računalo može probiti. Do tada bi godine prometa već mogle biti pohranjene u nečijoj arhivi.
Podaci o blockchainu su nepromjenjivi i javni. Može li se išta učiniti u vezi s već zabilježenim transakcijama ili su ti podaci zauvijek kompromitirani?
Zabilježeni podaci blockchaina su trajni, ali trajnost ne znači da svaka stara transakcija odjednom postaje opasna nakon Q-Dana. Većina je ionako već bila javna na transparentnom lancu.
Javni ključevi su iznimka jer Bitcoin već trajno bilježi one izložene. Napadač ne mora danas izgraditi neku privatnu arhivu ili unaprijed išta presresti. Godinama od sada mogu se vratiti kroz istu javnu knjigu i ciljati bilo koji izloženi ključ koji još uvijek kontrolira nešto vrijedno.
Premještanje sredstava u postkvantne ključeve može ukloniti vrijednost iz te stare izloženosti, ali ne može očistiti povijesni zapis.
Za privatne transakcije problem je malo drugačiji. Podaci se i dalje nalaze na lancu godinama kasnije, pa ako se kriptografija koja ih štiti na kraju probije, informacije koje su u to vrijeme bile skrivene mogle bi postati vidljive naknadno.
Koje mjerljive, provedive standarde kvantne spremnosti industrija treba uspostaviti u sljedećih 12 do 24 mjeseca?
Jedna korisna referentna točka je ono što američka vlada sada radi, pri čemu savezne agencije moraju mapirati svoju kriptografsku izloženost i odrediti određene osobe zadužene za migraciju. Sustavi visoke vrijednosti imaju čvrste rokove za migraciju na postkvantnu kriptografiju, a u tijeku je rad na kriptografskom popisu materijala kako bi se te ovisnosti lakše pratile.
Kriptovaluti je potrebna vlastita verzija te discipline u sljedećih 12 do 24 mjeseca. Glavni protokoli trebali bi objaviti gdje se ranjiva kriptografija još uvijek koristi i priložiti datume za dovršetak prijelaza s nje. Burze i skrbnici trebali bi otkriti koliko se vrijednosti čuva iza naslijeđenih ključeva.
Nakon što te brojke postanu javne, pregledi popisa nekretnina i sigurnosne revizije također ih mogu početi koristiti. To industriji daje nešto konkretno za mjerenje.
Koja je najveća prepreka implementaciji tih standarda u velikim razmjerima? Kako bi se industrija trebala time pozabaviti u neposrednoj budućnosti?
Najteži dio je natjerati milijune neovisnih imatelja da se presele kada ne postoji središnji prekidač koji itko može prebaciti. Protokol može dodati postkvantnu podršku, ali kovanice koje se godinama drže u hladnom skladištu i dalje moraju premještati njihovi vlasnici.
Neposredni rad mora se usredotočiti na što jednostavniju migraciju. Novčanicima su potrebni tokovi koji vode korisnike do sigurnijih ključeva uz minimalno trenje, dok mjenjačnicama i skrbnicima trebaju postupci koje su već testirali pod opterećenjem. Na razini protokola također moramo izbjeći jednostavnu zamjenu jednog ranjivog sustava nečim što stvara neprihvatljive troškove propusnosti, pohrane ili privatnosti. Čekanje s dizajniranjem tih sustava dok se prijetnja ne osjeća hitnom ostavilo bi malo prostora za pogreške.
Neaktivna imovina dodatno otežava problem. Neki vlasnici se nikada neće pojaviti za migraciju, pa mreže također moraju odlučiti kako će postupati s ranjivim kovanicama koje ostanu.
Izjava o odricanju od odgovornosti
U skladu s Smjernice projekta povjerenja, imajte na umu da informacije navedene na ovoj stranici nemaju namjeru i ne smiju se tumačiti kao pravni, porezni, investicijski, financijski ili bilo koji drugi oblik savjeta. Važno je ulagati samo ono što si možete priuštiti izgubiti i potražiti neovisni financijski savjet ako imate bilo kakvih nedoumica. Za dodatne informacije predlažemo da pogledate odredbe i uvjete, kao i stranice za pomoć i podršku koje pruža izdavatelj ili oglašivač. MetaversePost je predan točnom, nepristranom izvješćivanju, ali tržišni uvjeti podložni su promjenama bez prethodne najave.
O autoru
Alisa, predana novinarka u MPost, specijaliziran za kriptovalute, umjetnu inteligenciju, ulaganja i široko područje Web3. S oštrim okom za nove trendove i tehnologije, ona pruža sveobuhvatnu pokrivenost kako bi informirala i uključila čitatelje u krajolik digitalnih financija koji se neprestano razvija.
Više članaka
Alisa, predana novinarka u MPost, specijaliziran za kriptovalute, umjetnu inteligenciju, ulaganja i široko područje Web3. S oštrim okom za nove trendove i tehnologije, ona pruža sveobuhvatnu pokrivenost kako bi informirala i uključila čitatelje u krajolik digitalnih financija koji se neprestano razvija.





