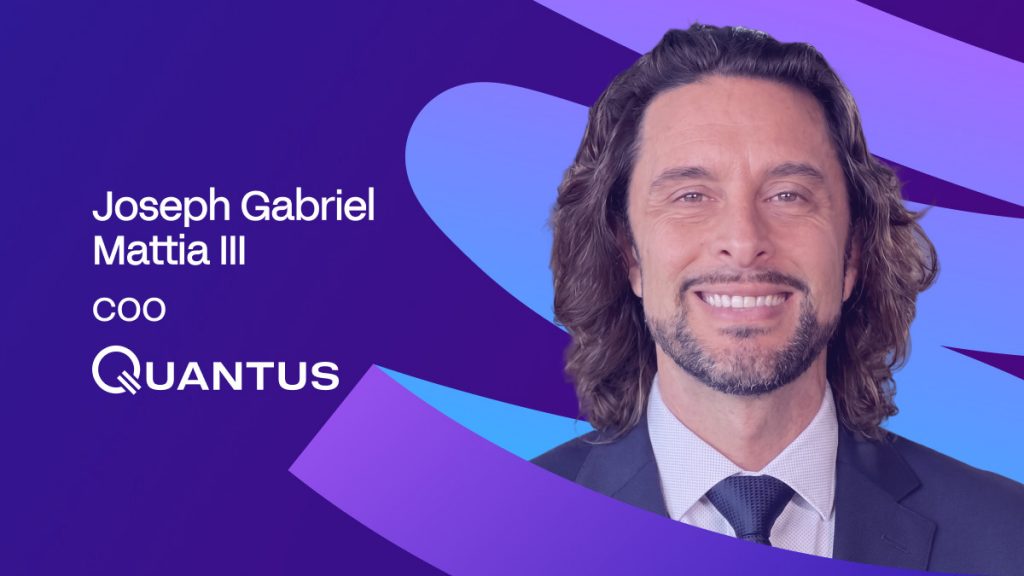
Joseph Gabriel Mattia III, directeur des opérations de Quantus : « Cinq verrous ne servent à rien s’ils partagent tous le même mécanisme vulnérable » — Pourquoi la multisignature ne vous protégera pas des attaques quantiques


En bref
L'informatique quantique pourrait compromettre la sécurité des cryptomonnaies actuelles d'ici la fin des années 2020, rendant urgentes la migration post-quantique, les audits et les portefeuilles résilients.
Les fondements cryptographiques d'Internet ont été conçus pour un monde qui n'existe plus, ou plutôt, pour un monde dont le temps est compté. Le jour Q, celui où un ordinateur quantique sera suffisamment puissant pour casser les systèmes de chiffrement à clé publique modernes, n'est plus une perspective théorique. Selon de nombreux experts en cryptographie, il s'agit d'un problème qui se posera vers la fin des années 2020. Cela le rend plus proche que la plupart des feuilles de route institutionnelles, et bien plus proche que ce à quoi l'utilisateur moyen de cryptomonnaies peut s'attendre.
Joseph Gabriel Mattia III, COO de Quantus L'entreprise qui intègre la cryptographie post-quantique à l'infrastructure des portefeuilles matériels s'est penchée sur les implications concrètes de cette transition, tant au niveau du protocole et de la conservation des actifs qu'au niveau de l'utilisateur lambda, qui a appris les bases de la sécurité grâce à un portefeuille matériel. Ses réponses sont moins rassurantes que ne le laisse supposer la position actuelle du secteur. La clé d'administration d'un stablecoin l'inquiète davantage que le portefeuille de Satoshi Nakamoto. Selon lui, la signature multiple n'offre aucune protection efficace contre une attaque quantique ; elle ne fait qu'ajouter des verrous du même type, déjà défaillants. De plus, tous les principaux actifs cryptographiques suivis par migration.fail, un outil public de suivi de la préparation aux attaques, sont actuellement considérés comme vulnérables au niveau de la signature.
Ce qui suit est une conversation sur la menace que la plupart du secteur ne prend pas encore suffisamment au sérieux, sur les raisons pour lesquelles attendre une preuve de concept pourrait déjà être trop tard, et sur ce à quoi doit réellement ressembler la préparation à l'informatique quantique — non pas comme un argument marketing, mais comme quelque chose de vérifiable, d'auditable et intégré par défaut à la pile technologique.
Quand estimez-vous que le « jour Q » surviendra, c’est-à-dire le seuil à partir duquel un ordinateur quantique pourra casser la cryptographie à clé publique moderne ? Quels systèmes, données, actifs, protocoles ou infrastructures les adversaires cibleraient-ils en premier ? Pourquoi ?
Très probablement vers la fin des années 2020. L'année exacte fait encore débat, mais de nombreux experts en cryptographie estiment que cela se produira dans les quatre prochaines années.

Quant aux premières cibles, je ne m'attends pas à ce que le Bitcoin de Satoshi en fasse partie, même si c'est la première chose à laquelle on pense.
Si un adversaire possédait cette capacité, cibler un élément visible le révélerait au monde entier et anéantirait un avantage stratégique considérable. Il se concentrerait probablement sur les points clés lui conférant le plus de contrôle ou de valeur, tout en attirant le moins d'attention possible.
Dans le monde des cryptomonnaies, une clé d'administration d'un stablecoin majeur me préoccuperait davantage. Une seule clé compromise pourrait affecter l'ensemble de l'écosystème, ce qui en fait une cible bien plus importante qu'un simple portefeuille.
Et en dehors du domaine de la cryptographie, je m'intéresserais aux communications gouvernementales classifiées, aux réseaux militaires et aux systèmes de renseignement, où le décryptage de la cryptographie à clé publique pourrait exposer des données extrêmement sensibles.
De nombreux projets revendiquent aujourd'hui une « résistance quantique », mais sans une liste de contrôle unifiée et vérifiable, de telles affirmations sont impossibles à vérifier. Selon vous, quel est le seuil minimal de préparation à l'informatique quantique ?
Pour moi, le minimum requis est qu'un projet puisse démontrer précisément où subsiste, au sein de son architecture, des éléments de cryptographie vulnérables à l'informatique quantique. L'utilisation d'un mécanisme d'autorisation post-quantique est un bon début, mais ne garantit pas la sécurité de l'ensemble du réseau face à l'informatique quantique.
L’autorisation des transactions devrait reposer sur un mécanisme reconnu de sécurité post-quantique, et le projet devrait documenter publiquement ce qui protège ses connexions P2P, son consensus, ses systèmes à connaissance nulle, sa couche de confidentialité, ses ponts et toute autre infrastructure critique.
Il est également nécessaire d'établir une distinction claire entre ce qui est opérationnel aujourd'hui et ce qui ne figure que sur une feuille de route.
Plus important encore, ces affirmations doivent être vérifiables. Chacun doit pouvoir consulter les algorithmes et les paramètres utilisés, examiner leur mise en œuvre et s'assurer que la sécurité ne repose pas sur un schéma opaque ou invérifiable, ni sur un simple argument marketing.
Si vous ne pouvez pas indiquer précisément le système de cryptographie protégeant chaque partie critique du système, je ne pense pas que l'expression « prêt pour l'informatique quantique » ait beaucoup de sens.
Qui devrait être chargé d'établir des critères unifiés et vérifiables de préparation à l'ère quantique ? Que devraient-ils contenir ?
Je conserverais le NIST comme référence en matière de cryptographie. Leur approche post-quantique a mobilisé des chercheurs du monde entier et a rendu difficile toute tentative d'influence sur les résultats par un gouvernement ou une entreprise.
Pour les blockchains, la couche suivante doit être construite par des équipes de protocole opérant en toute transparence, laissant aux chercheurs et aux auditeurs la possibilité de remettre en question rigoureusement la conception et ses résultats.
Les critères doivent donc refléter le fonctionnement actuel du réseau. Cela commence par la cryptographie utilisée pour autoriser les transactions et par le choix d'une protection post-quantique par défaut. Toute dépendance résiduelle à l'égard de signatures vulnérables doit être clairement divulguée.
La migration doit également faire partie de ce tableau, car un réseau peut prendre en charge des clés post-quantiques alors que la plupart de ses utilisateurs utilisent encore d'anciennes clés.
Les portefeuilles matériels protègent les clés contre le vol physique, mais pas contre les attaques quantiques ciblant les clés publiques. Comment évaluez-vous la connaissance actuelle de cette distinction par les utilisateurs ? Existe-t-il aujourd’hui un modèle de stockage sécurisé accessible à l’utilisateur moyen, ou le secteur a-t-il besoin d’un nouveau paradigme de portefeuille ?
Il existe encore une idée fausse très répandue concernant la protection offerte par un portefeuille matériel. Il isole votre clé privée de votre ordinateur portable ou de votre téléphone, ce qui est extrêmement utile. Cependant, un attaquant quantique n'aurait pas besoin d'accéder à l'appareil. Une fois une clé publique vulnérable exposée, il peut s'attaquer directement au chiffrement sans jamais manipuler le portefeuille matériel.
Cela ne rend pas les portefeuilles matériels obsolètes. Nous avons déjà intégré la prise en charge post-quantique dans Keystone pour Quantus, ce qui permet au modèle matériel d'évoluer. La limitation réside dans le fait qu'un portefeuille ne peut pas, à lui seul, rendre Bitcoin ou Ethereum post-quantiques ; le réseau sous-jacent doit également prendre en charge les nouvelles signatures.
Un meilleur modèle intègre par défaut une protection post-quantique au sein du portefeuille et du réseau. Les utilisateurs ne devraient pas avoir à se soucier de l'obsolescence du chiffrement sous-jacent.
Les systèmes de signature multiple augmentent la complexité des attaques de manière linéaire, et non exponentielle. Cela signifie-t-il que les architectures de conservation institutionnelle basées sur la signature multiple créent un faux sentiment de sécurité ?
La signature multiple reste extrêmement utile et je ne souhaiterais pas que les institutions l'abandonnent. Elle protège contre les menaces auxquelles les systèmes de conservation des données sont confrontés aujourd'hui, comme le vol d'une clé ou la compromission d'un signataire.
Le danger survient lorsque l'on considère un plus grand nombre de clés comme une protection contre les attaques quantiques. Un système à 3 clés sur 5, reposant entièrement sur le même schéma de signature vulnérable, présente toujours la même faiblesse fondamentale. Un attaquant quantique peut avoir besoin de récupérer plusieurs clés, mais il se heurte systématiquement au même problème. Cinq verrous ne sont guère utiles s'ils partagent tous le même mécanisme vulnérable.
Ainsi, la multisignature peut effectivement créer un faux sentiment de sécurité si les institutions supposent que redondance équivaut à résistance quantique. La meilleure solution consiste à conserver la conservation distribuée des données, mais à remplacer le système d'autorisation sous-jacent vulnérable par un mécanisme capable de résister à une attaque quantique.
Les principales plateformes d'échange et les dépositaires sont-ils préparés à un scénario où un ordinateur quantique pourrait déduire une clé privée à partir d'une clé publique en quelques minutes ? Qu'en est-il des utilisateurs ordinaires ?
La plupart des grandes plateformes d'échange sont efficaces pour se défendre contre les attaques connues à ce jour. Je n'ai pas constaté beaucoup d'éléments indiquant qu'elles sont préparées à une attaque permettant de reconstituer une clé privée sans aucune atteinte à leur infrastructure.
Nous suivons cette évolution via migration.fail, un outil public de suivi de la maturité qui évalue si les principaux réseaux blockchain utilisent encore une cryptographie vulnérable à l'informatique quantique. Actuellement, les 20 principales cryptomonnaies couvertes par cet outil sont toutes répertoriées comme vulnérables au niveau de la signature.
Un plan de réponse efficace doit prendre en compte les clés opérationnelles exposées et la rapidité avec laquelle les fonds pourraient être transférés dès qu'une clé est suspectée. Une transaction malveillante peut paraître parfaitement valide sur la blockchain, ce qui complique une intervention rapide.
Les utilisateurs ordinaires sont encore plus en retard. La plupart ne prendront conscience de la nécessité de migrer que lorsqu'un portefeuille ou une plateforme d'échange les en informera ; par conséquent, tout plan réaliste doit simplifier au maximum cette migration afin qu'elle puisse être effectuée en toute sécurité.
Pourquoi la menace du « déchiffrement après récolte » est-elle encore pertinente aujourd’hui, bien avant l’arrivée des ordinateurs quantiques à grande échelle ?
Avant toute chose, je tiens à distinguer ce sujet de la menace quantique qui pèse sur les signatures blockchain, car les deux sont souvent confondus. Une transaction Bitcoin est déjà publique. Un attaquant n'a rien à enregistrer aujourd'hui pour pouvoir la déchiffrer dans dix ans.
Mais on ne peut pas en dire autant des banques, des gouvernements et autres institutions dont les données chiffrées peuvent (et seront probablement) encore sensibles dans plusieurs années. Il est possible de collecter ces données dès aujourd'hui et de les conserver jusqu'à ce que la technologie soit suffisamment avancée.
Signal, iMessage et Cloudflare ont déjà migré une partie de leurs systèmes vers une protection post-quantique, et la plupart des utilisateurs ne s'en sont quasiment pas aperçus. C'est probablement ainsi que devrait se dérouler cette transition.
Les données sensibles ne devraient pas rester chiffrées avec un système vulnérable à l'informatique quantique tant que personne n'a prouvé qu'un ordinateur quantique peut le casser. D'ici là, des années de trafic pourraient déjà être archivées chez un tiers.
Les données de la blockchain sont immuables et publiques. Peut-on faire quelque chose concernant les transactions déjà enregistrées, ou ces données sont-elles compromises à jamais ?
Les données enregistrées sur la blockchain sont permanentes, mais cette permanence ne signifie pas que chaque transaction ancienne devient soudainement dangereuse après le Q-Day. La plupart étaient déjà publiques sur une chaîne transparente.
Les clés publiques constituent l'exception, car Bitcoin enregistre déjà de manière permanente les clés exposées. Un attaquant n'a pas besoin de constituer une archive privée aujourd'hui ni d'intercepter quoi que ce soit à l'avance. Des années plus tard, il pourra consulter le même registre public et cibler n'importe quelle clé exposée qui contrôle encore des données sensibles.
Le transfert de fonds vers des clés post-quantiques peut supprimer la valeur de cette ancienne exposition, mais il ne peut pas effacer l'historique des transactions.
Pour les transactions privées, le problème est légèrement différent. Les données restent stockées sur la blockchain des années plus tard ; par conséquent, si le système de cryptographie qui les protège est finalement compromis, des informations cachées à l’époque pourraient devenir visibles ultérieurement.
Quelles normes mesurables et applicables de préparation à l'informatique quantique l'industrie devrait-elle établir au cours des 12 à 24 prochains mois ?
Un point de repère utile est celui des mesures prises actuellement par le gouvernement américain : les agences fédérales sont tenues de recenser leurs vulnérabilités cryptographiques et de désigner des responsables de la migration. Les systèmes critiques doivent impérativement migrer vers la cryptographie post-quantique dans des délais précis, et un référentiel cryptographique est en cours d’élaboration afin de faciliter le suivi de ces dépendances.
Le secteur des cryptomonnaies a besoin de sa propre version de cette discipline au cours des 12 à 24 prochains mois. Les principaux protocoles devraient publier la liste des technologies de chiffrement vulnérables encore utilisées et indiquer les dates prévues pour la transition vers des solutions plus sûres. Les plateformes d'échange et les dépositaires devraient divulguer la valeur des actifs protégés par des clés obsolètes.
Une fois ces chiffres rendus publics, les évaluations d'annonces et les audits de sécurité pourront également les utiliser. Cela donnera au secteur des éléments concrets à mesurer.
Quel est le principal obstacle à la mise en œuvre à grande échelle de ces normes ? Comment l’industrie devrait-elle y remédier dans l’immédiat ?
Le plus difficile est de convaincre des millions de détenteurs indépendants de transférer leurs cryptomonnaies en l'absence d'un mécanisme centralisé. Un protocole peut certes prendre en charge les technologies post-quantiques, mais les cryptomonnaies stockées hors ligne pendant des années doivent toujours être transférées par leurs propriétaires.
Il est impératif de concentrer les efforts immédiats sur la simplification maximale de la migration. Les portefeuilles numériques doivent faciliter l'adoption de clés plus sûres par les utilisateurs, tandis que les plateformes d'échange et les dépositaires doivent disposer de procédures éprouvées en conditions réelles. Au niveau du protocole, il est également crucial d'éviter de remplacer un système vulnérable par une solution engendrant des coûts inacceptables en termes de bande passante, de stockage ou de confidentialité. Attendre que la menace devienne urgente pour concevoir ces systèmes ne laisserait aucune place à l'erreur.
Les actifs dormants compliquent encore davantage le problème. Certains propriétaires ne se manifesteront jamais pour migrer, les réseaux doivent donc également décider comment gérer les cryptomonnaies vulnérables qui restent sur place.
Clause de non-responsabilité
En ligne avec la Lignes directrices du projet de confiance, veuillez noter que les informations fournies sur cette page ne sont pas destinées à être et ne doivent pas être interprétées comme des conseils juridiques, fiscaux, d'investissement, financiers ou toute autre forme de conseil. Il est important d’investir uniquement ce que vous pouvez vous permettre de perdre et de demander des conseils financiers indépendants en cas de doute. Pour plus d'informations, nous vous suggérons de vous référer aux conditions générales ainsi qu'aux pages d'aide et de support mises à disposition par l'émetteur ou l'annonceur. MetaversePost s'engage à fournir des rapports précis et impartiaux, mais les conditions du marché sont susceptibles de changer sans préavis.
A propos de l'auteur
Alisa, journaliste dévouée au MPost, se spécialise dans les cryptomonnaies, l'IA, les investissements et le vaste domaine de Web3. Avec un œil attentif sur les tendances et technologies émergentes, elle propose une couverture complète pour informer et impliquer les lecteurs dans le paysage en constante évolution de la finance numérique.
Plus d'articles
Alisa, journaliste dévouée au MPost, se spécialise dans les cryptomonnaies, l'IA, les investissements et le vaste domaine de Web3. Avec un œil attentif sur les tendances et technologies émergentes, elle propose une couverture complète pour informer et impliquer les lecteurs dans le paysage en constante évolution de la finance numérique.