


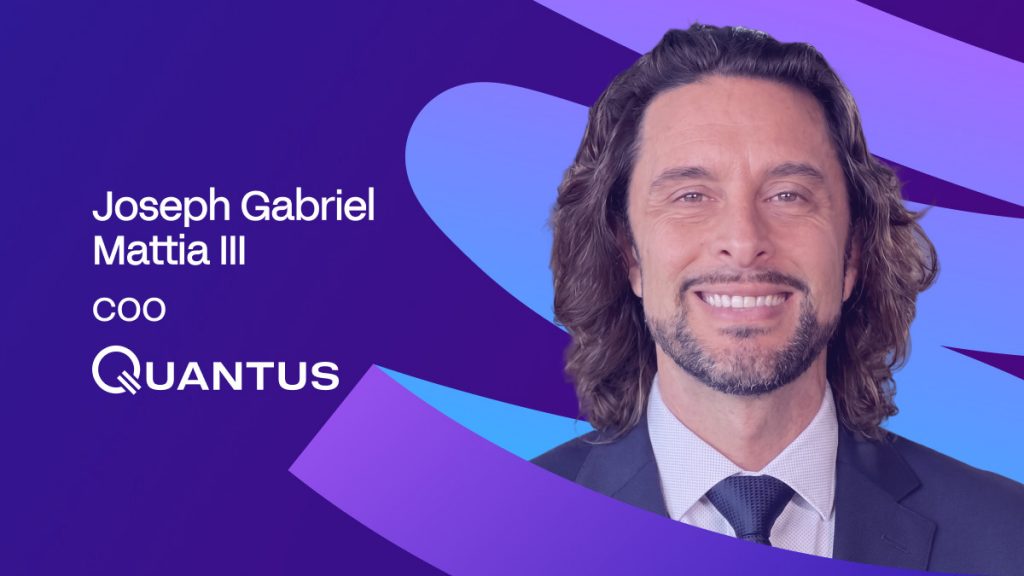
Joseph Gabriel Mattia III, Quantuksen operatiivinen johtaja: "Viisi lukkoa ei auta, jos niillä kaikilla on sama haavoittuva mekanismi" – miksi monisig ei pelasta kvanttihyökkäyksiltä



Lyhyesti
Kvanttilaskenta saattaa murtaa nykyisen kryptoturvallisuuden 2020-luvun lopulla, mikä tekee postkvanttimigraatiosta, auditoinneista ja vikasietoisista lompakoista kiireellisiä.
Internetin kryptografiset perusteet rakennettiin maailmaa varten, jota ei enää ole olemassa – tai pikemminkin maailmaa varten, jonka aika on hiljaa loppumassa. Kvanttipäivä, hetki, jolloin kvanttitietokoneesta tulee riittävän tehokas murtamaan modernin julkisen avaimen salauksen, ei ole enää teoreettinen horisontti. Monien kryptografian veteraanien mukaan se on 2020-luvun lopun ongelma. Se tuo sen lähemmäksi kuin useimmat institutionaaliset etenemissuunnitelmat ja paljon lähemmäksi kuin keskivertokryptokäyttäjän on kerrottu odottavan.
Joseph Gabriel Mattia III, COO / Quantus — yritys, joka integroi postkvanttikryptografian laitteistolompakkoinfrastruktuuriin — on pohtinut, miltä tämä siirtymä todellisuudessa näyttää protokolla-, säilytys- ja tavallisen haltijan tasolla, joka oppi kaiken tarvittavan tietoturvasta laitteistolompakosta. Hänen vastauksensa ovat vähemmän rauhoittavia kuin alan nykytilanne antaa ymmärtää. Stablecoinin hallinnollinen avain huolestuttaa häntä enemmän kuin Satoshin lompakko. Hän väittää, ettei Multisig tarjoa merkittävää vastustuskykyä kvanttihyökkääjää vastaan — vain lisää samanlaisia rikkinäisiä lukkoja. Ja jokainen julkinen valmiusseurantalaite migration.fail seuraama merkittävä krypto-omaisuus on tällä hetkellä listattu haavoittuviksi allekirjoitustasolla.
Seuraavaksi keskustellaan uhasta, jota suurin osa alasta ei vielä ota tarpeeksi vakavasti, siitä, miksi konseptitodistuksen odottaminen voi olla jo liian myöhäistä, ja siitä, miltä kvanttivalmiuden oikeastaan pitäisi näyttää – ei markkinointileimana, vaan todennettavana, auditoitavana ja oletusarvoisesti pinoon sisäänrakennettuna.
Milloin arvioit "Q-päivän" koittaa – kynnyksen, jolla kvanttitietokone voi murtaa nykyaikaisen julkisen avaimen kryptografian? Mitä järjestelmiä, tietoja, resursseja, protokollia tai infrastruktuuria vastustajat kohdistaisivat ensin? Miksi?
Todennäköisesti joskus 2020-luvun lopulla. Tarkasta vuodesta keskustellaan edelleen, mutta monet kryptografian veteraanit uskovat sen tapahtuvan seuraavien neljän vuoden aikana.

Ensimmäisten kohteiden osalta en odota Satoshin Bitcoinin olevan yksi niistä, vaikka ihmisten ajatukset yleensä suuntautuvatkin sinne.
Jos vastustajalla olisi tämä kyky, näkyvään kohteeseen kohdistaminen ilmoittaisi siitä koko maailmalle ja tuhoaisi valtavan strategisen edun. He luultavasti keskittyisivät avaimiin, jotka antavat heille eniten hallintaa tai arvoa ja herättävät samalla mahdollisimman vähän huomiota.
Kryptovaluutoissa minua huolestuttaisi enemmän esimerkiksi suuren stablecoinin hallinnollinen avain. Yksikin vaarantunut avain voisi vaikuttaa koko ekosysteemiin, mikä tekee siitä paljon suuremman kohteen kuin mikään yksittäinen lompakko.
Ja kryptovaluuttojen ulkopuolella tarkastelisin luokiteltuja valtion viestintäkanavia, armeijan verkkoja ja tiedustelujärjestelmiä, joissa julkisen avaimen kryptografian murtaminen voisi paljastaa erittäin arkaluonteisia tietoja.
Monet nykyiset projektit väittävät "kvanttiresistanssia", mutta ilman yhtenäistä, auditoitavaa tarkistuslistaa tällaisia väitteitä on mahdotonta todentaa. Mikä mielestäsi on kvanttivalmiuden vähimmäiskynnys?
Minulle vähimmäiskynnys on, että projektin tulisi pystyä osoittamaan tarkalleen, missä sen pinossa on vielä kvanttihaavoittuvaa kryptografiaa. Kvanttiturvallisen jälkeisen valtuutusmekanismin käyttö on hyvä alku, mutta se ei tee koko verkosta kvanttivalmista.
Transaktioiden valtuutuksen tulisi perustua tunnustettuun post-kvanttiturvalliseen mekanismiin, ja projektin tulisi julkisesti dokumentoida, mikä suojaa sen P2P-yhteyksiä, konsensusta, nollatietojärjestelmiä, yksityisyyskerrosta, siltoja ja muuta kriittistä infrastruktuuria.
On myös tehtävä selkeä ero sen välillä, mikä on jo tänään käynnissä ja mikä on vasta tiekartalla.
Tärkeintä on, että näiden väitteiden on oltava auditoitavissa. Kenen tahansa tulisi voida nähdä, mitä algoritmeja ja parametrijoukkoja käytetään, tarkastaa toteutus ja varmistaa, että tietoturva ei perustu läpinäkymättömään tai todentamattomaan järjestelmään tai markkinointileimaan.
Jos et pysty osoittamaan tarkkaa kryptografiaa, joka suojaa järjestelmän jokaista kriittistä osaa, en usko, että "kvanttivalmiudella" on paljon merkitystä.
Kenen tulisi olla vastuussa yhtenäisten ja todennettavissa olevien kvanttivalmiuskriteerien laatimisesta? Mitä niihin on sisällytettävä?
Säilyttäisin NISTin kryptografian itsensä viitekehyksenä. Heidän postkvanttiprosessinsa toi mukaan tutkijoita ympäri maailmaa ja teki yhdenkään hallituksen tai yrityksen vaikeaksi ohjata lopputulosta.
Lohkoketjujen osalta seuraavan kerroksen rakentavat avoimesti toimivat protokollatiimit, joissa tutkijoilla ja tilintarkastajilla on tilaa kyseenalaistaa suunnittelu ja sen tulokset perusteellisesti.
Kriteerien on sitten heijastettava verkon nykyistä toimintaa. Tämä alkaa tapahtumien valtuuttamiseen käytetystä kryptografiasta ja siitä, onko post-kvanttisuojaus oletusarvoinen. Kaikki jäljellä oleva riippuvuus haavoittuvista allekirjoituksista on ilmoitettava selvästi.
Myös migraation on oltava osa tätä kokonaisuutta, koska verkko voi tukea post-kvanttiavaimia, vaikka useimmat sen käyttäjät käyttävät edelleen vanhoja avaimia.
Laitteistolompakot suojaavat avaimia fyysisiltä varkauksilta, mutta eivät julkisiin avaimiin kohdistuvilta kvanttihyökkäyksiltä. Miten arvioit käyttäjien nykyistä tietoisuutta tästä erottelusta? Onko keskivertokäyttäjälle nykyään saatavilla turvallista tallennusmallia, vai tarvitseeko ala uuden lompakkoparadigman?
Laitteistolompakon suojaavuudesta on edelleen suuri väärinkäsitys. Se pitää yksityisen avaimesi erillään kannettavasta tietokoneestasi tai puhelimestasi, mikä on erittäin hyödyllistä. Kvanttihyökkääjän ei kuitenkaan tarvitsisi koskea laitteeseen. Kun haavoittuva julkinen avain paljastuu, kvanttihyökkääjä voi hyökätä kryptografian kimppuun suoraan koskematta laitteistolompakkoon.
Se ei tee laitteistopohjaisista lompakoista tarpeettomia. Olemme jo integroineet post-kvantti-tuen Keystone for Quantukseen, joten laitteistomalli voi kehittyä. Rajoituksena on, että lompakko ei voi tehdä Bitcoinista tai Ethereumista post-kvantti-lompakkoa yksinään – pohjana olevan verkon on tuettava myös uusia allekirjoituksia.
Parempi malli rakentaa post-kvanttisuojauksen sekä lompakkoon että verkkoon oletusarvoisesti. Käyttäjien ei pitäisi joutua tietämään, milloin heidän alla oleva kryptografia on vanhentunut.
Usean allekirjoituksen järjestelmät lisäävät hyökkäysten monimutkaisuutta vain lineaarisesti, eivät eksponentiaalisesti. Tarkoittaako tämä, että usean allekirjoituksen varaan rakennetut institutionaaliset säilytysarkkitehtuurit luovat väärän turvallisuuden tunteen?
Multisig on edelleen erittäin hyödyllinen, enkä haluaisi laitosten hylkäävän sitä. Se suojaa uhilta, joita säilytysjärjestelmät nykyään kohtaavat, kuten yhdeltä varastetulta avaimelta tai yhdeltä vaarantuneelta allekirjoittajalta.
Vaaralliseksi tilanne muuttuu, kun ihmiset alkavat pitää useampia avaimia suojana kvanttihyökkäyksiä vastaan. Kolmesta viidestä koostuvalla kokoonpanolla, joka on rakennettu kokonaan samalle haavoittuvalle allekirjoitusjärjestelmälle, on silti sama heikkous. Kvanttihyökkääjän on ehkä palautettava useita avaimia, mutta hän ratkaisee joka kerta samanlaisen ongelman. Viisi lukkoa ei auta paljon, jos niillä kaikilla on sama haavoittuva mekanismi.
Joten kyllä, monisignaus voi luoda väärän turvallisuuden tunteen, jos instituutiot olettavat redundanssin vastaavan kvanttihyökkäystä. Parempi tapa on säilyttää hajautettu säilytysoikeus, mutta korvata sen alla oleva haavoittuva valtuutus jollain, joka kestää kvanttihyökkääjän.
Ovatko suuret pörssit ja säilyttäjät varautuneita tilanteeseen, jossa kvanttitietokone voi johtaa yksityisen avaimen julkisesta avaimesta muutamassa minuutissa? Entä tavalliset käyttäjät?
Useimmat suuret pörssit ovat hyviä puolustautumaan nykyisiä hyökkäyksiä vastaan. En ole nähnyt paljon todisteita siitä, että ne olisivat valmiita hyökkäykseen, jossa yksityinen avain voidaan rekonstruoida koskematta lainkaan heidän infrastruktuuriinsa.
Seuraamme tätä migration.fail-työkalulla, joka on julkinen valmiusseurantatyökalu ja joka arvioi, käyttävätkö suuret lohkoketjuverkot edelleen kvanttihaavoittuvaa kryptografiaa. Tällä hetkellä kaikki 20 sen kattamaa krypto-omaisuutta on listattu haavoittuviksi allekirjoitustasolla.
Vakavan toimintasuunnitelman on otettava huomioon, mitkä operatiiviset avaimet paljastuvat ja kuinka nopeasti varoja voidaan siirtää, kun epäilyksen aiheutuksesta tulee epäilyttävä. Haitallinen tapahtuma voi silti näyttää täysin pätevältä ketjussa, mikä vaikeuttaa varhaista reagointia.
Tavalliset käyttäjät ovat kauempana jäljessä. Useimmat oppivat siirron tarpeesta vasta, kun lompakko tai pörssi kehottaa heitä siihen, joten realistisen suunnitelman on tehtävä siirrosta riittävän yksinkertainen, jotta se voidaan suorittaa turvallisesti.
Miksi "sadonkorjuu nyt, salauksen purkaminen myöhemmin" -uhka on ajankohtainen juuri tänään – kauan ennen suurten kvanttitietokoneiden tuloa?
Ennen kaikkea haluaisin erottaa tämän lohkoketjun allekirjoituksiin kohdistuvasta kvanttiuhasta, koska ne usein niputetaan yhteen. Bitcoin-tapahtuma on jo julkinen. Hyökkääjän ei tarvitse tallentaa tänään mitään ja purkaa salausta kymmenen vuoden kuluttua.
Mutta samaa ei voida sanoa pankeista, hallituksista ja muista instituutioista, joiden salattu data voi olla (ja luultavasti tulee olemaan) vielä vuosienkin päästä arkaluontoista. Joku voi kerätä tuon liikenteen tänään ja säilyttää sitä, kunnes teknologia saavuttaa sen.
Signal, iMessage ja Cloudflare ovat jo siirtäneet osia järjestelmistään post-kvanttisuojaukseen, ja useimmat käyttäjät tuskin huomaavat sitä. Näin tämän siirtymän pitäisi luultavasti näyttää.
Arkaluonteisten tietojen ei pitäisi pysyä kvanttihaavoittuvuudessa, ennen kuin joku todistaa, että kvanttitietokone pystyy murtamaan sen. Siihen mennessä vuosien tietoliikenne voi jo olla jonkun toisen arkistossa.
Lohkoketjun data on muuttumatonta ja julkista. Onko mitään tehtävissä jo tallennetuille tapahtumille, vai vaarantuvatko tiedot lopullisesti?
Tallennettu lohkoketjudata on pysyvää, mutta pysyvyys ei tarkoita, että jokaisesta vanhasta tapahtumasta tulisi yhtäkkiä vaarallinen Q-päivän jälkeen. Suurin osa siitä oli jo julkista läpinäkyvässä ketjussa joka tapauksessa.
Julkiset avaimet ovat poikkeus, koska Bitcoin tallentaa jo paljastuneet avaimet pysyvästi. Hyökkääjän ei tarvitse rakentaa yksityistä arkistoa tänään tai siepata mitään etukäteen. Vuosien kuluttua he voivat palata samaan julkiseen kirjanpitoon ja kohdistaa hyökkäyksensä mihin tahansa paljastuneeseen avaimeen, joka edelleen hallitsee jotakin arvokasta.
Varojen siirtäminen post-kvanttiavaimiin voi poistaa vanhan altistuksen arvon, mutta se ei voi puhdistaa historiallista tietoa.
Yksityisten tapahtumien kohdalla ongelma on hieman erilainen. Data on edelleen ketjussa vuosia myöhemmin, joten jos sitä suojaava kryptografia lopulta murtuu, tuolloin piilossa olleet tiedot voivat tulla näkyviin jälkikäteen.
Mitä mitattavia ja täytäntöönpanokelpoisia kvanttivalmiusstandardeja alan tulisi laatia seuraavien 12–24 kuukauden aikana?
Yksi hyödyllinen vertailukohta on Yhdysvaltain hallituksen nykyinen toimintatapa, jossa liittovaltion virastojen on kartoitettava kryptografinen altistumisensa ja nimettävä tietyt henkilöt vastaamaan siirtymisestä. Arvokkailla järjestelmillä on tiukat määräajat siirtyä postkvanttikryptografiaan, ja parhaillaan laaditaan kryptografista materiaaliluetteloa, jotta näiden riippuvuuksien seuranta olisi helpompaa.
Krypto tarvitsee oman versionsa tästä kurinalaisuudesta seuraavien 12–24 kuukauden aikana. Tärkeimpien protokollien tulisi julkaista, missä haavoittuvaa kryptografiaa edelleen käytetään, ja liittää mukaan päivämäärät siitä pois siirtymisen loppuun saattamiseksi. Pörssien ja säilyttäjien tulisi paljastaa, kuinka paljon arvoa vanhojen avainten takana säilytetään.
Kun nämä luvut ovat julkisia, niitä voidaan alkaa käyttää myös listausarvioinneissa ja tietoturvatarkastuksissa. Se antaa alalle konkreettista mitattavaa.
Mikä on suurin yksittäinen este näiden standardien laajamittaiselle käyttöönotolle? Miten alan tulisi puuttua siihen välittömästi?
Vaikeinta on saada miljoonat itsenäiset kolikoiden haltijat siirrettyä, kun ei ole olemassa keskitettyä kytkintä, jota kuka tahansa voisi kääntää. Protokolla voi lisätä post-kvanttituen, mutta kylmävarastossa vuosia säilytetyt kolikot on silti siirrettävä omistajiensa toimesta.
Välittömien töiden on keskityttävä tekemään migraatiosta mahdollisimman yksinkertaista. Lompakot tarvitsevat työnkulkuja, jotka ohjaavat käyttäjät turvallisempiin avaimiin mahdollisimman pienellä kitkalla, kun taas pörssit ja säilytysyhteisöt tarvitsevat jo kuormituksen aikana testaamiaan menettelyjä. Protokollatasolla meidän on myös vältettävä yhden haavoittuvan järjestelmän korvaamista jollain, joka aiheuttaa kohtuuttomia kaistanleveys-, tallennus- tai yksityisyyskustannuksia. Näiden järjestelmien suunnittelun odottaminen siihen asti, kunnes uhka tuntuu kiireelliseltä, jättäisi vähän tilaa virheille.
Lepotilassa olevat varat pahentavat ongelmaa entisestään. Jotkut omistajat eivät koskaan tule siirtämään varojaan, joten verkkojen on myös päätettävä, miten ne käsittelevät jäljelle jääviä haavoittuvia kolikoita.
Vastuun kieltäminen
Mukaisesti Luottamusprojektin ohjeetHuomaa, että tällä sivulla annettuja tietoja ei ole tarkoitettu eikä niitä tule tulkita oikeudellisiksi, verotukselliseksi, sijoitus-, rahoitus- tai minkään muun muodon neuvoiksi. On tärkeää sijoittaa vain sen verran, mitä sinulla on varaa menettää, ja pyytää riippumatonta talousneuvontaa, jos sinulla on epäilyksiä. Lisätietoja saat käyttöehdoista sekä myöntäjän tai mainostajan tarjoamista ohje- ja tukisivuista. MetaversePost on sitoutunut tarkkaan, puolueettomaan raportointiin, mutta markkinaolosuhteet voivat muuttua ilman erillistä ilmoitusta.
Author
Alisa, omistautunut toimittaja MPost, erikoistunut kryptoon, tekoälyyn, sijoituksiin ja laajaan maailmaan Web3. Hän tarkkailee tarkasti nousevia trendejä ja teknologioita, ja hän tarjoaa kattavan kattavuuden tiedottaakseen ja saadakseen lukijat mukaan digitaalisen rahoituksen jatkuvasti kehittyvään maisemaan.
lisää artikkeleita
Alisa, omistautunut toimittaja MPost, erikoistunut kryptoon, tekoälyyn, sijoituksiin ja laajaan maailmaan Web3. Hän tarkkailee tarkasti nousevia trendejä ja teknologioita, ja hän tarjoaa kattavan kattavuuden tiedottaakseen ja saadakseen lukijat mukaan digitaalisen rahoituksen jatkuvasti kehittyvään maisemaan.





