


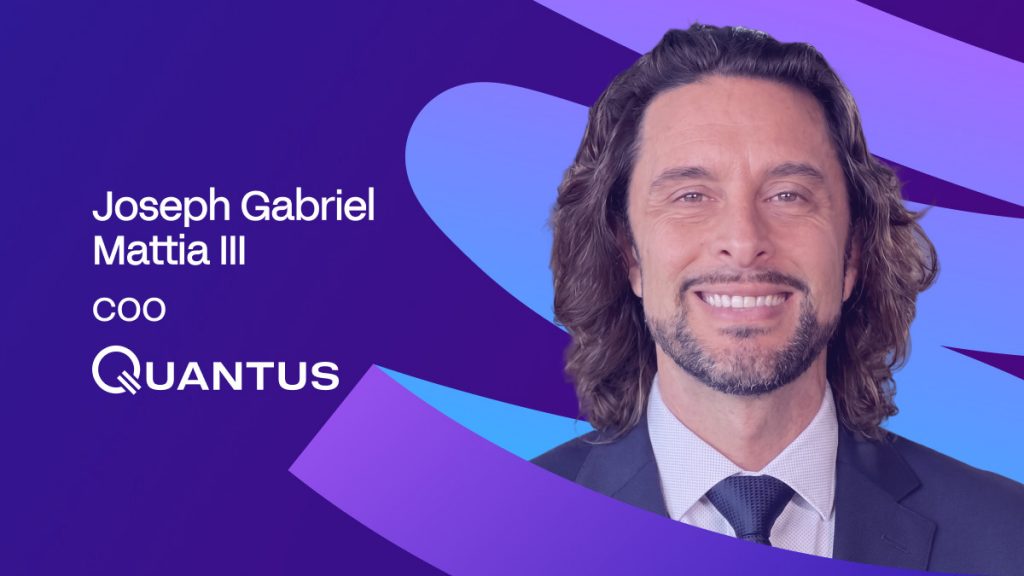
Joseph Gabriel Mattia III, Quantus COO: 'Fem låse hjælper ikke, hvis de alle deler den samme sårbare mekanisme' — Hvorfor Multisig ikke redder dig fra kvanteangreb



Kort sagt
Kvanteberegninger kan knække nutidens kryptosikkerhed i slutningen af 2020'erne, hvilket gør post-kvantemigrering, revisioner og robuste tegnebøger presserende.
Internettets kryptografiske fundament blev bygget til en verden, der ikke længere eksisterer – eller rettere sagt, til en verden, der stille og roligt er ved at løbe tør for tid. Q-dag, det tidspunkt, hvor en kvantecomputer bliver kraftig nok til at knække moderne public-key-kryptering, er ikke længere en teoretisk horisont. Ifølge mange veteraner inden for kryptografi er det et problem fra slutningen af 2020'erne. Det bringer det tættere på end de fleste institutionelle køreplaner, og langt tættere på end den gennemsnitlige kryptobruger er blevet fortalt at forvente.
Joseph Gabriel Mattia III, COO af Quantus — virksomheden, der integrerer post-kvantekryptografi i hardware-wallet-infrastruktur — har tænkt over, hvordan den overgang rent faktisk ser ud på protokolniveau, opbevaringsniveau og niveauet for den almindelige indehaver, der lærte alt, hvad de behøvede at vide om sikkerhed fra en hardware-wallet-boks. Hans svar er mindre betryggende, end branchens nuværende holdning antyder, at de burde være. En stablecoins administrative nøgle bekymrer ham mere end Satoshis wallet. Multisig, argumenterer han, tilbyder ingen meningsfuld modstand mod en kvante-angriber — bare flere låse af samme ødelagte slags. Og alle større kryptoaktiver, der spores af migration.fail, en public readiness tracker, er i øjeblikket opført som sårbare på signaturniveau.
Det følgende er en samtale om den trussel, som det meste af branchen endnu ikke tager alvorligt nok, hvorfor det måske allerede er for sent at vente på proof of concept, og hvordan kvanteberedskab rent faktisk skal se ud – ikke som en marketingetiket, men som noget verificerbart, auditerbart og indbygget i stakken som standard.
Hvornår vurderer du, at "Q-dagen" vil komme – tærsklen, hvor en kvantecomputer kan bryde moderne public-key-kryptografi? Hvilke systemer, data, aktiver, protokoller eller infrastruktur ville fjender gå efter først? Hvorfor?
Mest sandsynligt engang i slutningen af 2020'erne. Der er stadig debat om det præcise årstal, men mange kryptografiveteraner mener, at det vil ske inden for de næste fire år.

Hvad angår de første mål, forventer jeg ikke, at Satoshis Bitcoin bliver et af dem, selvom det er der, folks tanker har en tendens til at gå hen.
Hvis en modstander havde denne evne, ville det at angribe noget synligt annoncere det til hele verden og ødelægge en enorm strategisk fordel. De ville sandsynligvis fokusere på nøgler, der giver dem mest kontrol eller værdi, samtidig med at de tiltrækker så lidt opmærksomhed som muligt.
Inden for krypto ville noget i retning af en større stablecoins administrative nøgle bekymre mig mere. Én kompromitteret nøgle kunne påvirke hele økosystemet, hvilket gør den til et meget større mål end en enkelt wallet.
Og uden for krypto ville jeg se på klassificeret regeringskommunikation, militære netværk og efterretningssystemer, hvor brud på public-key-kryptografi kunne afsløre meget følsomme data.
Mange projekter hævder i dag "kvantemodstand", men uden en samlet, kontrollerbar tjekliste er sådanne påstande umulige at verificere. Hvad udgør efter din mening minimumstærsklen for kvanteparathed?
For mig er minimumstærsklen, at et projekt skal kunne vise præcis, hvor kvantesårbar kryptografi stadig findes i dets stak. Brug af en post-kvantesikker autorisationsmekanisme er en god start, men det gør ikke hele netværket kvanteklar.
Transaktionsgodkendelse bør baseres på en anerkendt post-kvantesikker mekanisme, og projektet bør offentligt dokumentere, hvad der beskytter dets P2P-forbindelser, konsensus, nul-videnssystemer, privatlivslag, broer og enhver anden kritisk infrastruktur.
Der skal også være en klar skelnen mellem, hvad der er aktivt i dag, og hvad der kun er på en køreplan.
Vigtigst af alt skal disse påstande være auditerbare. Enhver skal kunne se, hvilke algoritmer og parametersæt der bruges, inspicere implementeringen og verificere, at sikkerheden ikke er baseret på en uigennemsigtig eller uverificerbar ordning eller en marketingetiket.
Hvis man ikke kan pege på den præcise kryptografi, der beskytter hver kritisk del af systemet, tror jeg ikke, at "kvanteklar" betyder særlig meget.
Hvem bør være ansvarlig for at fastlægge ensartede, verificerbare kriterier for kvanteparathed? Hvad skal inkluderes i dem?
Jeg ville beholde NIST som referencepunkt for selve kryptografien. Deres post-kvanteproces tiltrak forskere fra hele verden og gjorde det svært for en enkelt regering eller virksomhed at styre resultatet.
For blockchains skal det næste lag bygges af protokolteams, der opererer i det åbne, med plads til, at forskere og revisorer strengt kan udfordre designet og dets resultater.
Kriterierne skal derefter afspejle, hvordan netværket fungerer i dag. Det starter med den kryptografi, der bruges til at godkende transaktioner, og med hvorvidt post-kvantebeskyttelse er standard. Enhver resterende afhængighed af sårbare signaturer skal tydeligt oplyses.
Migrering skal også være en del af det billede, fordi et netværk kan understøtte post-kvantenøgler, mens de fleste af dets brugere stadig sidder på gamle.
Hardware-wallets beskytter nøgler mod fysisk tyveri, men ikke mod kvanteangreb på offentlige nøgler. Hvordan vurderer du den nuværende brugerbevidsthed om denne sondring? Findes der en sikker lagringsmodel tilgængelig for den gennemsnitlige bruger i dag, eller kræver branchen et nyt wallet-paradigme?
Der er stadig en stor misforståelse omkring, hvad en hardware-wallet beskytter dig mod. Den holder din private nøgle isoleret fra din bærbare computer eller telefon, hvilket er ekstremt nyttigt. Men en kvante-angriber behøver ikke at røre enheden. Når en sårbar offentlig nøgle er eksponeret, kan en kvante-angriber gå direkte efter kryptografien uden nogensinde at røre hardware-walleten.
Det gør ikke hardware-wallets forældede. Vi har allerede integreret post-quantum-understøttelse i Keystone til Quantus, så hardwaremodellen kan udvikle sig. Begrænsningen er, at en wallet ikke kan gøre Bitcoin eller Ethereum post-quantum på egen hånd – det underliggende netværk skal også understøtte nye signaturer.
En bedre model indbygger post-kvantebeskyttelse i både tegnebogen og netværket som standard. Brugere burde ikke behøve at vide, hvornår kryptografien under dem er blevet forældet.
Multisignaturordninger øger angrebskompleksiteten kun lineært, ikke eksponentielt. Betyder det, at institutionelle opbevaringsarkitekturer bygget på multisig skaber en falsk følelse af sikkerhed?
Multisignering er stadig ekstremt nyttigt, og jeg ville ikke have, at institutioner opgav det. Det beskytter mod de trusler, som opbevaringssystemer håndterer i dag, såsom én stjålet nøgle eller én kompromitteret underskriver.
Det bliver farligt, når folk begynder at bruge flere nøgler som beskyttelse mod kvanteangreb. En 3-ud-af-5-opsætning, der udelukkende er bygget på det samme sårbare signaturskema, har stadig den samme underliggende svaghed. En kvanteangriber kan have brug for at gendanne flere nøgler, men de løser den samme slags problem hver gang. Fem låse hjælper ikke meget, hvis de alle deler den samme sårbare mekanisme.
Så ja, multisignatur kan skabe en falsk følelse af sikkerhed, hvis institutioner antager, at redundans er lig med kvantemodstand. Den bedre løsning er at beholde distribueret opbevaring, men erstatte den sårbare autorisation under den med noget, der kan holde stand mod en kvanteangriber.
Er store børser og depotbanker forberedt på et scenarie, hvor en kvantecomputer kan udlede en privat nøgle fra en offentlig nøgle på få minutter? Hvad med almindelige brugere?
De fleste store børser er gode til at forsvare sig mod de angreb, vi kender i dag. Jeg har ikke set mange beviser for, at de er klar til et angreb, hvor en privat nøgle kan rekonstrueres uden at røre deres infrastruktur overhovedet.
Vi sporer dette via migration.fail, en offentlig parathedstracker, der vurderer, om store blockchain-netværk stadig er afhængige af kvantesårbar kryptografi. Lige nu er alle de 20 største kryptoaktiver, den dækker, opført som sårbare på signaturniveau.
En seriøs responsplan skal tage højde for, hvilke operationelle nøgler der er eksponerede, og hvor hurtigt midler kan flyttes, når en sådan bliver mistænkt. En ondsindet transaktion kan stadig se fuldt ud gyldig ud på kæden, hvilket gør en tidlig reaktion vanskeligere.
Almindelige brugere er længere bagud. De fleste vil først lære, at de skal migrere, når en tegnebog eller børs fortæller dem det, så enhver realistisk plan skal gøre flytningen enkel nok til at gennemføre den sikkert.
Hvorfor er truslen "høst nu, dekrypter senere" relevant i dag – længe før ankomsten af store kvantecomputere?
Først og fremmest vil jeg gerne adskille dette fra kvantetruslen mod blockchain-signaturer, fordi de ofte klumpes sammen. En Bitcoin-transaktion er allerede offentlig. Der er intet, en angriber behøver at registrere i dag og dekryptere om ti år.
Men det kan ikke siges om banker, regeringer og andre institutioner, hvis krypterede data kan (og sandsynligvis vil) stadig være følsomme om nogle år. Nogen kan indsamle den trafik i dag og beholde den, indtil teknologien indhenter dem.
Signal, iMessage og Cloudflare har allerede flyttet dele af deres systemer til post-kvantebeskyttelse, og de fleste brugere har knap nok bemærket det. Det er nok sådan, denne overgang bør se ud.
Følsomme data bør ikke forblive på kvantesårbar kryptering, før nogen beviser, at en kvantecomputer kan bryde den. På det tidspunkt kan års trafik allerede ligge i andres arkiv.
Blockchain-data er uforanderlige og offentlige. Er der noget, man kan gøre ved allerede registrerede transaktioner, eller er disse data kompromitteret for altid?
Registrerede blockchain-data er permanente, men varighed betyder ikke, at alle gamle transaktioner pludselig bliver farlige efter Q-Day. Det meste af dem var alligevel allerede offentliggjort på en transparent kæde.
Offentlige nøgler er undtagelsen, fordi Bitcoin allerede registrerer eksponerede nøgler permanent. En angriber behøver ikke at opbygge et privat arkiv i dag eller opsnappe noget på forhånd. Om år kan de gå tilbage gennem den samme offentlige ledger og målrette enhver eksponeret nøgle, der stadig kontrollerer noget værdifuldt.
Flytning af midler til post-kvantenøgler kan fjerne værdien fra den gamle eksponering, men det kan ikke rydde op i den historiske optegnelse.
For private transaktioner er problemet lidt anderledes. Dataene ligger stadig på kæden år senere, så hvis kryptografien, der beskytter dem, i sidste ende bliver brudt, kan oplysninger, der var skjult på det tidspunkt, blive synlige bagefter.
Hvilke målbare, håndhævelige standarder for kvanteberedskab bør industrien etablere inden for de næste 12 til 24 måneder?
Et nyttigt benchmark er, hvad den amerikanske regering gør nu, hvor føderale myndigheder er forpligtet til at kortlægge deres kryptografiske eksponering og udpege specifikke personer til at være ansvarlige for migreringen. Højværdisystemer har faste deadlines for at migrere til postkvantekryptografi, og der arbejdes på en kryptografisk stykliste for at gøre disse afhængigheder lettere at spore.
Krypto har brug for sin egen version af denne disciplin i løbet af de næste 12 til 24 måneder. Store protokoller bør offentliggøre, hvor sårbar kryptografi stadig er i brug, og angive datoer for gennemførelse af overgangen væk fra den. Børser og depotbanker bør oplyse, hvor meget værdi der opbevares bag ældre nøgler.
Når disse tal er offentlige, kan noteringsgennemgange og sikkerhedsrevisioner også begynde at bruge dem. Det giver branchen noget konkret at måle.
Hvad er den største hindring for at implementere disse standarder i stor skala? Hvordan bør branchen håndtere det på kort sigt?
Den sværeste del er at få millioner af uafhængige indehavere til at flytte, når der ikke er en central kontakt, som nogen kan trykke på. En protokol kan tilføje post-kvanteunderstøttelse, men mønter, der har været opbevaret i kølelager i årevis, skal stadig flyttes af deres ejere.
Det øjeblikkelige arbejde skal fokusere på at gøre migreringen så enkel som muligt. Tegnebøger har brug for flows, der leder brugerne til sikrere nøgler med minimal friktion, mens børser og depotbanker har brug for procedurer, de allerede har testet under belastning. På protokolniveau skal vi også undgå blot at erstatte ét sårbart system med noget, der skaber uacceptable båndbredde-, lager- eller privatlivsomkostninger. At vente med at designe disse systemer, indtil truslen føles presserende, ville give meget lidt plads til fejl.
Hvilende aktiver gør problemet endnu vanskeligere. Nogle ejere vil aldrig dukke op for at migrere, så netværk skal også beslutte, hvordan de håndterer sårbare mønter, der forbliver tilbage.
Ansvarsfraskrivelse
I tråd med den Trust Project retningslinjer, bemærk venligst, at oplysningerne på denne side ikke er beregnet til at være og ikke skal fortolkes som juridiske, skattemæssige, investeringsmæssige, finansielle eller nogen anden form for rådgivning. Det er vigtigt kun at investere, hvad du har råd til at tabe, og at søge uafhængig finansiel rådgivning, hvis du er i tvivl. For yderligere information foreslår vi at henvise til vilkårene og betingelserne samt hjælpe- og supportsiderne fra udstederen eller annoncøren. MetaversePost er forpligtet til nøjagtig, objektiv rapportering, men markedsforholdene kan ændres uden varsel.
Om forfatteren
Alisa, en dedikeret journalist ved MPost, specialiserer sig i krypto, AI, investeringer og det omfattende område af Web3. Med et skarpt øje for nye trends og teknologier leverer hun omfattende dækning for at informere og engagere læserne i det stadigt udviklende landskab af digital finans.
Flere artikler
Alisa, en dedikeret journalist ved MPost, specialiserer sig i krypto, AI, investeringer og det omfattende område af Web3. Med et skarpt øje for nye trends og teknologier leverer hun omfattende dækning for at informere og engagere læserne i det stadigt udviklende landskab af digital finans.





