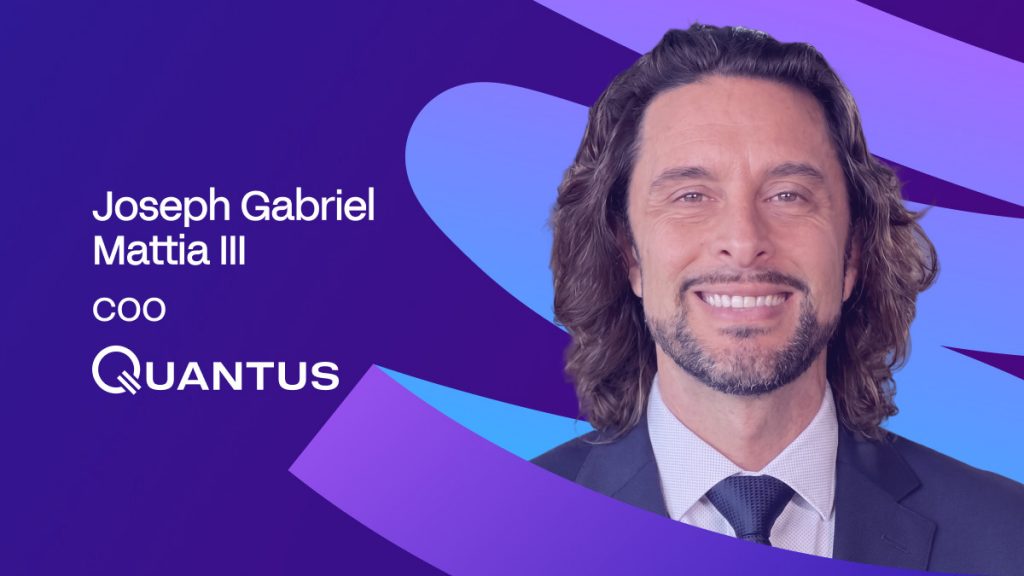
Джоузеф Габриел Матия III, главен оперативен директор на Quantus: „Петте ключалки не помагат, ако всички те споделят един и същ уязвим механизъм“ — Защо мултисигнализацията няма да ви спаси от квантови атаки



Накратко
Квантовите изчисления биха могли да пробият днешната крипто сигурност до края на 2020-те години, което прави постквантовата миграция, одитите и устойчивите портфейли неотложни.
Криптографските основи на интернет са изградени за свят, който вече не съществува – или по-скоро за свят, чието време тихо изтича. Денят на Q, моментът, в който квантовият компютър става достатъчно мощен, за да разбие съвременното криптиране с публичен ключ, вече не е теоретичен хоризонт. Според много ветерани в криптографията, това е проблем от края на 2020-те години. Това го поставя по-близо от повечето институционални пътни карти и много по-близо, отколкото е било казано на средностатистическия потребител на криптовалути да очаква.
Йозеф Габриел Матия III, Главен оперативен директор на Квантус — компанията, интегрираща постквантовата криптография в инфраструктурата на хардуерните портфейли — обмисля как всъщност изглежда този преход на ниво протокол, ниво на съхранение и ниво на обикновения притежател, който е научил всичко необходимо за сигурността от кутия с хардуерен портфейл. Отговорите му са по-малко успокояващи, отколкото предполага настоящата позиция на индустрията. Административният ключ на стейбълкойн го тревожи повече от портфейла на Сатоши. Мултисигнализацията, твърди той, не предлага смислена съпротива срещу квантов атакуващ — просто още ключалки от един и същи вид счупени. И всеки голям крипто актив, проследен от migration.fail, публичен тракер за готовност, в момента е посочен като уязвим на ниво подпис.
Следва разговор за заплахата, която по-голямата част от индустрията все още не приема достатъчно сериозно, защо чакането на доказателство за концепцията може би вече е твърде късно и как всъщност трябва да изглежда квантовата готовност - не като маркетингов етикет, а като нещо проверимо, одитирано и вградено в стека по подразбиране.
Кога според вас ще настъпи „Q-Day“ – прагът, при който квантов компютър може да разбие съвременната криптография с публичен ключ? Кои системи, данни, активи, протоколи или инфраструктура биха били насочени първо противниците? Защо?
Най-вероятно някъде в края на 2020-те. Все още има дебат за точната година, но много ветерани в криптографията смятат, че това ще се случи в рамките на следващите четири години.

Що се отнася до първите цели, не очаквам биткойнът на Сатоши да е една от тях, въпреки че хората са склонни да мислят точно натам.
Ако противникът имаше тази възможност, насочването към нещо видимо би го обявило на целия свят и би унищожило огромно стратегическо предимство. Вероятно би се съсредоточил върху ключове, които му дават най-голям контрол или стойност, като същевременно привлича възможно най-малко внимание.
В криптовалутите, нещо като административния ключ на голяма стейбълкойн би ме притеснило повече. Един компрометиран ключ би могъл да засегне цялата екосистема, което го прави много по-голяма цел от който и да е отделен портфейл.
И извън криптовалутите, бих разгледал класифицирани правителствени комуникации, военни мрежи и разузнавателни системи, където разбиването на криптографията с публичен ключ би могло да разкрие силно чувствителни данни.
Много проекти днес твърдят, че имат „квантова устойчивост“, но без унифициран, проверим контролен списък, подобни твърдения са невъзможни за проверка. Според вас, какъв е минималният праг на квантова готовност?
За мен минималният праг е проектът да може да покаже точно къде в стека си все още съществува квантово-уязвима криптография. Използването на механизъм за пост-квантово-сигурно оторизиране е добро начало, но не прави цялата мрежа квантово готова.
Авторизацията на транзакциите трябва да разчита на признат пост-квантов защитен механизъм, а проектът трябва публично да документира какво защитава неговите P2P връзки, консенсус, системи с нулево знание, слой за поверителност, мостове и всяка друга критична инфраструктура.
Необходимо е също така да има ясно разграничение между това, което е реално днес, и това, което е само в план.
Най-важното е, че тези твърдения трябва да могат да бъдат проверени. Всеки трябва да може да види кои алгоритми и набори от параметри се използват, да провери внедряването и да провери дали сигурността не се основава на непрозрачна или непроверима схема или маркетингов етикет.
Ако не можете да посочите точната криптография, защитаваща всяка критична част от системата, не мисля, че „квантово готов“ означава кой знае какво.
Кой трябва да отговаря за установяването на унифицирани, проверими критерии за квантова готовност? Какво трябва да бъде включено в тях?
Бих запазил NIST като отправна точка за самата криптография. Техният постквантов процес привлече изследователи от цял свят и затрудни едно правителство или компания да управлява резултата.
За блокчейните, следващият слой трябва да бъде изграден от екипи за протоколи, работещи открито, с възможност за изследователи и одитори да оспорват стриктно дизайна и неговите резултати.
Критериите трябва да отразяват как мрежата функционира днес. Това започва с криптографията, използвана за оторизиране на транзакции, и с това дали постквантовата защита е по подразбиране. Всяка оставаща зависимост от уязвими подписи трябва да бъде ясно разкрита.
Миграцията също трябва да е част от тази картина, защото една мрежа може да поддържа пост-квантови ключове, докато повечето от потребителите ѝ все още използват стари такива.
Хардуерните портфейли защитават ключовете от физическа кражба, но не и от квантови атаки срещу публични ключове. Как оценявате текущата осведоменост на потребителите за това разграничение? Има ли модел за сигурно съхранение, достъпен за средностатистическия потребител днес, или индустрията се нуждае от нова парадигма на портфейлите?
Все още има голямо погрешно схващане за това от какво ви предпазва хардуерният портфейл. Той държи вашия личен ключ изолиран от вашия лаптоп или телефон, което е изключително полезно. Но квантовият атакуващ не би трябвало да докосва устройството. След като уязвим публичен ключ бъде разкрит, квантовият атакуващ може да се насочи директно към криптографията, без дори да докосва хардуерния портфейл.
Това не прави хардуерните портфейли остарели. Вече интегрирахме пост-квантова поддръжка в Keystone за Quantus, така че хардуерният модел може да се развива. Ограничението е, че един портфейл не може сам да направи Bitcoin или Ethereum пост-квантови – основната мрежа също трябва да поддържа нови подписи.
По-добрият модел вгражда постквантова защита както в портфейла, така и в мрежата по подразбиране. Потребителите не би трябвало да знаят кога криптографията под тях е остаряла.
Схемите с многократно подписване увеличават сложността на атаката само линейно, а не експоненциално. Означава ли това, че институционалните архитектури за съхранение, изградени върху многократно подписване, създават фалшиво чувство за сигурност?
Мултиподписването все още е изключително полезно и не бих искал институциите да го изоставят. То предпазва от заплахите, с които системите за съхранение се сблъскват днес, като например един откраднат ключ или един компрометиран подписващ.
Опасно става, когато хората започнат да третират повече ключове като защита срещу квантови атаки. Система от 3 от 5, изградена изцяло върху една и съща уязвима схема за подпис, все още има същата основна слабост. Квантов атакуващ може да се нуждае от възстановяване на няколко ключа, но всеки път решава един и същ вид проблем. Пет заключвания не помагат много, ако всички те споделят един и същ уязвим механизъм.
Така че да, мултиподписването може да създаде фалшиво чувство за сигурност, ако институциите приемат, че излишъкът е равен на квантова съпротива. По-добрият път е да се запази разпределеното съхранение, но да се замени уязвимото оторизиране под него с нещо, което може да се справи с квантов атакуващ.
Подготвени ли са големите борси и попечители за сценарий, в който квантов компютър може да извлече частен ключ от публичен ключ за минути? А какво да кажем за обикновените потребители?
Повечето големи борси са добри в защитата срещу атаките, които познаваме днес. Не съм виждал много доказателства, че са готови за атака, при която частен ключ може да бъде реконструиран, без изобщо да се докосва инфраструктурата им.
Проследяваме това чрез migration.fail, публичен инструмент за проследяване на готовността, който оценява дали основните блокчейн мрежи все още разчитат на квантово-уязвима криптография. В момента всички топ 20 крипто активи, които той обхваща, са посочени като уязвими на ниво сигнатура.
Сериозният план за реагиране трябва да отчита кои оперативни ключове са разкрити и колко бързо могат да бъдат преместени средства, след като някой стане заподозрян. Злонамерена транзакция може все още да изглежда напълно валидна във веригата, което затруднява ранната реакция.
Обикновените потребители са по-назад. Повечето ще научат, че трябва да мигрират, едва когато портфейл или борса им кажат, така че всеки реалистичен план трябва да направи това преместване достатъчно лесно, за да се извърши безопасно.
Защо заплахата от типа „събери сега, декриптирай по-късно“ е актуална днес — много преди появата на мащабни квантови компютри?
Преди всичко, бих искал да отделя това от квантовата заплаха за блокчейн подписите, защото те често се смесват. Транзакцията с биткойн вече е публична. Няма нищо, което атакуващият да трябва да запише днес и да декриптира след десет години.
Но това не може да се каже за банки, правителства и други институции, чиито криптирани данни може (и вероятно ще) все още да бъдат чувствителни след години. Някой може да събира този трафик днес и да го задържи, докато технологиите не се развият.
Signal, iMessage и Cloudflare вече преместиха части от системите си към постквантова защита и повечето потребители едва забелязаха това. Вероятно така трябва да изглежда този преход.
Чувствителните данни не трябва да остават с квантово уязвимо криптиране, докато някой не докаже, че квантов компютър може да го разбие. Дотогава години трафик може вече да се намира в нечий друг архив.
Данните за блокчейн са непроменими и публични. Може ли да се направи нещо по отношение на вече записани транзакции или тези данни са компрометирани завинаги?
Записаните данни в блокчейна са постоянни, но трайността не означава, че всяка стара транзакция внезапно става опасна след Q-Day. По-голямата част от тях вече бяха публични в прозрачна верига.
Публичните ключове са изключение, защото Биткойн вече записва откритите ключове за постоянно. Нападателят не е необходимо да изгражда някакъв частен архив днес или да прихваща каквото и да било предварително. След години той може да прегледа същия публичен регистър и да се насочи към всеки открит ключ, който все още контролира нещо ценно.
Преместването на средства към пост-квантови ключове може да премахне стойността от тази стара експозиция, но не може да изчисти историческия запис.
При частните транзакции проблемът е малко по-различен. Данните все още се съхраняват във веригата години по-късно, така че ако криптографията, която ги защитава, евентуално бъде разбита, информацията, която е била скрита по това време, може да стане видима впоследствие.
Какви измерими, приложими стандарти за квантова готовност трябва да установи индустрията в рамките на следващите 12 до 24 месеца?
Един полезен ориентир е това, което правителството на САЩ прави сега, като федералните агенции са длъжни да картографират своята криптографска експозиция и да назначат конкретни хора, отговорни за миграцията. Системите с висока стойност имат твърди крайни срокове за мигриране към постквантова криптография и се работи по криптографски списък с материали, за да се улесни проследяването на тези зависимости.
Криптовалутата се нуждае от собствена версия на тази дисциплина през следващите 12 до 24 месеца. Основните протоколи трябва да публикуват къде все още се използва уязвима криптография и да приложат дати за завършване на прехода от нея. Борсите и попечителите трябва да разкрият каква стойност се крие зад наследените ключове.
След като тези числа станат публични, прегледите на обявите и одитите за сигурност също могат да започнат да ги използват. Това дава на индустрията нещо конкретно за измерване.
Коя е най-голямата пречка за прилагането на тези стандарти в голям мащаб? Как трябва индустрията да се справи с нея в непосредствена перспектива?
Най-трудната част е да накарате милиони независими притежатели да се преместят, когато няма централен превключвател, който някой може да превключи. Протоколът може да добави постквантова поддръжка, но монетите, държани на студено съхранение в продължение на години, все още трябва да бъдат преместени от техните собственици.
Незабавната работа трябва да се съсредоточи върху това да направи миграцията възможно най-лесна. Портфейлите се нуждаят от потоци, които насочват потребителите към по-безопасни ключове с минимално триене, докато борсите и попечителите се нуждаят от процедури, които вече са тествали под натоварване. На ниво протокол също трябва да избягваме простото заместване на една уязвима система с нещо, което създава неприемливи разходи за честотна лента, съхранение или поверителност. Изчакването с проектирането на тези системи, докато заплахата не се почувства неотложна, би оставило малко място за грешки.
Неактивните активи правят проблема още по-труден. Някои собственици никога няма да се появят, за да мигрират, така че мрежите също трябва да решат как да се справят с уязвимите монети, които остават.
Отказ от отговорност
В съответствие с Доверете се насоките на проекта, моля, имайте предвид, че предоставената на тази страница информация не е предназначена да бъде и не трябва да се тълкува като правен, данъчен, инвестиционен, финансов или каквато и да е друга форма на съвет. Важно е да инвестирате само това, което можете да си позволите да загубите, и да потърсите независим финансов съвет, ако имате някакви съмнения. За допълнителна информация предлагаме да се обърнете към правилата и условията, както и към страниците за помощ и поддръжка, предоставени от издателя или рекламодателя. MetaversePost се ангажира с точно, безпристрастно отчитане, но пазарните условия подлежат на промяна без предизвестие.
За автора
Алиса, всеотдаен журналист в MPost, специализира в криптовалути, изкуствен интелект, инвестиции и обширната сфера на Web3. С остър поглед към нововъзникващите тенденции и технологии, тя предоставя изчерпателно покритие, за да информира и ангажира читателите в непрекъснато развиващия се пейзаж на дигиталните финанси.
Още статии
Алиса, всеотдаен журналист в MPost, специализира в криптовалути, изкуствен интелект, инвестиции и обширната сфера на Web3. С остър поглед към нововъзникващите тенденции и технологии, тя предоставя изчерпателно покритие, за да информира и ангажира читателите в непрекъснато развиващия се пейзаж на дигиталните финанси.