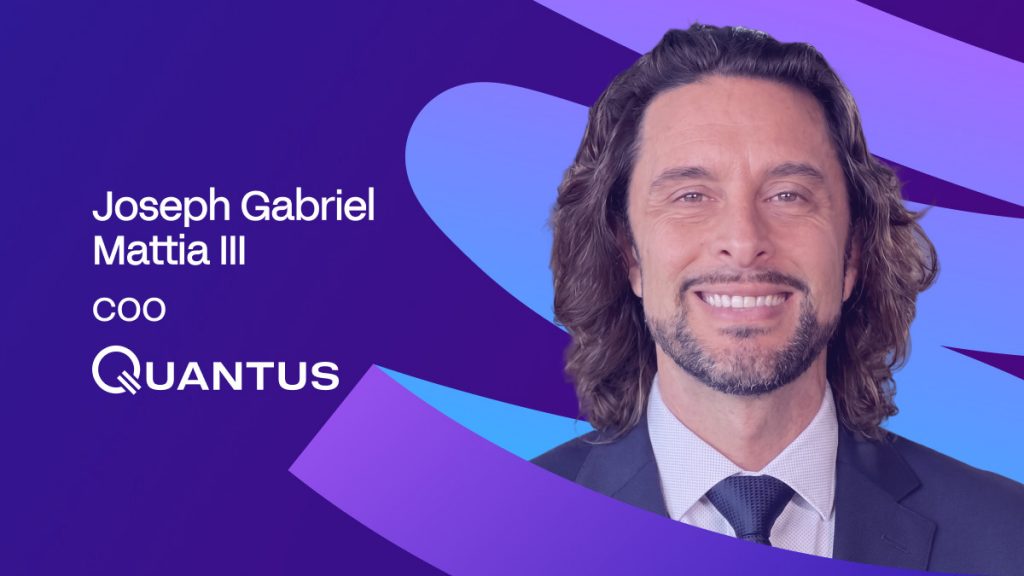
جوزيف غابرييل ماتيا الثالث، الرئيس التنفيذي للعمليات في شركة كوانتوس: "خمسة أقفال لا تُجدي نفعًا إذا كانت جميعها تشترك في نفس الآلية الضعيفة" - لماذا لن يحميك التوقيع المتعدد من الهجمات الكمومية


في سطور
قد تتمكن الحوسبة الكمومية من اختراق أمن العملات المشفرة الحالي بحلول أواخر العقد الثاني من القرن الحادي والعشرين، مما يجعل الهجرة إلى ما بعد الكموم وعمليات التدقيق والمحافظ المرنة أمراً ملحاً.
بُنيت الأسس التشفيرية للإنترنت لعالم لم يعد موجودًا، أو بالأحرى، لعالم ينفد وقته بهدوء. لم يعد "يوم كيو"، أي اللحظة التي يصبح فيها الحاسوب الكمومي قويًا بما يكفي لفك تشفير المفتاح العام الحديث، أفقًا نظريًا. وفقًا للعديد من رواد التشفير، يُعدّ هذا تحديًا في أواخر العقد الحالي. وهذا يجعله أقرب مما تتوقعه معظم الخطط المؤسسية، وأقرب بكثير مما قيل لمستخدمي العملات المشفرة العاديين.
جوزيف غابرييل ماتيا الثالث، سجع من الكم تُجري الشركة التي تُدمج التشفير ما بعد الكمومي في بنية محافظ الأجهزة دراسةً معمقةً لكيفية تحوّل هذا المفهوم على مستوى البروتوكول، ومستوى الحفظ، ومستوى المستخدم العادي الذي اكتسب كل ما يحتاجه من معرفةٍ حول الأمن من خلال محفظة الأجهزة. إجاباته أقل طمأنينةً مما يُفترض أن يكون عليه الوضع الحالي للصناعة. يُقلقه مفتاح إدارة العملات المستقرة أكثر من محفظة ساتوشي. ويُجادل بأن التوقيعات المتعددة لا تُوفر أي مقاومةٍ فعّالة ضدّ المهاجمين الكموميين، بل تُضيف المزيد من الأقفال من النوع نفسه المُخترق. وكل أصول العملات الرقمية الرئيسية التي يُتابعها موقع migration.fail، وهو مُتتبع جاهزية عام، مُدرجة حاليًا على أنها مُعرّضة للاختراق على مستوى التوقيع.
ما يلي هو حوار حول التهديد الذي لا يأخذه معظم العاملين في الصناعة على محمل الجد بما فيه الكفاية، ولماذا قد يكون انتظار إثبات المفهوم متأخرًا جدًا بالفعل، وكيف يجب أن تبدو الجاهزية الكمومية في الواقع - ليس كعلامة تسويقية، ولكن كشيء يمكن التحقق منه ومراجعته ومدمج في البنية بشكل افتراضي.
متى تتوقعون أن يصل "يوم الاختراق" - أي اللحظة التي يستطيع عندها الحاسوب الكمومي اختراق التشفير الحديث بالمفتاح العام؟ ما هي الأنظمة أو البيانات أو الأصول أو البروتوكولات أو البنية التحتية التي سيستهدفها الخصوم أولاً؟ ولماذا؟
على الأرجح في أواخر العقد الحالي. لا يزال هناك جدل حول السنة الدقيقة، لكن العديد من خبراء التشفير يعتقدون أن ذلك سيحدث خلال السنوات الأربع القادمة.

أما بالنسبة للأهداف الأولى، فلا أتوقع أن يكون بيتكوين ساتوشي واحداً منها، على الرغم من أن هذا ما يتبادر إلى أذهان الناس عادةً.
لو امتلك الخصم هذه القدرة، فإن استهداف شيء مرئي سيكشف أمره للعالم أجمع، مما يُدمر ميزة استراتيجية هائلة. لذا، سيركزون على الأرجح على المفاتيح التي تمنحهم أكبر قدر من السيطرة أو القيمة، مع الحرص على عدم لفت الانتباه قدر الإمكان.
في عالم العملات الرقمية، يُثير قلقي أكثر أمرٌ كهذا، وهو المفتاح الإداري لعملة مستقرة رئيسية. فمفتاح واحد مخترق قد يؤثر على النظام البيئي بأكمله، مما يجعله هدفاً أكبر بكثير من أي محفظة واحدة.
وخارج نطاق العملات المشفرة، سألقي نظرة على الاتصالات الحكومية السرية، والشبكات العسكرية، وأنظمة الاستخبارات، حيث يمكن أن يؤدي كسر التشفير بالمفتاح العام إلى كشف بيانات بالغة الحساسية.
تدّعي العديد من المشاريع اليوم "مقاومة الكم"، ولكن بدون قائمة تدقيق موحدة وقابلة للمراجعة، يستحيل التحقق من هذه الادعاءات. برأيك، ما هو الحد الأدنى المطلوب للاستعداد لمواجهة الكم؟
بالنسبة لي، الحد الأدنى المطلوب هو أن يكون المشروع قادراً على تحديد مواضع وجود التشفير المعرض للاختراق الكمومي في بنيته. يُعد استخدام آلية ترخيص آمنة ضد الاختراق الكمومي بداية جيدة، لكنها لا تجعل الشبكة بأكملها جاهزة للاختراق الكمومي.
ينبغي أن يعتمد ترخيص المعاملات على آلية معترف بها وآمنة بعد عصر الحوسبة الكمومية، وينبغي للمشروع أن يوثق علنًا ما يحمي اتصالاته من نظير إلى نظير، والإجماع، وأنظمة المعرفة الصفرية، وطبقة الخصوصية، والجسور، وأي بنية تحتية حيوية أخرى.
يجب أيضاً أن يكون هناك تمييز واضح بين ما هو قائم اليوم وما هو موجود فقط على خارطة الطريق.
والأهم من ذلك، يجب أن تكون هذه الادعاءات قابلة للتدقيق. ينبغي أن يكون بإمكان أي شخص الاطلاع على الخوارزميات ومجموعات المعلمات المستخدمة، وفحص التنفيذ، والتحقق من أن الأمان لا يعتمد على مخطط غامض أو غير قابل للتحقق أو على مجرد شعار تسويقي.
إذا لم تتمكن من الإشارة إلى التشفير الدقيق الذي يحمي كل جزء حرج من النظام، فأنا لا أعتقد أن عبارة "جاهز للحوسبة الكمومية" تعني الكثير.
من المسؤول عن وضع معايير موحدة وقابلة للتحقق للاستعداد الكمي؟ وما الذي يجب أن تتضمنه هذه المعايير؟
أفضّل الإبقاء على المعهد الوطني للمعايير والتكنولوجيا (NIST) كمرجع أساسي لعلم التشفير نفسه. فقد استقطبت عملية ما بعد الحوسبة الكمومية التي طورها المعهد باحثين من جميع أنحاء العالم، مما صعّب على أي حكومة أو شركة التأثير على النتائج.
بالنسبة لتقنية البلوك تشين، يجب أن يتم بناء الطبقة التالية بواسطة فرق البروتوكول التي تعمل في العلن، مع وجود مساحة للباحثين والمدققين للطعن بدقة في التصميم ونتائجه.
ينبغي أن تعكس المعايير كيفية عمل الشبكة اليوم. ويبدأ ذلك بالتشفير المستخدم لتفويض المعاملات، وما إذا كانت الحماية ما بعد الكمومية هي الوضع الافتراضي. ويجب الإفصاح بوضوح عن أي اعتماد متبقٍ على التوقيعات المعرضة للاختراق.
يجب أن تكون عملية الترحيل جزءًا من تلك الصورة أيضًا، لأن الشبكة يمكنها دعم المفاتيح ما بعد الكمومية بينما لا يزال معظم مستخدميها يستخدمون المفاتيح القديمة.
تحمي محافظ الأجهزة المفاتيح من السرقة المادية، لكنها لا تحميها من الهجمات الكمومية على المفاتيح العامة. كيف تقيّم مدى إدراك المستخدمين الحاليين لهذا الفرق؟ هل يوجد نموذج تخزين آمن متاح للمستخدم العادي اليوم، أم أن القطاع بحاجة إلى نموذج جديد للمحافظ؟
لا يزال هناك سوء فهم كبير حول ما تحميك منه محفظة الأجهزة. فهي تحافظ على مفتاحك الخاص معزولاً عن حاسوبك المحمول أو هاتفك، وهو أمر بالغ الأهمية. لكن المهاجم الكمومي لن يحتاج إلى لمس الجهاز. فبمجرد كشف مفتاح عام ضعيف، يستطيع المهاجم الكمومي استهداف التشفير مباشرةً دون الحاجة إلى لمس محفظة الأجهزة.
هذا لا يجعل محافظ الأجهزة قديمة الطراز. لقد قمنا بالفعل بدمج دعم ما بعد الحوسبة الكمومية في Keystone for Quantus، لذا يمكن تطوير نموذج الأجهزة. يكمن القيد في أن المحفظة لا تستطيع جعل Bitcoin أو Ethereum متوافقين مع الحوسبة الكمومية بمفردها - يجب أن تدعم الشبكة الأساسية التوقيعات الجديدة أيضًا.
يُدمج النموذج الأفضل حماية ما بعد الحوسبة الكمومية في كلٍ من المحفظة والشبكة بشكل افتراضي. لا ينبغي للمستخدمين أن يعرفوا متى تصبح التشفيرات التي يستخدمونها قديمة.
تزيد أنظمة التوقيع المتعدد من تعقيد الهجمات بشكل خطي فقط، وليس بشكل أُسّي. فهل يعني هذا أن بنى الحفظ المؤسسي المبنية على التوقيع المتعدد تخلق شعوراً زائفاً بالأمان؟
لا تزال تقنية التوقيع المتعدد مفيدة للغاية، ولا أرغب في أن تتخلى عنها المؤسسات. فهي تحمي من التهديدات التي تواجهها أنظمة الحفظ اليوم، مثل سرقة مفتاح واحد أو اختراق أحد الموقّعين.
يكمن الخطر في استخدام عدد كبير من المفاتيح كحماية ضد الهجمات الكمومية. فإعداد 3 من 5 مفاتيح، مبني بالكامل على نفس آلية التوقيع الضعيفة، لا يزال يعاني من نفس نقطة الضعف الأساسية. قد يحتاج المهاجم الكمومي إلى استعادة عدة مفاتيح، لكنه يواجه نفس المشكلة في كل مرة. خمسة أقفال لا تُجدي نفعًا إذا كانت جميعها تشترك في نفس الآلية الضعيفة.
نعم، قد يُوهم التوقيع المتعدد المؤسساتَ بشعورٍ زائفٍ بالأمان إذا افترضت أن التكرار يُعادل مقاومةً للحوسبة الكمومية. والحل الأمثل هو الحفاظ على الحفظ الموزع، مع استبدال آلية التفويض الضعيفة الكامنة تحته بآليةٍ قادرةٍ على الصمود أمام هجومٍ كمومي.
هل منصات التداول الرئيسية والجهات الحافظة للأصول مستعدة لسيناريو يستطيع فيه الحاسوب الكمومي استخلاص مفتاح خاص من مفتاح عام في غضون دقائق؟ وماذا عن المستخدمين العاديين؟
معظم منصات التداول الكبرى تتمتع بقدرة جيدة على الدفاع ضد الهجمات المعروفة اليوم. لم أرَ دليلاً يُذكر على استعدادها لهجوم يُمكن فيه استعادة المفتاح الخاص دون المساس ببنيتها التحتية على الإطلاق.
نتابع هذا الأمر عبر موقع migration.fail، وهو أداة عامة لتتبع جاهزية الشبكات، تُقيّم ما إذا كانت شبكات البلوك تشين الرئيسية لا تزال تعتمد على التشفير المعرض للاختراق الكمومي. حاليًا، جميع الأصول الرقمية العشرين الأولى التي يغطيها الموقع مُدرجة على أنها معرضة للاختراق على مستوى التوقيع.
يجب أن تتضمن خطة الاستجابة الجادة تحديد المفاتيح التشغيلية المكشوفة وسرعة تحويل الأموال بمجرد الاشتباه في إحداها. قد تبدو المعاملة الخبيثة سليمة تمامًا على سلسلة الكتل، مما يُصعّب الاستجابة المبكرة.
أما المستخدمون العاديون فهم أكثر تخلفاً عن الركب. فمعظمهم لن يعلموا بضرورة نقل بياناتهم إلا عندما تُخبرهم بذلك محفظة أو منصة تداول، لذا يجب أن تجعل أي خطة واقعية عملية النقل بسيطة بما يكفي لإتمامها بأمان.
لماذا يُعدّ تهديد "الحصاد الآن، فك التشفير لاحقًا" ذا صلة اليوم - قبل وقت طويل من ظهور أجهزة الكمبيوتر الكمومية واسعة النطاق؟
قبل كل شيء، أودّ أن أفصل هذا عن التهديد الكمومي لتوقيعات البلوك تشين، لأنهما يُخلط بينهما غالبًا. معاملة البيتكوين عامة بالفعل. لا يحتاج المهاجم إلى تسجيل أي شيء اليوم وفك تشفيره بعد عشر سنوات.
لكن لا ينطبق هذا على البنوك والحكومات والمؤسسات الأخرى التي قد تظل بياناتها المشفرة حساسة لسنوات قادمة (وربما ستظل كذلك). فبإمكان أي شخص جمع هذه البيانات اليوم والاحتفاظ بها حتى تتطور التكنولوجيا.
قامت كل من Signal وiMessage وCloudflare بنقل أجزاء من أنظمتها إلى حماية ما بعد الحوسبة الكمومية، ولم يلاحظ معظم المستخدمين ذلك تقريبًا. ولعل هذا هو الشكل الأمثل لهذا التحول.
لا ينبغي أن تبقى البيانات الحساسة محمية بتشفير قابل للاختراق الكمومي إلى أن يثبت أحدهم قدرة الحاسوب الكمومي على اختراقه. فحينها، قد تكون سنوات من البيانات قد تراكمت بالفعل في أرشيف جهة أخرى.
بيانات البلوك تشين غير قابلة للتغيير ومتاحة للجميع. هل من الممكن فعل أي شيء حيال المعاملات المسجلة مسبقاً، أم أن هذه البيانات معرضة للخطر إلى الأبد؟
بيانات البلوك تشين المسجلة دائمة، لكن الدوام لا يعني أن كل معاملة قديمة ستصبح فجأة خطيرة بعد يوم الكشف عن البيانات. فمعظمها كان متاحًا للعامة على سلسلة شفافة على أي حال.
تُعدّ المفاتيح العامة استثناءً، لأنّ بيتكوين تُسجّل المفاتيح المكشوفة بشكلٍ دائم. لا يحتاج المهاجم إلى إنشاء أرشيف خاص اليوم أو اعتراض أي شيء مُسبقًا. بعد سنوات، يُمكنه الرجوع إلى نفس السجل العام واستهداف أي مفتاح مكشوف لا يزال يتحكّم في شيء ذي قيمة.
إن نقل الأموال إلى مفاتيح ما بعد الكموم يمكن أن يزيل القيمة من هذا التعرض القديم، لكنه لا يستطيع تنظيف السجل التاريخي.
أما بالنسبة للمعاملات الخاصة، فالمشكلة تختلف قليلاً. فالبيانات لا تزال موجودة على سلسلة الكتل لسنوات، لذا إذا تم اختراق التشفير الذي يحميها في نهاية المطاف، فقد تصبح المعلومات التي كانت مخفية في ذلك الوقت مرئية بعد ذلك.
ما هي المعايير القابلة للقياس والتنفيذ للاستعداد الكمي التي ينبغي على الصناعة وضعها خلال الـ 12 إلى 24 شهرًا القادمة؟
يُعدّ ما تقوم به الحكومة الأمريكية حاليًا معيارًا مفيدًا، حيث يُلزم الوكالات الفيدرالية بتحديد نقاط ضعفها في مجال التشفير وتعيين أشخاص محددين مسؤولين عن عملية الانتقال. وتخضع الأنظمة ذات القيمة العالية لمواعيد نهائية صارمة للانتقال إلى التشفير ما بعد الكمومي، ويجري العمل حاليًا على إعداد قائمة بمكونات التشفير لتسهيل تتبع هذه التبعيات.
يحتاج مجال العملات الرقمية إلى تطبيق نظام مماثل خلال الـ 12 إلى 24 شهرًا القادمة. ينبغي على البروتوكولات الرئيسية نشر معلومات حول استخدام أنظمة التشفير الضعيفة وتحديد مواعيد نهائية للانتقال منها. كما ينبغي على منصات التداول والجهات الحافظة الإفصاح عن حجم القيمة المحفوظة باستخدام المفاتيح القديمة.
بمجرد نشر هذه الأرقام، يمكن لمراجعات قوائم العقارات وعمليات التدقيق الأمني البدء في استخدامها أيضاً. وهذا يمنح القطاع شيئاً ملموساً للقياس.
ما هي أكبر عقبة أمام تطبيق هذه المعايير على نطاق واسع؟ وكيف ينبغي للصناعة معالجتها على المدى القريب؟
أصعب ما في الأمر هو حث ملايين حاملي العملات الرقمية المستقلين على نقلها في ظل غياب آلية مركزية يمكن لأي شخص تفعيلها. يمكن للبروتوكول إضافة دعم ما بعد الحوسبة الكمومية، لكن العملات الرقمية المحفوظة في التخزين البارد لسنوات لا تزال بحاجة إلى نقلها من قبل أصحابها.
يجب أن ينصبّ التركيز الفوري على تبسيط عملية الانتقال قدر الإمكان. تحتاج المحافظ الرقمية إلى آليات تُوجّه المستخدمين إلى مفاتيح أكثر أمانًا بأقل قدر من التعقيدات، بينما تحتاج منصات التداول وأمناء الحفظ إلى إجراءات تم اختبارها مسبقًا تحت ضغط عالٍ. على مستوى البروتوكول، علينا أيضًا تجنّب استبدال نظام واحد ضعيف بنظام آخر يُسبّب تكاليف غير مقبولة في النطاق الترددي أو التخزين أو الخصوصية. إنّ انتظار تصميم هذه الأنظمة حتى يصبح التهديد مُلحًّا سيُقلّل من فرص حدوث الأخطاء.
تزيد الأصول غير النشطة من تعقيد المشكلة. فبعض مالكيها لن يبادروا إلى نقلها، لذا يتعين على الشبكات أيضاً تحديد كيفية التعامل مع العملات الرقمية المعرضة للخطر والتي تبقى في مكانها.
إخلاء مسؤولية
تتماشى مع المبادئ التوجيهية لمشروع الثقةيرجى ملاحظة أن المعلومات المقدمة في هذه الصفحة ليس المقصود منها ولا ينبغي تفسيرها على أنها نصيحة قانونية أو ضريبية أو استثمارية أو مالية أو أي شكل آخر من أشكال المشورة. من المهم أن تستثمر فقط ما يمكنك تحمل خسارته وأن تطلب مشورة مالية مستقلة إذا كانت لديك أي شكوك. لمزيد من المعلومات، نقترح الرجوع إلى الشروط والأحكام بالإضافة إلى صفحات المساعدة والدعم المقدمة من جهة الإصدار أو المعلن. MetaversePost تلتزم بتقارير دقيقة وغير متحيزة، ولكن ظروف السوق عرضة للتغيير دون إشعار.
نبذة عن الكاتب
أليسا، صحفية متخصصة في MPost، متخصص في العملات المشفرة والذكاء الاصطناعي والاستثمارات ومجال واسع من Web3. مع اهتمامها الشديد بالاتجاهات والتقنيات الناشئة، فإنها تقدم تغطية شاملة لإعلام القراء وإشراكهم في المشهد المتطور باستمرار للتمويل الرقمي.
المزيد من المقالات
أليسا، صحفية متخصصة في MPost، متخصص في العملات المشفرة والذكاء الاصطناعي والاستثمارات ومجال واسع من Web3. مع اهتمامها الشديد بالاتجاهات والتقنيات الناشئة، فإنها تقدم تغطية شاملة لإعلام القراء وإشراكهم في المشهد المتطور باستمرار للتمويل الرقمي.